قسمت پنجم دوره آموزشی SANS 580
مدرس: امیرحسین تنگسیری نژاد
رزومه مدرس:
https://profile.ir/amirhoseintangsirinet/about
ادامه پارت قبل مبحث metasploit Stuff And Basic Command-Line
دستور sessions
زمانی که ما از یک سیستم دسترسی می گیریم و به آن از طریق متااسپلویت نفوذ می کنیم با می بایست وارد session آن شویم
با استفاده از دستور sessions ما توانایی مشاهده session ها و یا همان نشست های فعالی که از سیستم های هدف را داریم
به منظور وارد شدن به یک session از سوییچ -i و خوده دستور session و session-ID استفاده میکنیم
اصول دستوری آن به شکل زیر است
sessions -i [session-ID]
به صورت عملی بخواهیم مثال بزنیم
برای مثال ما از سیستم شخص مقابل یک دسترسی Meterperter داریم و این دسترسی session-ID آن برابر با 1 می باشد
قصد داریم وارد این session شویم
خب به این شکل عمل می کنیم
session -i 1
دستور shell
وقتی ما از یک سیستم برای مثال یک سیستم ویندوز یک دسترسی Meterperter می گیریم و میخواهیم این دسترسی به محیط cmd.exe ارتقا بدهیم از دستور shell در اون Meterperter Session که در آن هستیم استفاده می کنیم به شکل زیر
دستور IRB
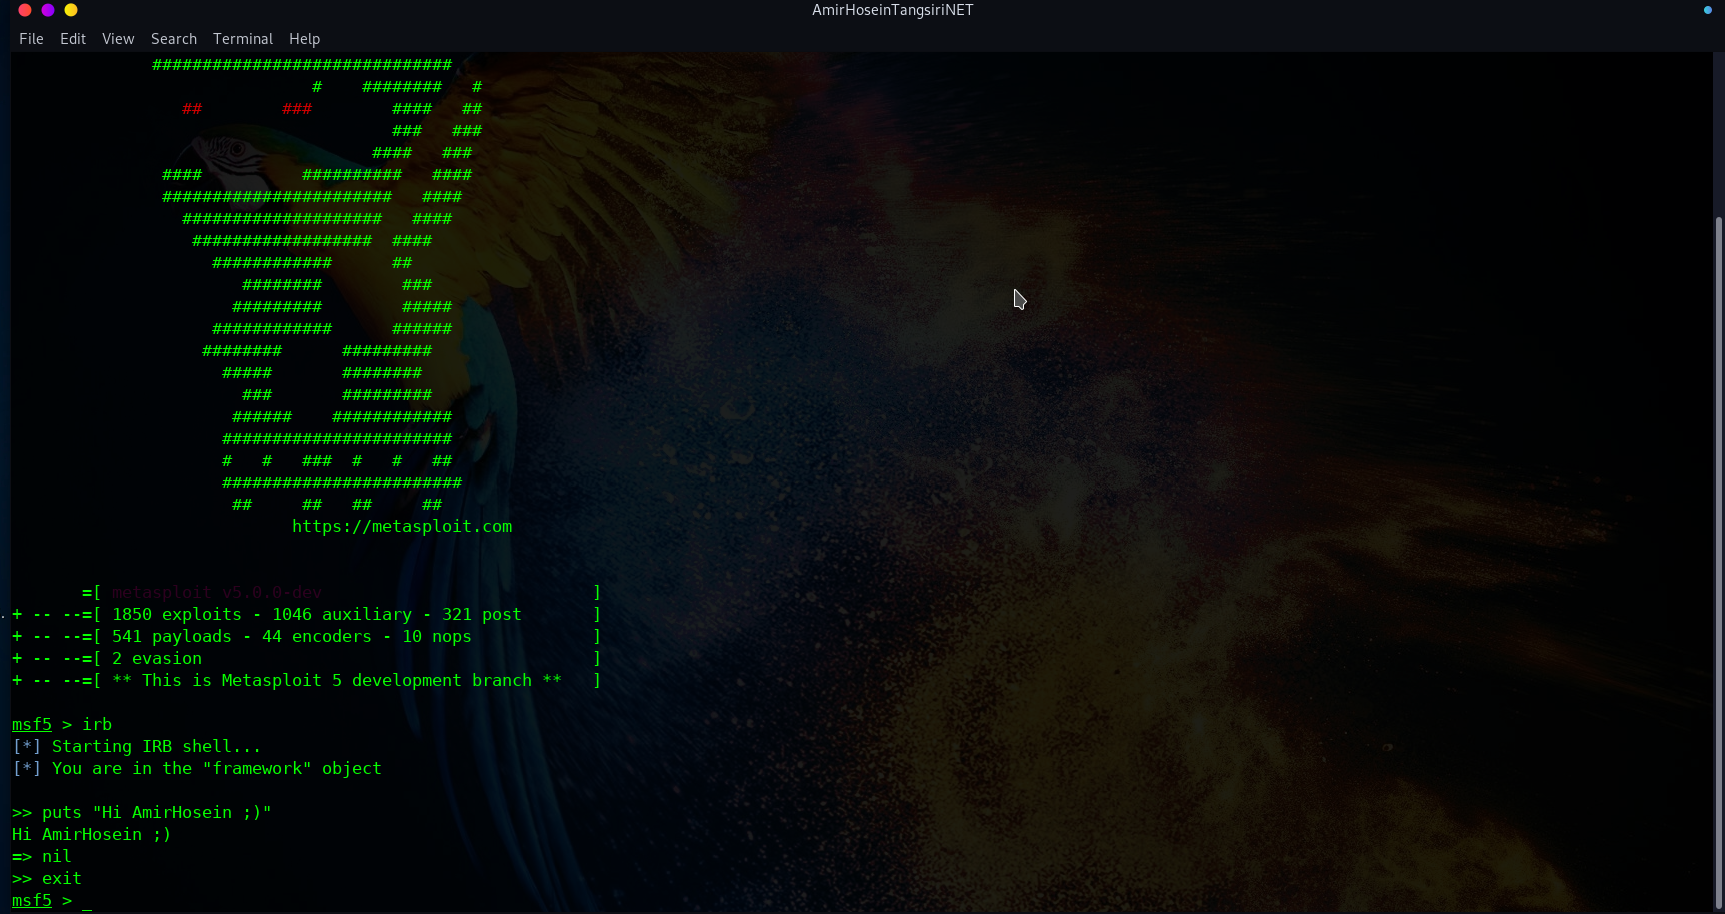
در واقع IRB یک دستور نیست یک مفسر هست مفسر زبان Ruby زبانی که متااپسلویت با آن نوشته شده است شما با زدن دستور irb در متااسپلویت مفسر این زبان را باز خواهید کرد
برای مثال من یک کد ساده در مفسر آن می نویسم که به من سلام می کند
puts "Hi AmirHosein ;)"
دستور connect
به منظور اتصال و زدن Connection به یک Destination IP( به IP مقصد ) و Destination Port ( به Port مقصد ) مورد استفاده قرار میگیرد سوییچ های مختلفی دارد که به شرح زیر می باشند
آدرس SRC-Port یعنی Connection ارسالی از سمت کدام Port شما ارسال شود
آدرس SRC-IP یعنی Connection ارسالی از سمت کدام IP ارسال شود( این به منظور پیاده سازی IP Spoofing نیست بلکه به معنی این است از کدام رابط شبکه شما ارسال شود )
به منظور ارسال محتویات یک فایل
به منظور استفاده از SSL برای آن Connection
مقدار زمان TimeOut
اصول دستوری کار با آن به شکل زیر می باشد
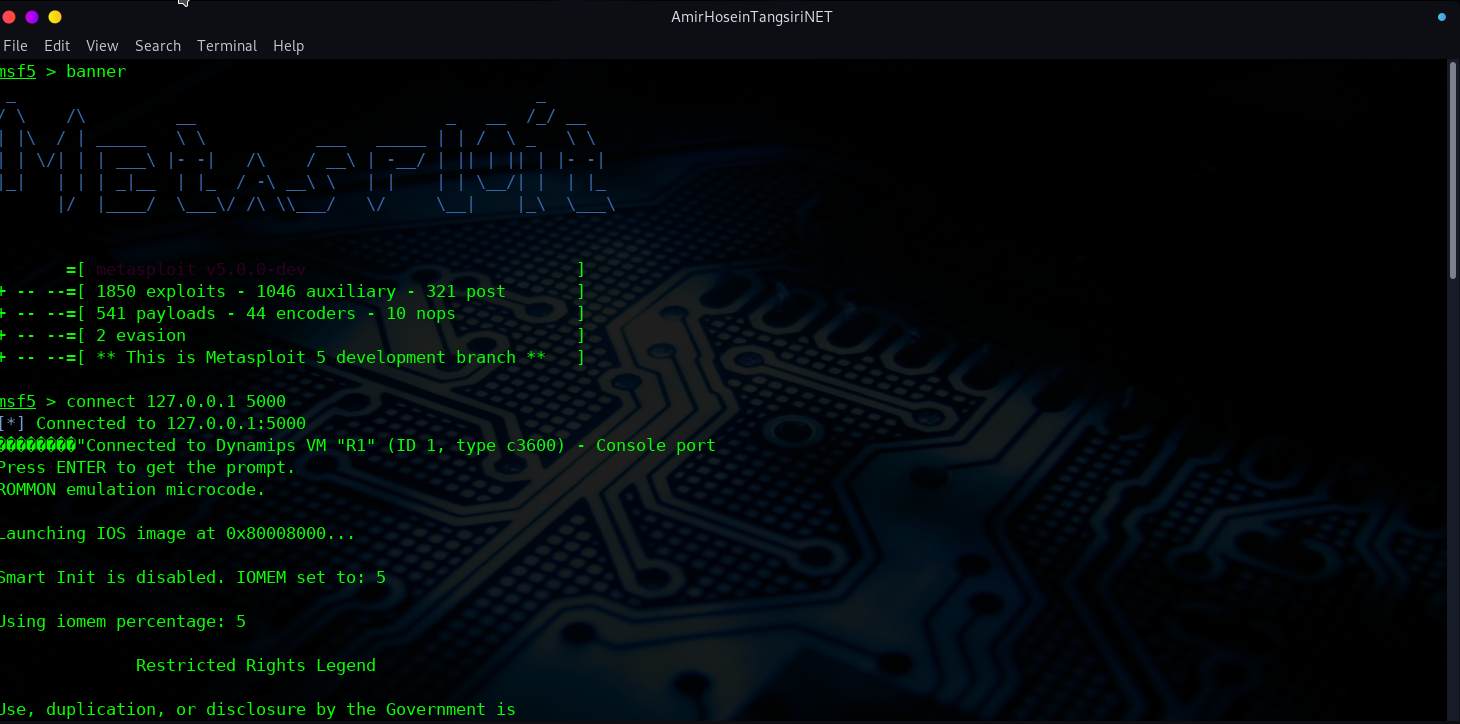
connect [IP-Address] [Port-Number]
برای نمونه من یک Connection یه پورت 5000 یک روتر 3640 سیسکو زده ام که روی آن پورت Telnet فعال است