
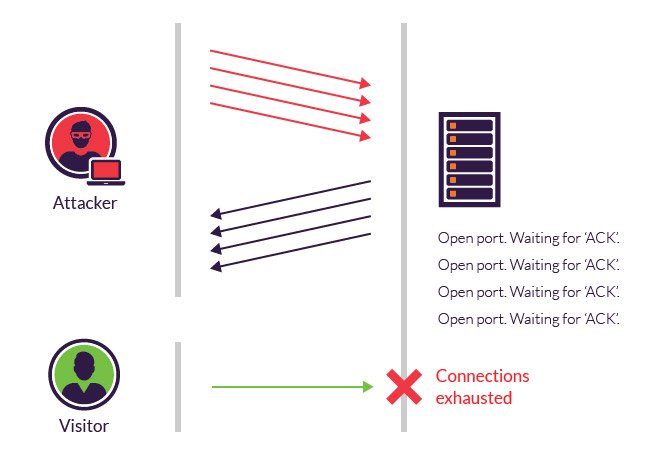
حمله SYN Flooding
نحوه پیاده سازی حمله SYN Flooding و توضیحات و بررسی آن
یک حمله مبنی بر TCP که در لایه 4 مدل OSI یعنی Transport-Layer اتفاق میوفتد که فرایند Tree-Way Handshake دارد
به این صورت که سمت کاربر یک درخواست SYN یا همان Synchronized به سمت سرور ارسال میشود
سمت سرور در جواب یک پیغام SYN/ACK یا همان Synchronized/Acknowledgment ارسال میکند
به منظور Session Established در سمت سرور در جواب نهایی کاربر میبایست پیغام ACK یا همان Acknowledgment ارسال کند
در این حمله این پیغام ارسال نمیشود و آن Session ( نشست ) درحالت Half-open یا نیمه باز قرار میگیرد و این فرایند توسط فرد مهاجم آنقدر تکرار میشود که موجب Down شدن آن سرور و یا آسیب زدن به آن شوند.
Handshake:
به پیغام های اضافی که توسط سرور و کلاینت ردوبدل میشود Handshake میگویند
SYN:
به منظور براقراری ارتباط یک کلاینت با سرور اول به سمت سرور یک پیغام TCP خالی حاوی مقدار SYN=1 و ACK=0 و یک عدد که با X نشان داده میشود
ACK:
اگر سرور تمایل به ارتباط داشته باشد یک پیغام ACK ارسال میکند اگر نداشته باشد یک پیغام حاوی RST ارسال میکند
نحوه پیاده سازی حمله SYN flooding با استفاده از hping3
قبل از پیاده سازی حمله مختصر توضیحی در رابطه با hping3 میدهیم تا با این ابزار بهتر آشنا شوید
یک ابزار به منظور ساخت Packet و آنالیز پروتکل TCP/IP میباشد
این ابزار قابلیت های خیلی زیادی همچون اسکن Port ها با استفاده از Nmap و Assemble کردن Packet هارا نیز دارد
علاوه بر SYN flooding حملات و اسکن های امنیتی مختلفی با این ابزار قابل انجام میباشد
نحوه پیاده سازی حمله SYN flooding:
hping3 -c 10000 -d 120 -S -w 64 -p 80 --flood --rand-source www.target.com
توضیحات دستورات بالا
hping3 = نام نرم افزار
-C 10000 = تعداد بسته های ارسالی
-d 120 = سایز بسته های ارسالی به هدف
-S = به منظور پیاده سازی حمله SYN flooding
-W 64 = مقدار سایز window پکت
-p 80 = انتخاب پورت هدف
--flood = ارسال بسته ها به سرعت بالا بدون منتظر جواب ماندن
--rand-source = به منظور ارسال بسته از چندین مقصد به هدف
نحوه Protection و Mitigation شبکه دربرابر این حمله در پست های بعد توضیح داده میشود
نویسنده:امیرحسین تنگسیری نژاد

