
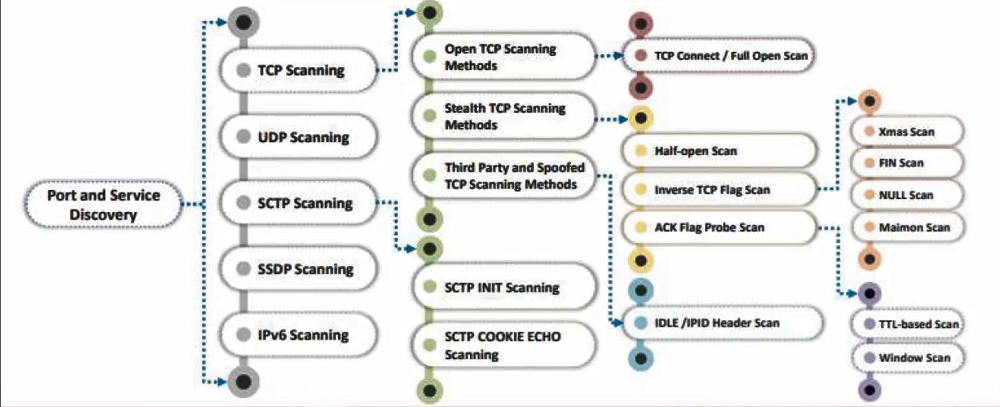
تو فرایند Scanning اطلاعات بیشتری راجب ساختار شبکه و سیستمهای موجود بدست می آوریم.
Scanning سه نوع اصلی داره که به ترتیب باید اجرا کنیم و عبارتند از :
Network Scanning : هدف از این نوع اسکن پیدا کردن سیستمهای فعال در شبکست.
(تو مقاله قبلی Network Scanning رو کار کردیم)
Port Scanning : تو این نوع اسکن اطلاعاتی راجب پورت های فعال و سرویس هایی که روی اونها اجرا میشوند بدست می آوریم.
Vulnerability Scanning : در این مرحله از ابزارهایی برای شناسایی آسیبپذیری های احتمالی روی سیستمها و سرویس های شناسایی شده استفاده میشود.
بجای Port Scanning اصطلاح Port and Service discovery هم استفاده میشه و برای این مورد از تکنیکهای زیر استفاده میکنیم...
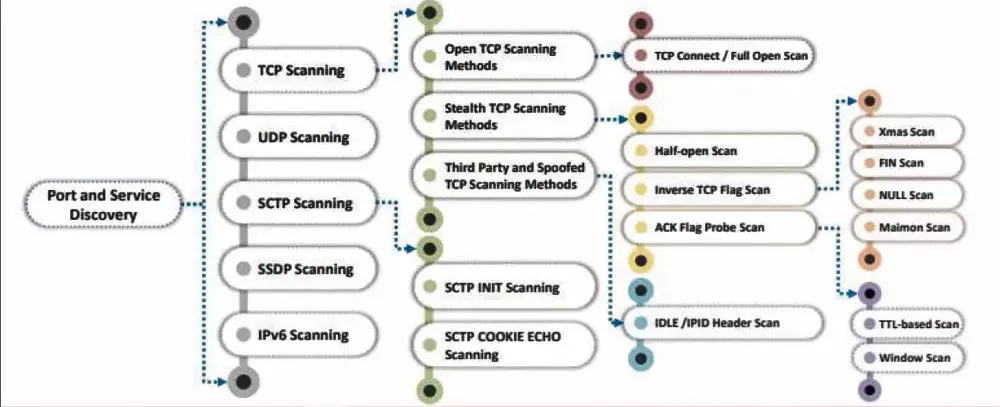
(ابتدا روی Port discovery تمرکز میکنیم و سپس میریم سراغ Service discovery)
TCP Scanning : در این تکنیک از پروتکل TCP استفاده میشه تا بفهمیم پورت ها باز، بسته یا فیلترشده هستند و از اونجایی که روش های مختلفی برای انجام اینکار وجود داره، این تکنیک به چند دسته تقسیم میشه.
Open TCP Scanning Methods : این دسته به روش اسکن TCP که اتصال کامل برقرار میکنه اشاره داره (یعنی بدون استفاده از روش های پیچیده پنهانی یا جعل، سعی میکنه پورت هارو شناسایی کنه) و TCP Connect / Full Open Scan تنها تکنیک معروف و پرکاربرد در این دسته بندی هست. در این تکنیک بسته SYN به سمت پورت هدف ارسال میشه، اگه پورت باز باشه بسته SYN/ACK برمیگرده و درنهایت اسکنر با ACK پاسخ میده و اتصال کامل میشه. اما اگه پورت بسته باشه، هدف بسته RST ارسال میکنه. این روش به دلیل کامل بودن و ایجاد اتصال واقعی قابل شناسایی است و معمولا توسط Firewall تشخیص داده میشه (تو این روش داریم یک Three-Way Handshake کامل انجام میدیم و چون چیز خاصی رو تغییر نمیدیم یا... برای انجامش به دسترسی بالا هم احتیاج نداریم) نحوه استفاده : nmap -sT (همینطور که قبلا گفتیم اگه با سوئیچ p پورت های مقصد رو مشخص نکنیم ابزار nmap بصورت پیشفرض 1000 پورت اول رو اسکن میکنه)
Stealth TCP Scanning Methods : این دسته برخلاف TCP Connect / Full Open Scan بجای برقراری کامل اتصال TCP تلاش میکنه که بصورت پنهانی اطلاعات لازم رو از پورت ها بگیره. این روش ها برای جلوگیری از شناسایی در سیستم های نظارتی مثل Firewall ها طراحی شدهاند. این دسته شامل سه تکنیکه که عبارتند از :
TCP SYN Scan یا Half-Open Scan : یکی از محبوب ترین تکنیک های Stealth Scanning هست. در این روش اسکنر یک بسته SYN به پورت هدف ارسال میکنه (مثل شروع یک ارتباط عادی Three-Way Handshake) اگه پورت باز باشه یک بسته SYN/ACK برمیگرده ! ولی اینجا اسکنر دنبال ارتباط کامل نیست بنابراین از فرستادن بسته ACK خودداری میکنه و ارتباط رو با یک بسته RST قطع میکنه. از طرفی اگه پورت بسته باشه یک بسته RST از سمت هدف ارسال میشه. درنهایت چون در این روش ارتباط کامل شکل نمیگیره اسمش رو گذاشتن Half-Open و مزیت این روش اینه که سیستم هدف به سختی میتونه بفهمه که مورد اسکن قرار گرفته چرا که یک اتصال کامل TCP شکل نمیگیره. نحوه استفاده : nmap -sS
Inverse TCP Flag Scan : این دسته از بسته های TCP با Flag های غیرعادی برای کشف وضعیت پورت ها استفاده میکنه. بجای Flag های رایج مثل SYN از فلگ های خاصی مثل FIN یا حتی بسته های بدون Flag استفاده میکنه تا وضعیت پورت هارو شناسایی کنه. این دسته شامل روش های مختلفی میشه که بریم بررسی کنیم :
- Xmas Scan : در این روش یک بسته TCP با Flag های FIN و URG و PUSH ارسال میشه. اگه پورت باز باشه هیچ پاسخی دریافت نمیشه ولی اگه پورت بسته باشه یک RST برگشت میخوره. این روش معمولا باعث هشدار در سیستم های امنیتی میشه و نمیتونه از Firewall عبور کنه. نحوه استفاده nmap -sX
- FIN Scan : در این روش بسته ایی با فلگ FIN که معمولا برای پایان دادن یک ارتباط TCP هست به سمت پورت های هدف ارسال میشه. اگه پورت باز باشه هیچ پاسخی دریافت نمیشه (دلیلش این هست که در سیستم های لینوکسی و یونیکسی وقتی پورت باز باشه و یک بسته FIN دریافت کنن واکنشی نشون نمیدن) اما اگه پورت بسته باشه یک بسته RST برمیگرده. نحوه استفاده : nmap -sF
- NULL Scan : در این روش هیچ فلگی روی بسته TCP تنظیم نمیشه ! اگه پورت باز باشه هیچ پاسخی برنمیگرده و اگه پورت بسته باشه RST برمیگرده. نحوه استفاده : nmap -sN
- Maimon Scan : در این روش یک بسته TCP با Flag های FIN/ACK ارسال میشه. این روش منسوخ شده.
(تکنیک و روش های Inverse TCP Flag Scan در ویندوز کارایی درستی ندارند)
ACK Flag Probe Scan : این دسته منسوخ شده.
Third Party and Spoofed TCP Scanning Methods : هدف این دسته اینه که هویت اسکنر در طول اسکن پنهان باقی بمونه. IDLE/IPID Header Scan تنها روش این دسته هست و در آن اسکنر به واسطه یک سیستم بیطرف (که بهش Zombie یا Idle میگن) به عنوان طرف سوم اسکن رو انجام میده. این تکنیک الان لازم نیست بررسی بشه و بعدها اگه نیاز شد میرم یادمیگیرم.
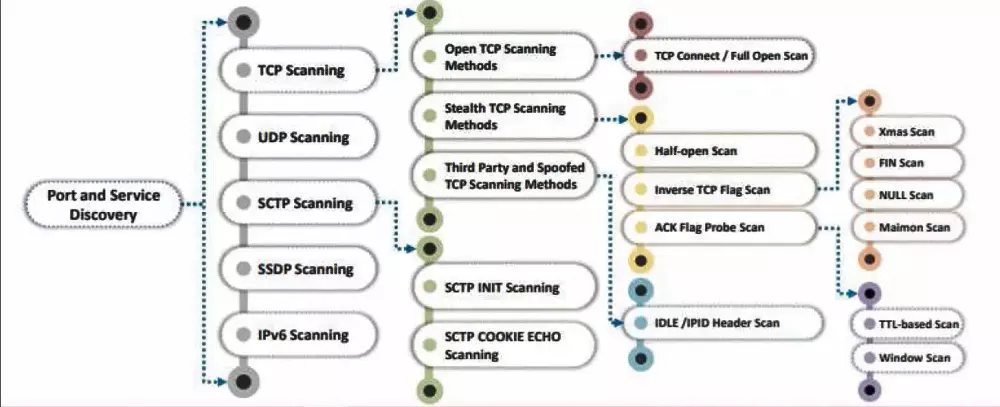
تکنیک و روش های TCP Scanning تمام شد.
UDP Scanning : در این تکنیک از پروتکل UDP برای شناسایی وضعیت پورت ها استفاده میشه. UDP یک پروتکل connectionless هست و Three-Way Handshake رو قبل از انتقال دادهها انجام نمیده. درنهایت UDP چون مبتنی بر اتصال نیست بسیاری از سرویس ها پس از دریافت بسته UDP هیچ پاسخی ارسال نمیکنن و این موضوع باعث میشه که اسکن UDP پیچیدهتر از TCP باشد (درنهایت اگه پاسخی از سمت هدف نیاد یعنی اون پورت بازه که البته باید احتمال فیلتر بودن اون پورت هم در نظر بگیریم، اگر پاسخ ICMP Port Unreachable دریافت بشه یعنی پورت بسته هست) نحوه استفاده : nmap -sU
SCTP Scanning : در این تکنیک از پروتکل SCTP یا Stream Control Transmission Protocol استفاده میشه. این پروتکل در اپلیکیشن های مخابراتی و شبکههای تلفن همراه استفاده میشود و برای تبادل دادههایی که نیاز به تحویل ایمن و بدون تکرار دارند طراحی شده است. این تکنیک در سطح فعلی که هستم لازم نیست بررسی بشه و بعد ها شاید راجبش آموزش ببینم.
SSDP Scanning : پروتکل SSDP بخشی از استاندارد UPnP یا Universal Plug and Play است. این پروتکل به دستگاهها امکان میدهد که بدون نیاز به تنظیمات دستی در یک شبکه محلی، خود را شناسایی و با دیگر دستگاهها تعامل کنند. تکنیک SSDP Scanning برای شناسایی سرویس های مبتنی بر UPnP که از پروتکل SSDP استفاده میکنند مفید است. از طریق اسکن SSDP میتوان دستگاههای موجود در شبکه را کشف کرد و اطلاعات مهمی از آنها بدست آورد. درنهایت این تکنیک در سطح فعلی که هستم لازم نیست بررسی بشه و بعد ها شاید راجبش آموزش ببینم.
IPv6 Scanning : با سوئیچ 6- ابزار nmap به دنبال دستگاههایی با آدرس های IPv6 خواهد گشت.
همینطور که قبلا گفته شد Port Scanning از دو مفهوم Port discovery و Service discovery تشکیل شده. Service discovery به فرایند شناسایی سرویس هایی که بر روی پورت های باز یک دستگاه درحال اجرا هستند گفته میشود. به عبارت دیگه پس از آنکه پورت های باز شناسایی شدند، Service discovery به ما میگوید که هر پورت به کدام سرویس اختصاص داده شده تا بتوان آسیب پذیری های مرتبط با آن سرویس هارو در قدم بعد شناسایی کرد. نحوه استفاده Service discovery ؟! ابزار nmap از یک پایگاه داده بزرگ از سرویس ها و نسخه های آنها استفاده میکند تا بتواند سرویس ها را شناسایی کند. این پایگاه داده بطور مرتب بروز میشود. nmap برای عمل Service discovery سوئیچ های مختلفی داره !
sV- : این سوئیچ زمانی استفاده میشود که میخوایم سرویس های درحال اجرا و نسخه آنهارا شناسایی کنیم.
sC - با این سوئیچ مجموعهای از اسکریپتهای پیشفرض اجرا میشود تا اطلاعات بیشتری جمعآوری شود. این سوئیچ ممکن است اطلاعاتی مثل نوع سیستم عامل یا پیکربندی خاص سرویسها را نشان دهد.
O- : این سوئیچ اطلاعات سیستم عامل دستگاه هدف را شناسایی میکند.
A- : با این سوئیچ میتوانید ترکیبی از اطلاعات نسخه سرویسها، سیستم عامل، و نتایج اسکریپتهای پیشفرض را دریافت کنید (یعنی ترکیبی از سوئیچ های sC و sV و O هست)
وقتی در فرآیند اسکن شبکه یا پورتها هستیم ممکنه با سیستمهای امنیتی مانند IDS و Firewall مواجه شویم که تلاش میکنند فعالیتهای مشکوک را شناسایی و مسدود کنند. در ادامه میخوایم تکنیک هایی رو برای دور زدن IDS و IPS و همچنین Firewall کار کنیم اما نظرت چیه قبلش با این سه مورد آشنا بشیم؟
Firewall یا دیواره آتش : Firewall را میتوان به عنوان یک نگهبان هوشمند در ورودی/خروجی شبکه تصور کرد. این نگهبان با بررسی هر کسی که میخواهد وارد شبکه شود از ورود افراد یا چیزهای ناخواسته جلوگیری میکند. در دنیای دیجیتال این افراد بستههای اطلاعاتی هستند که از طریق شبکه منتقل میشوند. Firewall یک دستگاه سختافزاری یا نرمافزاری است که ترافیک شبکه را فیلتر میکند. این دستگاه با بررسی بستههای اطلاعاتی که بین شبکه شما و شبکههای دیگر رد و بدل میشوند تصمیم میگیرد که کدام بستهها اجازه ورود داشته باشند و کدامها مسدود شوند. چطوری؟ Firewall دارای مجموعهای از قوانین امنیتی است. این قوانین مشخص میکنند که کدام نوع ترافیک اجازه ورود داشته باشد و کدام نوع ترافیک مسدود شود. برای مثال ممکن است یک قانون تعریف شود که اجازه دسترسی به وبسایتهای خاص را بدهد اما دسترسی به سایر وبسایتها را مسدود کند.
IDS یا Intrusion Detection System یا سیستم تشخیص نفوذ : IDS ابزاری است که به منظور شناسایی فعالیتهای مشکوک و تهدیدات در شبکهها و سیستمهای کامپیوتری طراحی شده است. IDs با تحلیل ترافیک شبکه یا فعالیتهای سیستم تلاش میکند هر گونه رفتار غیرمعمول، نفوذ، یا حمله احتمالی را شناسایی کند تا به مدیران شبکه هشدار دهد. به عبارت سادهتر IDS مانند یک دوربین مداربسته برای شبکه شما عمل میکند. IDS چطور کار میکنه ؟
جمعآوری داده : IDS ترافیک شبکه را از طریق روشهای مختلفی مانند تحلیل بستهها، بررسی لاگها و استفاده از حسگرهای نرمافزاری یا سختافزاری جمعآوری میکند.
تحلیل داده : دادههای جمعآوری شده توسط IDS با استفاده از الگوریتمهای مختلف تحلیل میشوند. این الگوریتمها میتوانند بر اساس امضاهای شناخته شده حملات، رفتارهای غیرعادی و یا یادگیری ماشین عمل کنند.
شناسایی تهدیدات : اگر IDS فعالیت مشکوکی را شناسایی کند یک هشدار ایجاد میکند. این هشدار میتواند شامل اطلاعاتی در مورد نوع حمله، منبع آن و سایر جزئیات مرتبط باشد.
تفاوت های اصلی بین Firewall و IDS :
Firewall براساس قوانین از پیش تعریف شده ترافیک شبکه را فیلتر میکند و بسته های مشکوک را مسدود میکند. IDS بطور مداوم ترافیک شبکه را تحلیل میکند تا فعالیتهای غیرعادی را شناسایی کند. IDS بجای مسدود کردن ترافیک، معمولاً یک هشدار ایجاد میکند تا مدیر شبکه بتواند اقدامهای لازم را انجام دهد.
IPS یا Intrusion Prevention System یا سیستم پیشگیری از نفوذ : IPS نوعی ابزار امنیتی است که علاوه بر شناسایی تهدیدات، به طور فعال سعی میکند آنها را متوقف و از حملات در همان لحظه جلوگیری کند. این سیستم مانند IDS رفتارها و ترافیک مشکوک را شناسایی میکند اما برخلاف IDS که فقط هشدار میدهد IPS میتواند بهصورت خودکار اقداماتی مانند مسدود کردن ترافیک، بستن پورتها یا قطع ارتباطات مشکوک را انجام دهد. درنتیجه IDS فقط تشخیص میدهد و هشدار میدهد (مانند یک دوربین مداربسته که حرکتهای مشکوک را ثبت میکند) IPS تهدیدات را، هم تشخیص میدهد و هم اقدامات فوری برای جلوگیری از حمله انجام میدهد (مانند یک نگهبان که علاوه بر دیدن فرد مشکوک او را متوقف کرده و از ورودش جلوگیری میکند) در برخی شبکهها یک سیستم ترکیبی بکار گرفته میشود که از هر دو تکنولوژی بطور همزمان استفاده میشود.
خب حالا که با این سه ابزار امنیتی آشنا شدیم بپردازیم به IDs/Firewall Evasion techniques.
*IDs/Firewall Evasion techniques یا مجموعه تکنیکها برای دور زدن سیستم های تشخیص نفوذ و Firewall ها برای مخفی ماندن در شبکه و نفوذ به بخش های دیگر بدون شناسایی است که توسط تکنیک های زیر انجام میشود :
Packet Fragmentation یا تکهتکه کردن پکت ها، فرایندی است که در آن یک بسته داده بزرگ به بستههای کوچکتر تقسیم میشود تا بتوان آن را از طریق شبکههایی با محدودیت MTU ارسال کرد. این فرایند ساده میتواند به عنوان یک ابزار قدرتمند در دست هکرها برای دور زدن سیستمهای امنیتی نیز مورد استفاده قرار گیرد. این نوع حمله را میتوان در دو حالت زیر مشاهده کرد :
- پنهانسازی امضاهای مخرب : سیستمهای IDS اغلب از امضاهای شناختهشده برای شناسایی کدهای مخرب استفاده میکنند. اما وقتی یک کد مخرب به چندین بخش تقسیم شود هر بخش به تنهایی ممکن است از دید IDS بدون شناسایی عبور کند چون امضای کامل فقط زمانی مشخص میشود که تمام قطعات به هم متصل شوند.
- عبور از محدودیتهای فایروال : برخی فایروالها برای کاهش بار پردازشی فقط بخش ابتدایی بستهها را تحلیل میکنند. اگر یک مهاجم کدهای مخرب را در قطعات بعدی قرار دهد فایروال از محتوای واقعی مطلع نمیشود و بستهها بدون بررسی دقیق عبور میکنند.
نحوه استفاده :
nmap -f 8 : این سوئیچ به nmap دستور میده تا بسته ها را به قطعات کوچیکتر تقسیم کنه. عددی که پس از سوئیچ f قرار میگیره حداقل تعداد قطعاتی است که هر بسته باید به آن تقسیم شود. هر چه این عدد بزرگتر باشد، تعداد قطعات کوچیکتر و تعداد کل بسته های ارسالی بشتر خواهد شد.
mtu-- : این سوئیچ حداکثر اندازه مجاز برای هر قطعه را مشخص میکند (Maximum Transmission Unit) عددی که پس از این سوئیچ قرار میگره بر حسب بایت هست. مثال : nmap --mtu 64
مثال دیگه : nmap -f 8 --mtu 128
در این مثال هر بسته حداقل به 8 قطعه تقسیم میشود و حداکثر اندازه هر قطعه 128 بایت خواهد بود.
*Source Port ManiPulation یا دستکاری پورت مبدأ : به طور پیشفرض وقتی شما در حال ارسال یک بسته به یک پورت خاص در سیستم مقصد هستید سیستم شما به طور خودکار یک پورت مبدا تصادفی انتخاب میکند. این پورت معمولاً از محدودهای که به عنوان پورتهای موقت شناخته میشود (49152 تا 65535) انتخاب میشود. دلیل استفاده از پورتهای موقت این است که نیازی نیست پورت مبدا همیشه ثابت باشد و این باعث میشود تداخل و ترافیک در شبکه کمتر شود. هدف این تکنیک این است که به جای انتخاب یک پورت تصادفی، شما یک پورت خاص و خصوصا پورتهای شناختهشده و معمولاً امن مثل 80 (HTTP) یا 443 (HTTPS) را به عنوان پورت مبدا انتخاب کنید. چون این پورتها اغلب توسط ترافیک های مجاز و امن استفاده میشوند ! برخی فایروالها و IDS ها ممکن است چنین ترافیکی را به عنوان ترافیک ایمن و بدون بازرسی تلقی کنند. برای تغییر و تنظیم پورت مبدا میتوان از سوئیچ g یا source-port-- استفاده کرد. مثال :
nmap --source-port 80 یا nmap -g 80
درنهایت برخی از سیستمهای امنیتی ممکن است ترافیک ورودی از پورتهای خاصی مانند 80 یا 443 را به دلیل استفاده گسترده از این پورتها برای HTTP و HTTPS به عنوان ترافیک امنتر در نظر بگیرند.
*IP Address Decoy : در این روش با اضافه کردن چندین آدرس IP جعلی در کنار آدرس IP اصلی، اسکنر تلاش میکند تا شناسایی خود توسط سیستمهای امنیتی را سختتر کند. این روش کمک میکند تا ابزارهای امنیتی مانند IDS ها یا فایروالها نتوانند با اطمینان تشخیص دهند کدام آدرس IP مسئول اسکن بوده است. نحوه استفاده : nmap -D RND:5 [Target IP] ! در این دستور سوئیچ D برای Decoy استفاده میشه و RND به nmap میگه که 5 آدرس IP تصادفی به عنوان Decoy اضافه کند. با اجرای این دستور بستههای اسکن از 6 آدرس IP (پنج تا decoy و یکی واقعی) ارسال میشوند. حالا سیستم مقصد نمیداند که کدام یک از این 6 آدرس، مربوط به IP اسکنر هست. همچنین بجای تولید تصادفی آدرسها میشه بصورت دستی IP هارو مشخص کرد !
nmap -D Decoy1,Decoy2,Decoy3 [Target IP]
*Creating Custom Packet By Appending Custom String : ابزار nmap وقتی یک بسته ایی ایجاد میکنه قسمت Payload رو خالی میزاره که همین مورد باعث میشه بسته ها مشکوک باشند. ما میایم یک رشته ایی داخل قسمت Payload قرار میدیم تا بسته از شکل عادی خود خارج شه و ممکنه برخی از سیستمهای امنیتی، بسته رو ترافیک بی خطر تشخیص بدن. نحوه استفاده :
nmap –data-string “CUSTOM STRING” [Target IP]
یا
nmap --data-string 5 که این دستور یک رشته با طول 5 بایت بصورت تصادفی ایجاد میکنه.
Draw Network Diagram Tools یا ابزارهای ترسیم نمودار شبکه نرم افزارهایی هستند که به شما اجازه میدهند تا یک نمایش گرافیکی دقیق و واضح از ساختار شبکه کامپیوتری خود ایجاد کنید. این ابزارها با استفاده از نمادهای استاندارد، خطوط و برچسبها، ارتباط بین دستگاههای مختلف در شبکه را نشان میدهند. طبق حوزه کاریم این مورد رو الان لازم نیست وقت براش بزارم.
قسمت Port Scanning از ماژول Scanning تمام شد.

