
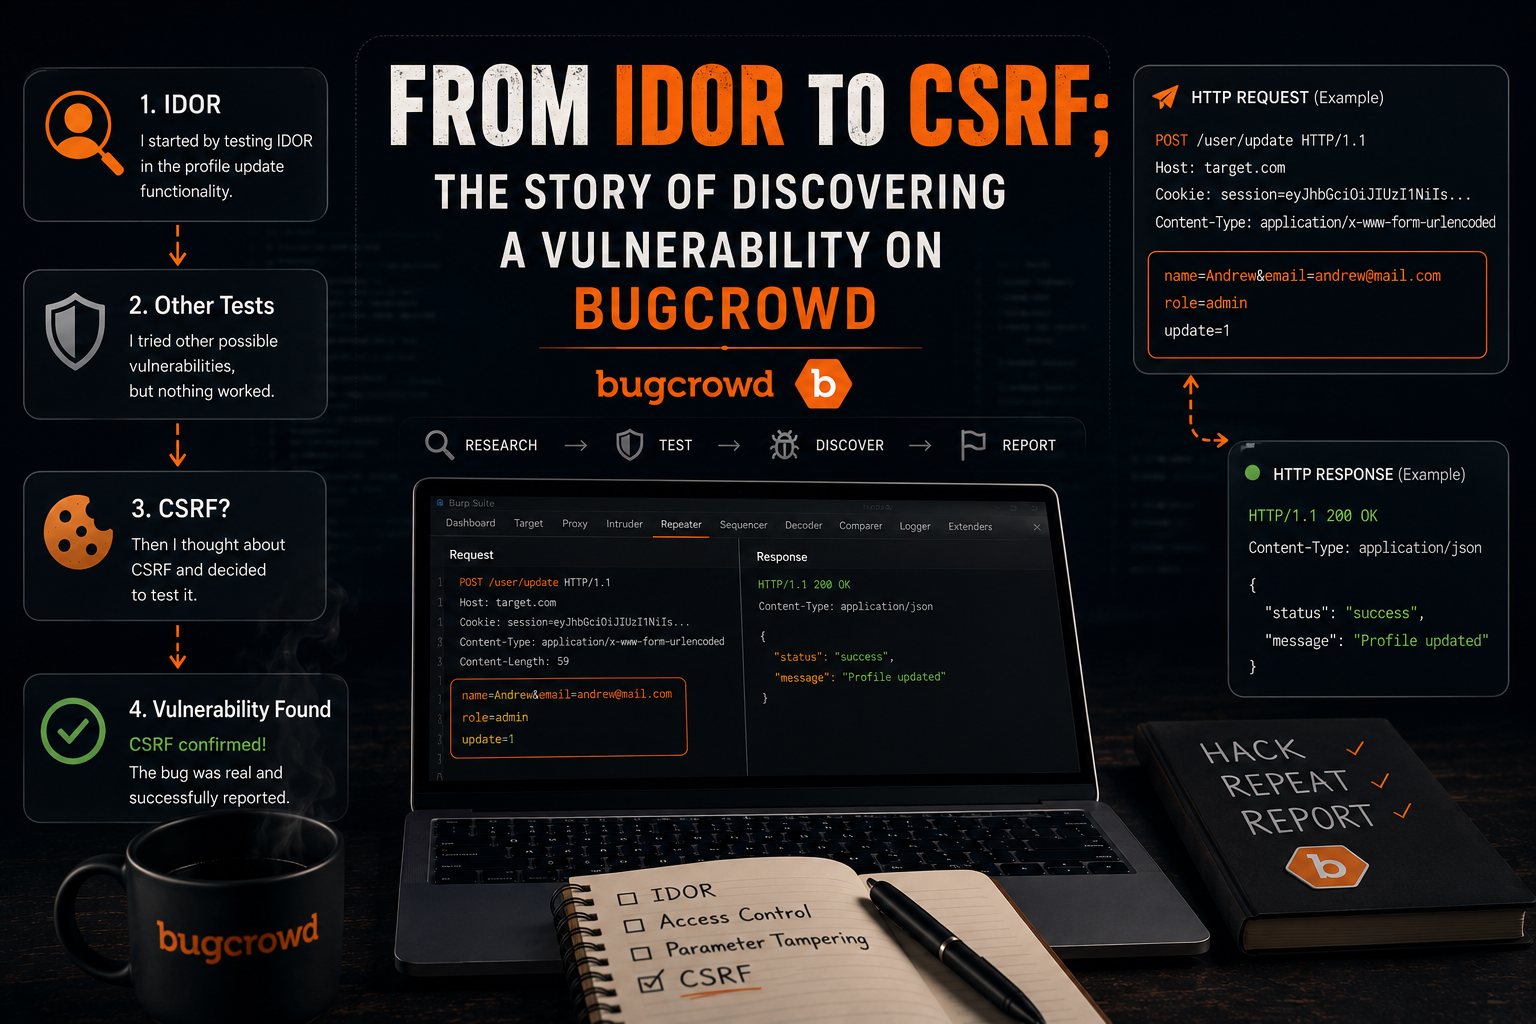
یکی از عادتهایی که موقع تست نفوذ دارم اینه که اگر یک مسیر جواب نده، سریع ناامید نمیشم. خیلی وقتها باگ اصلی دقیقاً جایی پیدا میشه که اصلاً دنبالش نبودی.
این داستان هم دقیقاً از همینجا شروع شد.
داشتم بخش ویرایش پروفایل یک برنامه Bug Bounty رو بررسی میکردم. اولین چیزی که توجهم رو جلب کرد، patron_id داخل درخواست بود.
گفتم شاید یه IDOR ساده باشه.
شروع کردم شناسه کاربر رو تغییر دادن، درخواستهای مختلف فرستادم، ولی هر کاری کردم سرور درست سطح دسترسی رو بررسی میکرد و خبری از IDOR نبود.
خب... این مسیر بسته شد.
وقتی درخواست رو داخل Burp Suite نگاه کردم، چند تا چیز توجهم رو جلب کرد.
احراز هویت با Cookie انجام میشد.
درخواست JSON نبود.
هیچ Header سفارشی مثل X-CSRF-Token یا X-Requested-With هم نداشت.
با خودم گفتم این درخواست از اون Simple Requestهاییه که مرورگر بدون دردسر میتونه ارسالش کنه.
همه چیز برای یک حمله CSRF مناسب بود...
فقط یه مشکل وجود داشت.
داخل درخواست یک CSRF Token هم ارسال میشد.
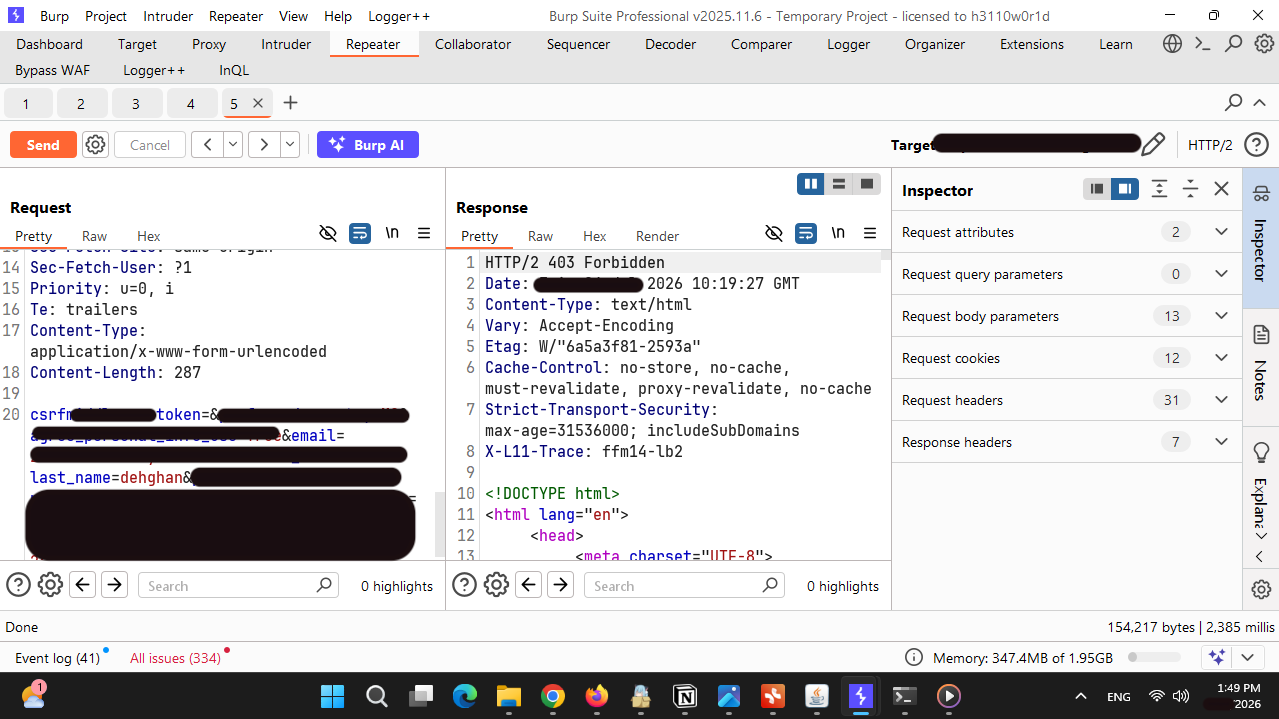
اول مقدار Token رو تغییر دادم.
درخواست رد شد.
بعد مقدارش رو خالی کردم.
باز هم رد شد.
گفتم شاید فقط مقدارش مهمه، کل پارامتر Token رو حذف کردم.
باز هم فایدهای نداشت.
حتی یه Token معتبر که متعلق به یه حساب کاربری دیگه بود رو هم امتحان کردم.
باز هم درخواست قبول نشد.
تا اینجا تقریباً مطمئن شده بودم که اعتبارسنجی Token درست پیادهسازی شده.
اینجا به جای اینکه بیشتر روی خود Token تمرکز کنم، یه سؤال از خودم پرسیدم:
اگه برنامه فقط روی POST توکن رو بررسی کنه چی؟
همین سؤال مسیر تست رو عوض کرد.
تنها کاری که انجام دادم این بود که متد درخواست رو از POST به GET تغییر دادم.
نه پارامترها رو تغییر دادم، نه دادهها رو.
فقط متد عوض شد.
درخواست با موفقیت انجام شد.
اطلاعات پروفایل آپدیت شد...
اما این بار خبری از بررسی CSRF Token نبود!
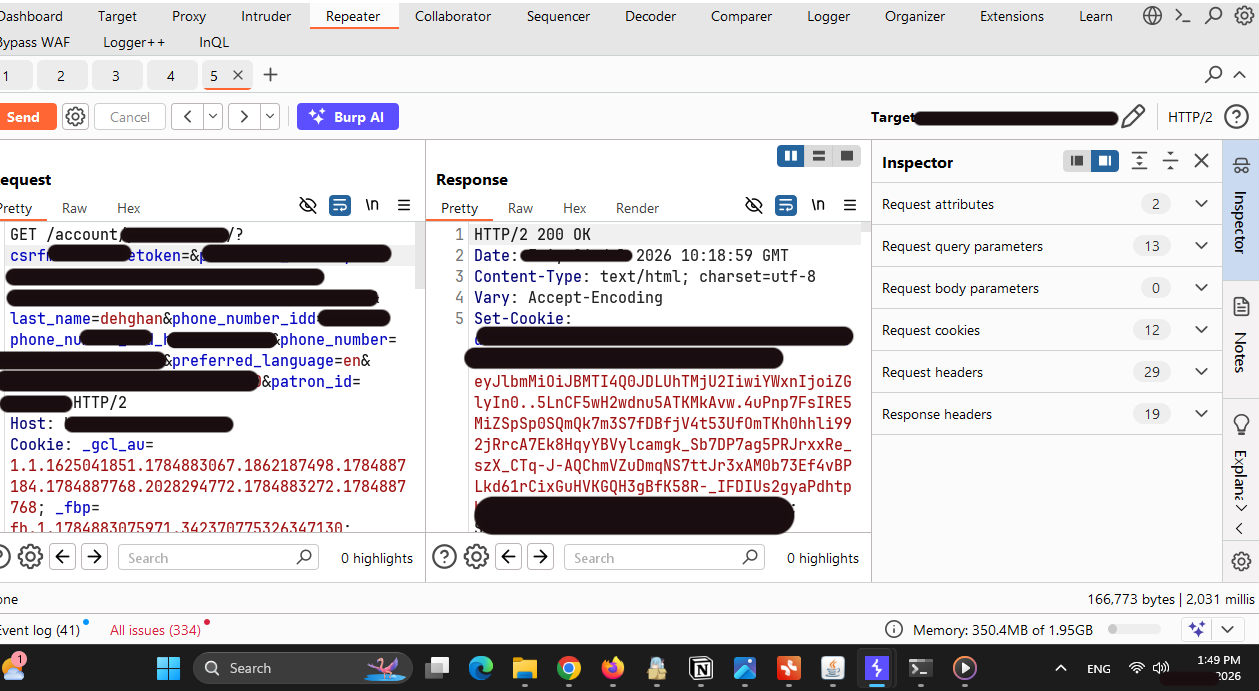
یعنی برنامه فقط وقتی درخواست POST بود، Token رو بررسی میکرد؛ ولی همون عملیات اگر با GET ارسال میشد، بدون هیچ بررسیای اجرا میشد.
همین موضوع باعث شده بود کل مکانیزم محافظت در برابر CSRF عملاً قابل دور زدن باشه.
هدف CSRF Token اینه که مطمئن بشه درخواست واقعاً توسط خود کاربر ارسال شده.
اما وقتی همون عملیات از طریق GET قابل انجام باشه و هیچ بررسیای روی Token انجام نشه، عملاً داشتن Token هم دیگه کمکی نمیکنه.
در چنین شرایطی یک مهاجم میتونه کاربر لاگینکرده رو وادار کنه بدون اینکه خودش متوجه بشه، اطلاعات پروفایلش تغییر کنه.
این باگ یه بار دیگه بهم یاد داد که همیشه لازم نیست مستقیم سراغ دور زدن مکانیزمهای امنیتی بریم.
گاهی بهتره از خودمون بپرسیم:
«اصلاً این مکانیزم توی همه مسیرها اجرا میشه؟»
من اول دنبال IDOR بودم، بعد رفتم سراغ CSRF و چند روش مختلف برای دور زدن Token رو امتحان کردم. هیچکدوم جواب نداد.
اما با یک تغییر ساده، یعنی عوض کردن متد درخواست از POST به GET، مشخص شد که برنامه اصلاً در این مسیر CSRF Token رو بررسی نمیکنه.
بعضی وقتها باگها پشت Payloadهای عجیب و پیچیده قایم نشدن؛ فقط کافیه از یه زاویه دیگه به برنامه نگاه کنیم.

