
لینک آموزش ریاکت در یوتوب
در پایان این گفتار نیز لینک مربوطه آورده شده است
لینک کانال بنده در یوتوب، عضویت شما در این کانال باعث امتنان است.
بیشتر اپلیکیشن های دنیای واقعی به احراز هویت (Authentication) و مجوز دهی (Authorization) نیاز دارند.
وقتی احراز هویت کاربر انجام شد و کاربر مجاز به ورود به سیستم تشخیص داده شد، از این به بعد میبایست اقدامات مجاز کاربر که می تواند انجام دهد بر پایه نقش و دسترسی مجاز (rights) نیز از طریق Authorization بررسی شود.
راه های مجوز دهی زیاد است، اما اینجا می خواهیم یک روش ساده بر پایه نقش کاربر (role-base) را به شما نشان بدهیم.
توجه : این روش صرفا مجوز دهی (Authorization) در سمت کاربر یا client-side است و بیشتر جنبه UX دارد تا امنیت و شما باید از امنیت نقش ها و فرآیندهای وابسته درسمت بک اند اطمینان حاصل نمایید.
فرض کنید بعد از اینکه احراز هویت کاربر انجام شد شما یک سرویس مانند user/info دارید که اطلاعات کاربر را به به صورت یک آبجکت به شکل زیر بر میگرداند.
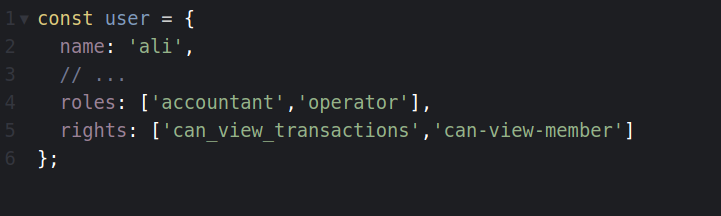
همانطور که در شکل فوق می بینید ممکن است کاربر چندین نقش (role) و مجوز دسترسی (rights) داشته باشد.
سپس باید یک فایل authorization.js با فانکشن های زیر ایجاد نمایید.
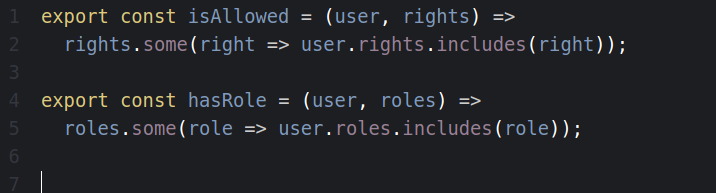
با متدهای آرایه some و includes چک می کنیم که کاربر حداقل یک دسترسی را داشته باشد.
در نهایت کامپوننت ری اکت در فایل App.js جهت استفاده از فانکشن های بالا را ایجاد می نماییم
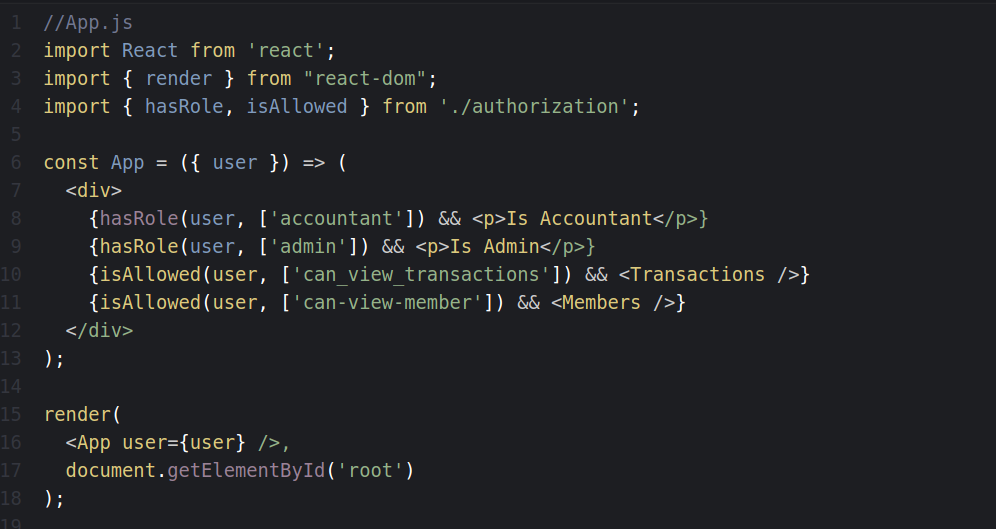
همانطور که می بینید اطلاعات کاربر که از طریق سرویس user/info گرفته شده به عنوان پارامتر به کامپوننت APP ارسال می شود و دسترسی های از طریق فانکشن های hasRole و isAllowed بررسی می شود و اگر دسترسی مجاز باشد تگ یا کاپوننت مربوطه رندر می گردد.

