
خلاصه موضوع
ابتدا تعریف سرقت علمی: "سرقت علمی عبارت است از استفاده از آثار فکری دیگران بدون اجازه صاحب فکر و یا بدون ارجاع به صاحب فکر"
در این بهشت سارقان ایده ها (ایران) تاکنون 4 ایده و طرح مهم من به سرقت رفته. که سه مورد توسط بانک مرکزی دزدیده شده (متاسفانه توسط شخص معاون کنونی بانک مرکزی).
با عناوین زیر:
١. ایده رمز پویای پیامکی ترکیبی (۱۳۹۳,FAA) که هماکنون در سیستم بانکی کشور استفاده میشود (در خریدهای بانکی و در انتقال وجه کارت به کارت و همچنین در سیستم ساتنا و پایا) و امنیت درخوری را برای مبادلات آنلاین به همراه آورده،متعلق به اینجانب است که بانک مرکزی بدون اجازه و بدون پرداخت هیچگونه حق و حقوقی از آن استفاده میکند و در اختیار همه بانکها هم گذاشته.
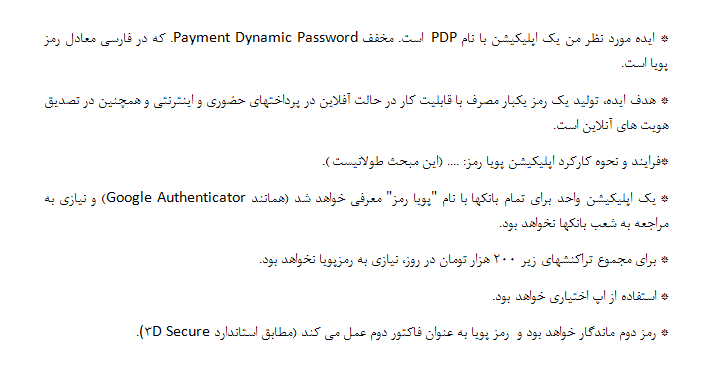
٢. ایده اپلیکیشن رمز پویا (۱۳۹۴,PDP) نیز که هماکنون در سیستم بانکی کشور استفاده میشود متعلق به من است. که توسط بازوی اجرایی بانک مرکزی، خدمات انفورماتیک، بدون پرداخت هیچ حق و حقوقی مورد دستبرد قرار گرفت. این اپلیکیشن قرار بود یک اپ واحد بانکی برای تمام بانکها و البته اختیاری باشد. اما با مدیریت منفعتمحور مسئولین بانکی، سلیقهای و نامناسب اجرایی شد و به بیش از ۱۰ اپ تکه تکه شد. بطوریکه در آن مقطع که هنوز FAA بهکار گرفته نشده بود، دردسرهای خاصی را هم برای مردم ایجاد کرد.
٣. ایده چتر(۱۳۹۴) جهت امنیت مبادلات مالی از طریق چکهای بانکی. که در سال جاری در قالب سامانه صیاد اجرایی شد. و باز هم بدون اجازه و بدون پرداخت هیچ حق و حقوقی.
شرح مفصل
سال ١٣٩٣ اختراعی به نام FAA را جهت پیشگیری از سرقتهای آنلاین در خارج از ایران به ثبت رساندیم. در داخل کشور هم مکاتباتی با دکتر نیما امیرشکاری، صاحبنظر نظامهای پرداخت و مدیرگروه پژوهشکده پولی و بانکی بانک مرکزی، داشتم. ایشان استقبال کردند و بعد از چند روز اظهارنامه اختراع را ثبت کردیم (با این توضیح که ایدههای فاقد محصول فیزیکی در داخل کشور، عملا قابل ثبت نهایی نیستند و هیچ مرجعی برای ثبت اختراع این ایدهها وجود ندارد).
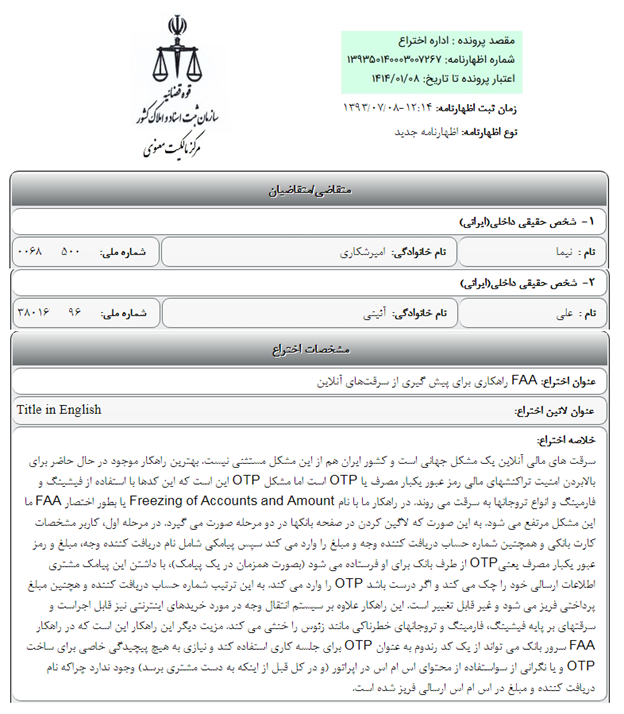
در بحث اجرای ایده، انحصار اجرایی بانک مرکزی در دست شرکت خدمات انفورماتیک بود. و از طرفی سیستم بانکی اصولا به دلیل تضاد منافع و عدم مسئول بودن در برابر خسارتها، توجه چندانی به سرقتهای آنلاین نداشت.
با دکتر امیرشکاری مقالهای منتشر کردیم تا هم فعالان بانکی در جریان موجودیت راهکار باشند و هم سد دیگری برای جلوگیری از سواستفاده و سرقت خود ایجاد کرده باشیم. چون شکی نبود که در نهایت سیستم بانکی به سمت این راهکار خواهد رفت.
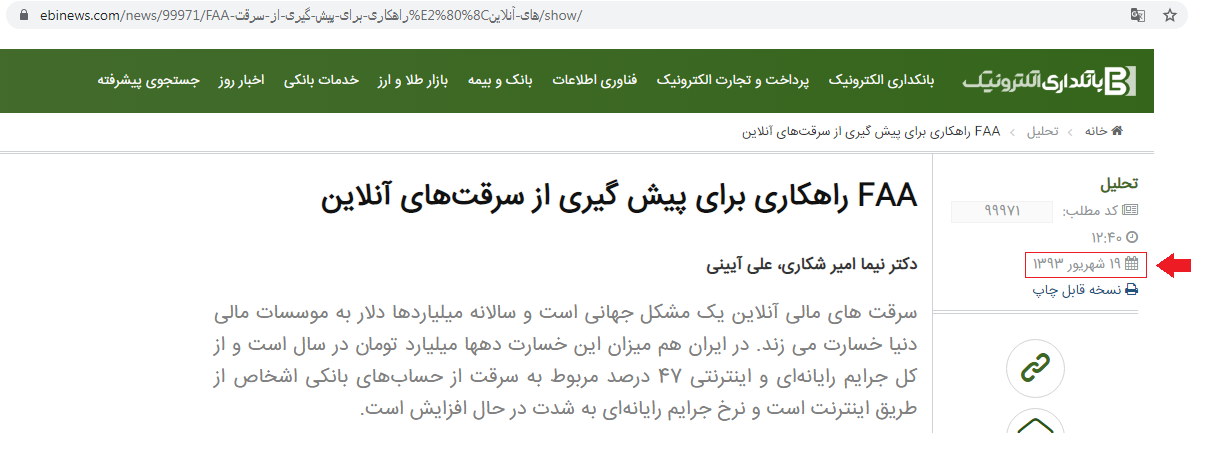
لینک مقاله:
بانک مرکزی با وقاحت تمام مقاله را حذف کرده (در لینک بالا). اما این کار مافیایی بی فایده است چون لینک اصلی فریز شده: https://archive.is/vk4ll
محل اقتباس کلمه "مافیا":
آقای امیرشکاری نامهای به پلیس فتا نیز ارسال کردند و در آن پیشنهاد کردیم برای جلوگیری سریعتر از سرقتهای آنلاین، این راهکار اجرایی شود.
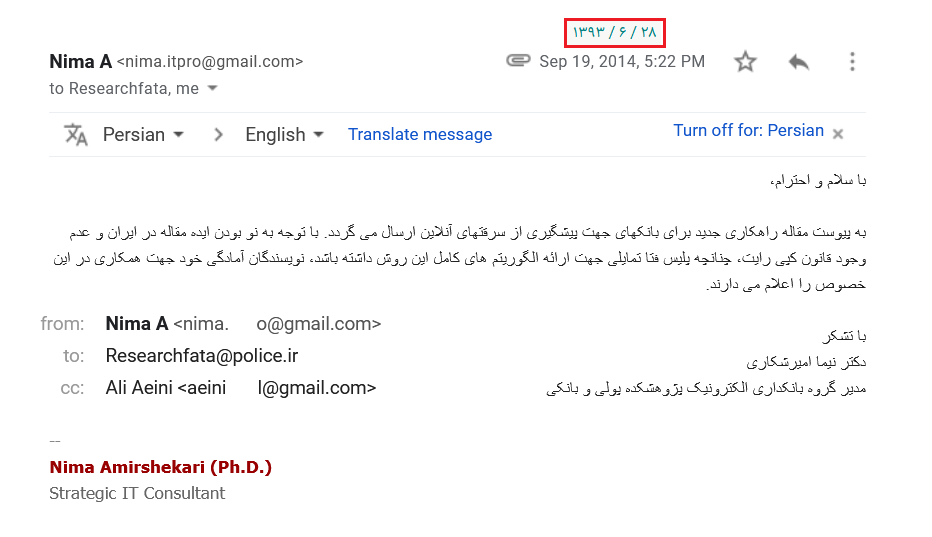
اما سالها در حال سپری شدن بودند و سرقتهای مالی آنلاین رشد روزافزون داشت و مسئولان بانکی هم بیخیال بودند و یا در تعارف منافع شرکتها و بانکها. و راهکار FAA ابتر مانده بود. حتی در حد ارسال یک کد یکبارمصرف ساده، که حدود دو دهه است در دنیا استفاده می شود، نیز گام بر نمیداشتند چه برسد به FAA.
در این اثنا، ایده اپلیکیشن رمز پویا با قابلیت "تولید کد آفلاین در زمان واقعی" (که نخستین در ایران بود و به لحاظ فرایند و الگوریتم هم جدید بود در دنیا) را هم در اوایل سال ٩٤ با توسعه دهنده ارشد شرکت خدمات (آقای بنیهاشم) و آقای امیرشکاری مطرح کرده بودم.
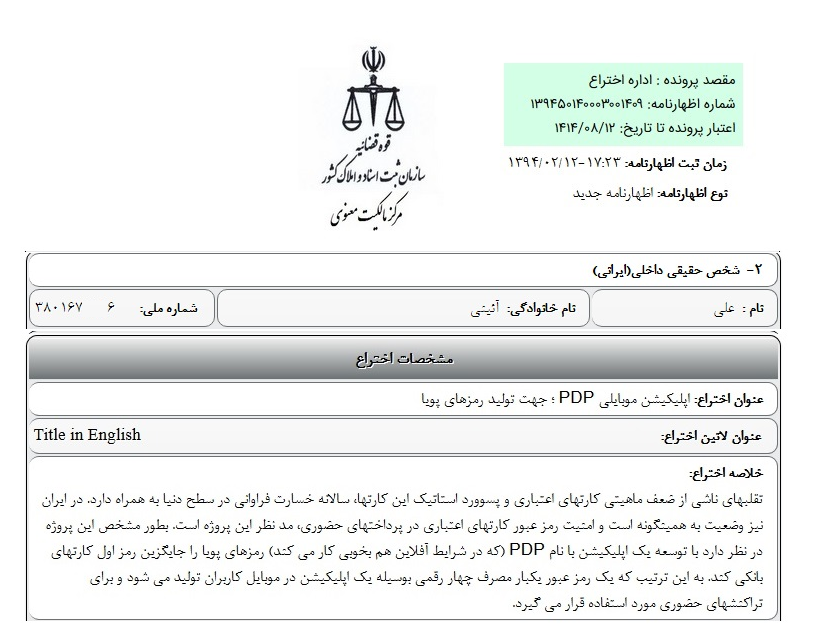
و طی مکاتباتی به تفاهمات مورد نظر رسیدیم. اما از آنجایی که انحصار در دست شرکت خدمات انفورماتیک بود (و از طرفی با وجود در میان بودن بحث امنیت) ما نمیتوانستیم در قالب یک استارتاپ ایده را به سرانجام برسانیم. و قطعا هیچ مجوزی از طرف بانک مرکزی برای اینکار به ما داده نمیشد.
بنابراین آقای بنیهاشم موضوع را با شرکت خدمات مطرح کردند و در پورتال ایدههای شرکت هم به ثبت رساندند.
قابل توجه فعالان استارتاپی: در ایدههای رگولاتوری و بویژه در شرایط انحصاری، آموزههای سیلیکون ولی (که پوسته ای از آن در ایران تحت عنوان تشکیل تیم و ... در جریان است)، به کاری نمی آید. وگرنه ما در سال ۹۴ به این امور واقف بودیم.
برخی نکات کلی معماری ایده که برای آقای بنیهاشم فرستادم:
پاسخهای آقای بنیهاشم:
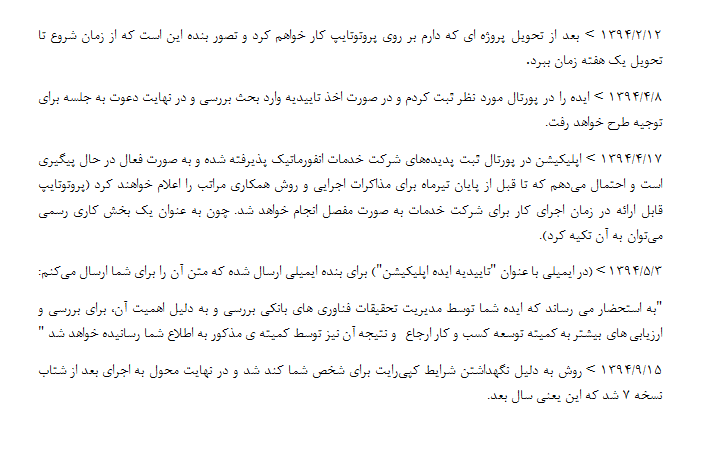
بعد از این تاریخ، ماجرا به محاق رفت و متوجه و مطمئن شدم که ایده در نهایت توسط شرکت خدمات انفورماتیک سرقت خواهد شد. و همینطور هم شد.
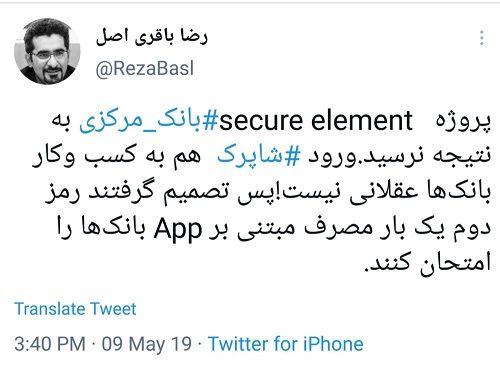
شرکت خدمات انفورماتیک طرح را در چنگال خود گرفته بود اما اجرایی نمیکرد. و وقتی پروژه Secure Element به شکست انجامید و از طرفی وقتی فشارهای سیستم قضایی و فعالان رسانهای به دلیل حجم بالای پروندههای فیشینگ بالا گرفت، شرکت خدمات سراغ ایده اپلیکیشن رمز پویا با قابلیت تولید کد آفلاین رفت که اجرای آن را به گروگان گرفته بود.
و در نهایت اپلیکیشنی که قرار بود در قالب یک اپ واحد ارائه شود، به بیش از ۱۰ اپلیکیشن رنگارنگ با نامهای رنگارنگ تکه تکه شد و به شکلی نامناسب توسط سیستم بانکی اجرایی شد (البته با سودی مناسب هرچند که مدل تجاری هزاران میلیاردی آنها محقق نشد). و با انبوهی دردسر برای مردم و کارمندان بانکها.
هیچ حق و حقوقی هم به من به عنوان صاحب ایده و طرح اپ داده نشد (به آقای امیرشکاری هم همینطور. به آقای بنیهاشم هم بعید میدانم چیزی رسیده باشد). واقعا فراتر از حد تصور است این حجم از بی اخلاقی و حرص و طمع گونه بشر!
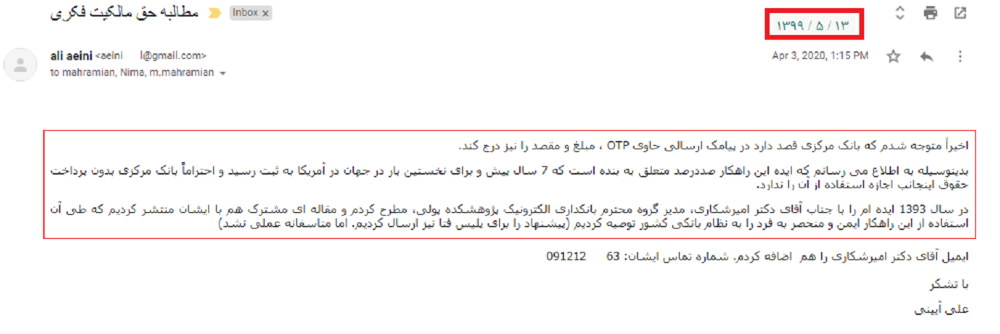
در کنار دردسر اغلب مردم و دوندگی به این بانک و آن بانک، متخصصین هم به نقد باگهای امنیتی و سهولت کاربری می پرداختند. چون شالوده چیز دیگری بود که توسط سیستم بانکی بهم ریخته بود. بعضی افرادی که از ایده FAA اطلاع داشتند نیز به مسئولین بانکی پیشنهاد میکردند که از FAA استفاده شود، البته بدون اشاره به رفرنس (کپیرایت نداریم که، اسمش شوخیرایته). و در نهایت بانک مرکزی بعد از ۶ سال معطلی و بی تفاوتی، بالاخره دندان تیز کرده بود برای سرقت و اجرایی کردن FAA (البته در نهایت آن هم مثل اپلیکیشن رمزپویا، نادرست اجرایی شد).
بنابراین با اطلاع دکتر امیرشکاری، نامهای زدم به معاون فناوری بانک مرکزی (محرمیان) و با استناد به مدارک تاکید کردم که بانک مرکزی حق ندارد بدون اجازه من و بدون پرداخت حق و حقوق مالکیتی، از ایدهام استفاده کند. اما پاسخی ندادند و بعد از مدتی در کمال بیشرمی این ایده هم توسط ایشان در بانک مرکزی دزدیده شد.
ایده چتر هم در مورد امنیت چکهای بانکی، به عنوان سومین ایده به طریقی مشابه سرقت شد. البته جهت طولانی نشدن مطلب، به بحث ایده چتر نمیپردازم. با این تاکید که توضیحات کامل و مستندات مالکیت این ایده (اظهارنامه و مکاتبات و...) موجود است.
در ارتباط با سرقت ایدهها، در سال جاری نامههای متعددی به ارگانهای تحت امر دولت نوشتم. که بیفایده بود (اصولا دلیل شکایت انجمین فینتک به دستگاه قضا هم این است که دولت در این مورد یا ناتوان است یا بیخیال)
به دو جلسه البته دعوت شدم که فعلا نتیجه ای نداشته (شرح آنها در انتهای پیوست حقوقی آورده شده).
در حال حاضر هر سه مورد سرقت علمی را مستقیما از طریق شکایت به دیوان عدالت اداری هم پیگیری می کنم. ماههاست که نامهای به دادستانی هم فرستادم که می بایست پیامکهای رمزپویای ترکیبی FAA متوقف شود چون سرقتی و غصبی است (اما فعلا که هیچ حرکتی انجام نشده).
یقینا در هیچ جای دنیا چنین رویه شرم آوری وجود ندارد که بانک مرکزی ایده کسی را بدزدد. نه تنها حق افراد صاحب فکر را میپردازند بلکه از استعداد و دانش افراد با اشتیاق استفاده میکنند. اما در ایران گویا بانک مرکزی ملک شخصی عده خاصی است که بیشرمانه میدزدند و گویا مصونیت هم دارند.
اگر قوه قضاییه قوی و قاطع عمل کند معاون فناوری یک ارگان هرگز به خود جرأت نمیدهد ایده فردی را سرقت کند و کمهزینهترین توجیهش هم این باشد که بگوید دادم به مردم. این دقیقا مشابه کار کسی است که از باغ یک کشاورز میوه بدزدد و بگوید دادم به مردم! اولا شما (معاون فناوری) اصلا حق نداری مال غصبی و سرقتی را به خورد مردم بدهی (بماند که کارمزد همه چیز از مردم گرفته میشود) و ثانیا خدمت یعنی "انجام وظیفه بدون سرقت و منت در چارچوب قانون".
حرف پایانی: حوزه فناوریهای بانکی وسیع است و تاکنون صدها پروژه توسط معماران و متخصصان بانکی کشور انجام شده (دهها کار مهم هم هنوز انجام نشده). بنابراین منکر و مدعی کارهای انجام شده و انجام نشده نیستم. حرفم این است که در شرایطی که بانک مرکزی چپ و راست و برای تمام کارها از مردم کامزد میگیرد و جیب شرکتها و افراد خاصی را پر می کند، چرا دست به سرقت طرحها می زند و حق و حقوق طبیعی صاحبان ایده را نمی پردازد. من وظیفهام در برابر کشور را می دانم. اما اینکه سه طرح فردی را تمام و کمال مصادره کنند، نامش روش حقیرانه زورگیری است. هرچند ویژگی بارز مافیا همین است و سیری ناپذیری (چشم تنگ دنیا دوست را، یا که قانون پرکند یا خاک گور).
مشکل حقوق مالکیت فکری در ایران، ناشی از نبود قانون نیست. چراکه قانون مترقی و قوی "حمایت از حقوق مؤلفان و مصنفان و هنرمندان" وجود دارد(مصوب ۱۳۴۸). بلکه مشکل این است که سارقان با استناد به قوانین مالکیت صنعتی، یک پارادایم مضحک و فریبکارانه را شکل دادهاند و ایدههایی که ربطی به مالکیت صنعتی ندارند را می دزدند.
در پیوست حقوقی بطور مستند به این موضوع پرداختهام.
علی آئینی - اسفند ١٤٠٠

