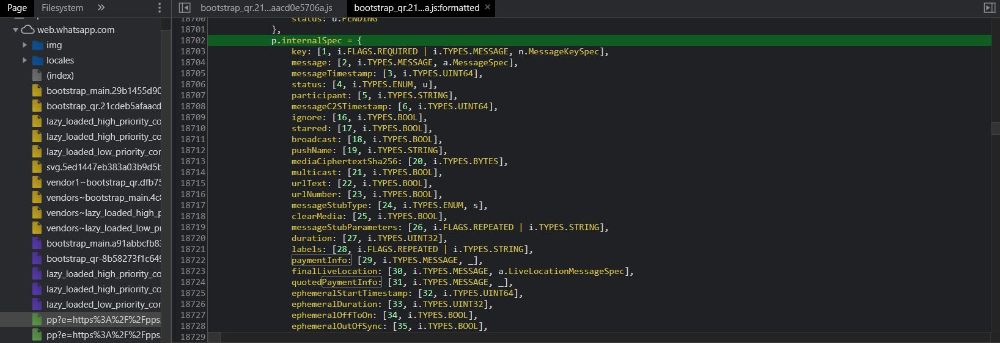
قبل از ایجاد Code QR ،واتس اپ وب 2 کلید Key Public و Key Private را با استفاده از توابع جاوا
اسکریپتی جهت استفاده در فرآیند های encryption و decryption ایجاد می کند که به روش زیر این کلید
ها از مرورگر قابل استخراج می باشند.
1 -از طریق یک تب جدید incognito وارد لینک واتس اپ وب می شویم.
2 -سپس از طریق tools dev مرورگر کروم وارد قسمت source شده و فایل qr_bootstrap را در
حالت قابل خوانا pretty-mode باز می کنیم.
3 -در فایل مذکور به دنبال عبارت KeyPair:t گشته و در سطر مربوطه یک Breakpoint قرار می دهیم.
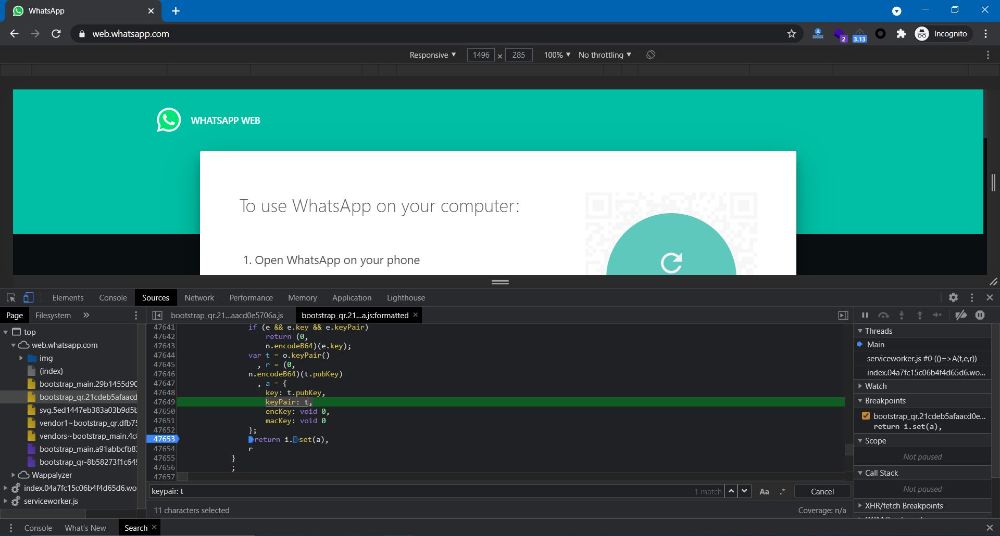
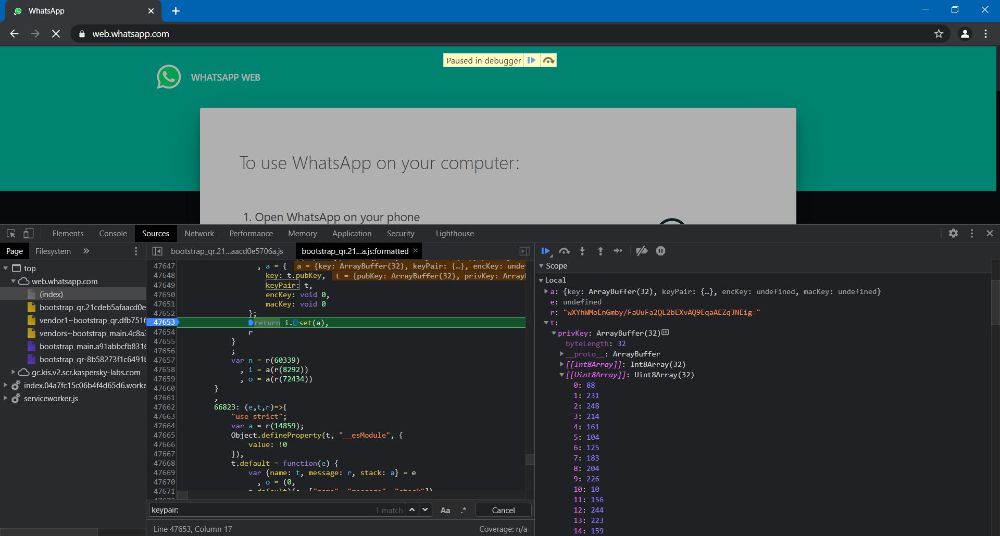
4 -مجدد صفحه را ریلود میکنیم تا Breakpoint عمل کرده و کلید های ایجاد شده و قابل مشاهده باشند.
5 -همان گونه که مشاهده می شود کلید ها در قسمت Scope/local/t در بخش Unit8Array قابل
مشاهده می باشند.
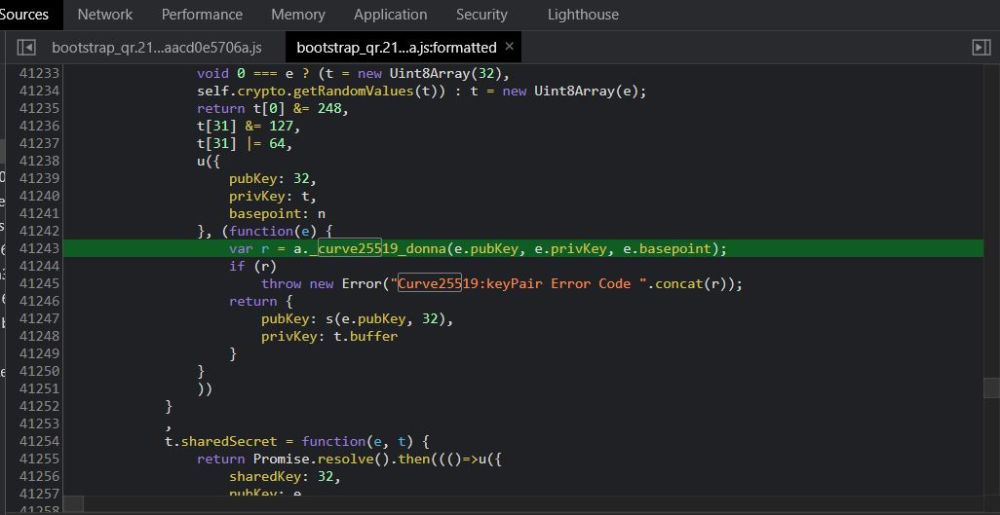
این کلید ها بوسیله الگوریتم donna_curve25519 و از 32 بایت تصادفی ایجاد شده اند. این نوع رمزنگاری
نوعی از رمزنگاری منحنی بیضوی (ECC) می باشد.
جهت decrypt دیتا نیاز است تا یک کد رمزگشایی ساخته شود. که به این منظور کلید خصوصی از واتس اپ
وب به جای 32 بایت تصادفی اخذ می شود .( کد رمزگشایی باید یگانه باشد)
self.private_key=curve25519.Private(“”.join([chr(x)forxinpriv_key_list]))
self.public_key= self.private_key.get_public()
استخراج Secret
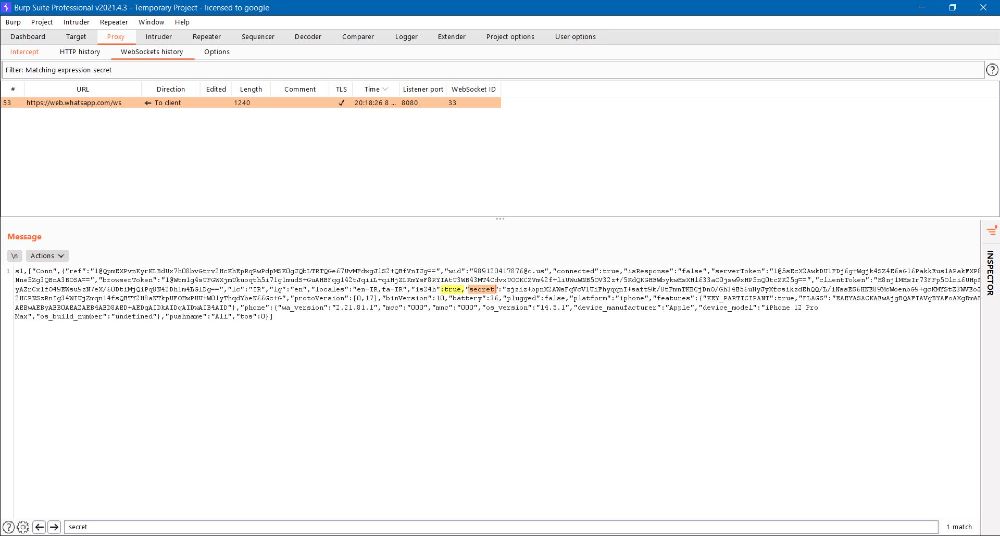
جهت استخراج کلید Secret از نرم افزار Suite Burpe استفاده می کنیم.
پس از بازکردن صفحه واتس اپ وب و اسکن کد کیوآر، از نرم افزار Suite Burpe وارد قسمت proxy/websocket history شده و با فیلتر کردن کلمه secret ، کلید سکرت را استخراج می کنیم.
در کد های واتس اپ وب، 2 تابع جالب داریم:
setSharedSecret :
این تابع کلید سکرت را به بخش های تقسیم کرده و کلید سکرت اشتراکی را پیکربندی
می کند.
SharedSecret.E :
این تابع از 2 پارامتر تشکیل شده، 32 بایت اولی و کلید سکرت که از ایجاد کیوآر کد
ایجاد شده است.
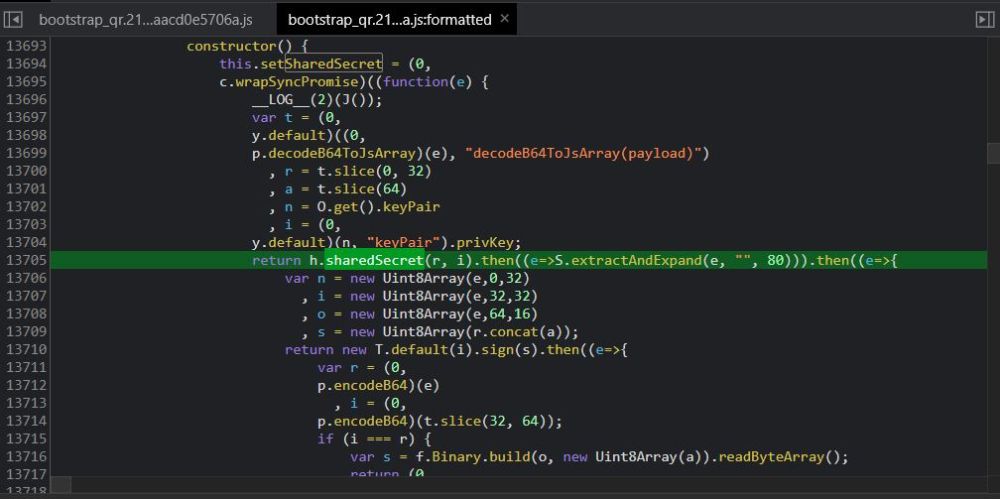
هم اکنون با یک کلید Secret Shared مواجه هستیم که 80 بایت دارد:
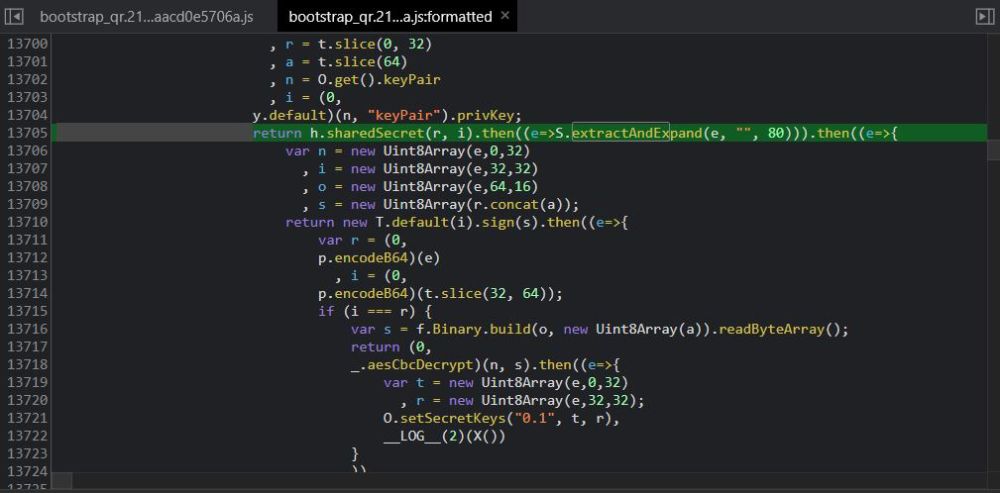
سپس ما تابع اعتبارسنجی hmac را داریم که داده های بسط یافته را به عنوان پارامتر “e “می گیرد و آن را
به 3 پارامتر تقسیم می کند:
i (
32 بایت اول به اشتراک گذاشته شده کلید AES است .
r (
32 بایت بعدی hmac است.
(o
.است data part AES پایانی بایت 16
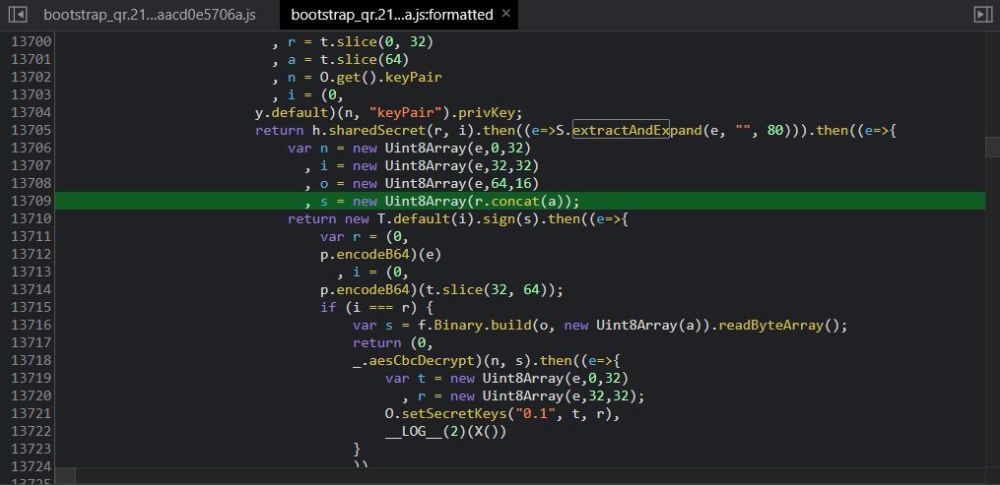
سپس تابع HmacSha256 با پارامتر “r “فراخوانی خواهد شد و داده های پارامتر “s “را امضا خواهد کرد.
پس از آن " n " بازبینی کننده hmac را دریافت خواهد کرد که با " r " مقایسه خواهد شد . ( hmac از
کلید اشتراکی )
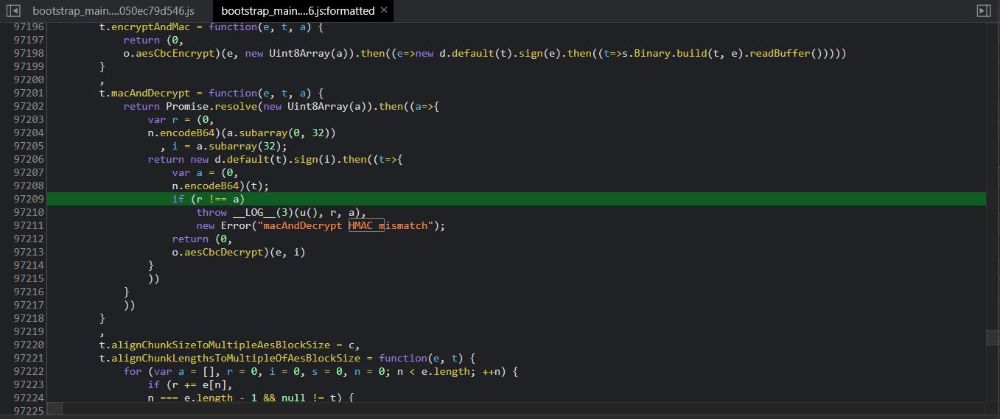
آخرین تابع encryption بلوک “aesCbcDecrypt “است که از 2 پارامتر استفاده می کند:
S -یک اتصال بین 16 بایت پایانی کلید اشتراکی و بایت 64 کلید سکرت
aes کلید-
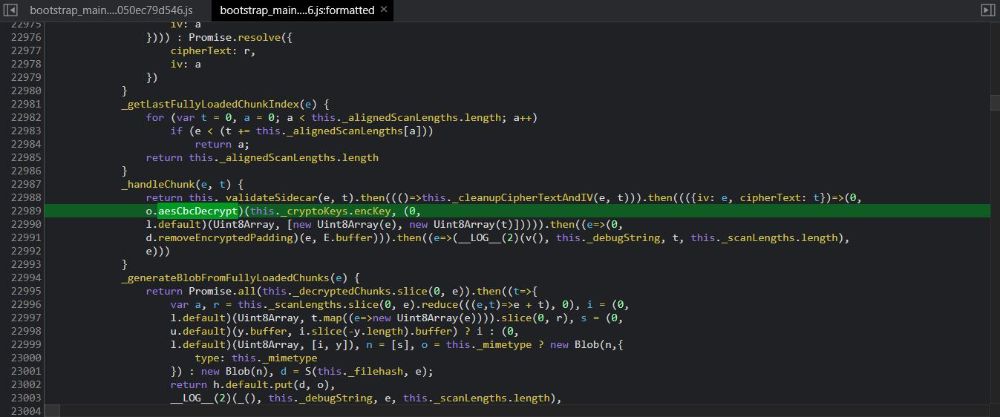
با استفاده از کلیدها می توانیم هر پیام دریافتی را رمزگشایی کنیم ، نتیجه رمزگشایی به صورت protobuf
خواهد بود.
به منظور دستیابی به protobuf بایستی پلن خود را بر اساس protobuf whatsapp ایجاد کنیم که در
فایل های واتس اپ وب قابل دسترسی است.