
اگه تو زمینه مهندسی معکوس کار کرده باشید احتمالا اسم radare2 رو شنیدید. radare2 یک فریمورک برای مهندسی معکوس ، فارنزیک ، اکسپلویتینگ و دیباگینگ و ... هستش.
محققای census labs تو نسخه های قبلتر 5.6.0 این فریمورک چند تا آسیب پذیری پیدا کردند که در ادامه بررسیشون میکنیم.
اگه به شکل زیر که از مسیر "radare2/libr/bin/p/bin_xnu_kernelcache.c" و تابع load_buffer استخراج شده، نگاه کنید ، اولین آسیب پذیری رو مشاهده میکنید.
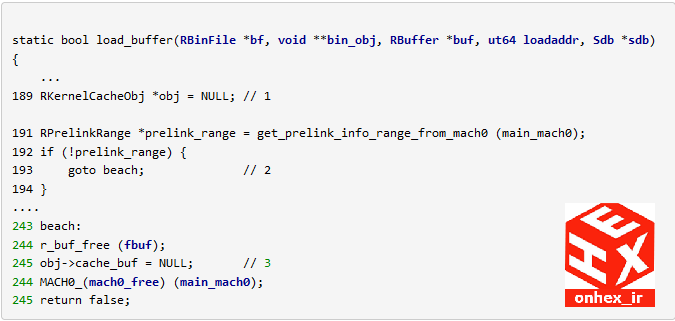
اگه تابع load_buffer اجرا بشه و ما یک اشاره گر obj در خط 189 داریم که مقدارش Null هستش. در ادامه اگه تابع get_prelink_info_range_from_mach0 اجرا بشه و مقدار Null رو برگردونه ، اجرا به قسمت beach یا خط 243 میره. اینجا تو خط 245 به این اشاره گر دسترسی میگیره که مقدار اون NULL و در نتیجه NULL pointer dereference رخ میده و برنامه کرش میکنه.
این آسیب پذیری در نسخه 5.6.0 پچ شده.
اگه به شکل زیر که از مسیر "radare2/libr/core/anal_objc.c" و تابع objc_build_refs استخراج شده، نگاه کنید :
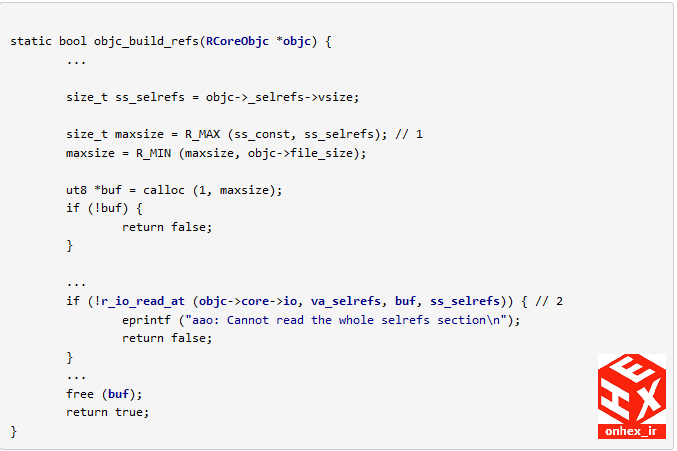
کار تابع از اسمش مشخصه و کارش ایجاد رفرنس برای فایل mach-o هستش. اگه به قسمتی که با 1 مشخص شده نگاه کنید ، تو این خط بزرگترین مقدار بین ss_const و ss_selrefs در maxsize قرار میگیره. فرض کنیم این مقدار برابر ss_selrefs باشه. در ادامه maxsize دوباره مقداردهی میشه و اینبار کمترین مقدار بین maxsize و obj->file-size انتخاب میشه. حالا فرض کنیم کمترین مقدار obj->file-size باشه و در کل مقدار maxsize برابر obj->file-size میشه. در ادامه buf با مقدار maxsize تخصیص داده میشه. این مقدار داینامیک هستش یعنی اینکه میشه مقدار دلخواه وارد کنیم.
خب اگه به قسمت 2 یا تابع r_io_read_at نگاه کنید ، این تابع دو تا مقدار buf و ss_selrefs رو میگیره. buf که با obj->file-size تخصیص داده شده بود و کوچکتر از ss_selrefs بود و در نتیجه heap buffer overflow رخ میده.
این آسیب پذیری در نسخه 5.6.0 پچ شده.
اگه به شکل زیر که از مسیر "radare2/libr/bin/bin_symbols.c" و تابع symbols استخراج شده، نگاه کنید :
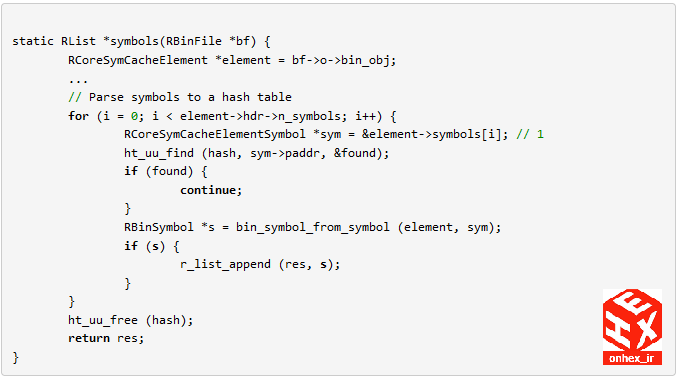
در کد بالا اشاره گر Element به bf->0->bin_obj اشاره میکند. bf->0->bin_obj به داده های فایل باینری اشاره میکنه. در ادامه قسمتی که با 1 مشخص شده، آرایه element->symbols ، آرایه ای از symbolها برای یک شی از فایل است که برای تجزیه و تحلیل لوود شده . چون i=0 هستش بنابراین element->symbols[0] مقدار null داره و در ادامه sym->paddr استفاده می شود که منجر به NULL pointer dereference و کرش برنامه میشه.
این آسیب پذیری در نسخه 5.5.4 پچ شده است.
ویدیوی دنیای توسعه دهندگان زیرودی ، مشاهده در : آپارات - یوتیوب - تلگرام
اولین شماره از نشریه تخصصی امنیت سایبری با موضوعات مختلف و بروز

