
این هفته با روزرسانی هایی که مایکروسافت و گوگل منتشر کردن ، مشخص شده که دو تا آسیب پذیری بحرانی داریم. یکی با شناسه CVE-2022-26809 در Windows RPC و دیگری با شناسه CVE-2022-1364 در گوگل کروم. در این پست نگاهی به این آسیب پذیری ها می ندازیم تا بدونیم چرا تو دنیای امنیت سایبری نگرانی هایی در موردشون هست .
آسیب پذیری CVE-2022-26809 :
مایکروسافت آسیبپذیری جدید CVE-2022-26809 در Windows RPC را این هفته برطرف کرده که به دلیل پتانسیل آن برای حملات سایبری گسترده و قابل توجه پس از توسعه یک اکسپلویت، نگرانیهایی را در میان محققان امنیتی ایجاد کرده است. بنابراین، همه سازمان ها باید در اسرع وقت به روز رسانی های امنیتی ویندوز را اعمال کنند. برای دریافت اطلاعات بیشتر در خصوص آخرین بروزرسانی مایکروسافت به این پست من مراجعه کنید.
مایکروسافت این آسیبپذیری را بهعنوان بخشی از بهروزرسانیهای Patch Tuesday آوریل ۲۰۲۲ اصلاح کرده و اون بهعنوان «بحرانی» رتبهبندی کرده، زیرا امکان اجرای کد از راه دور را از طریق یک نقص در پروتکل ارتباطی Remote Procedure Call (RPC) مایکروسافت، میده.
در صورت سوء استفاده، هر دستوری در همان سطح امتیاز سرور RPC اجرا میشه که در بسیاری از موارد دارای مجوزهای سطح بالا یا SYSTEM است که دسترسی مدیریتی کامل به دستگاه مورد سوء استفاده رو فراهم میکنه.
پروتکل Remote Procedure Call (RPC) مایکروسافت ، یک پروتکل ارتباطیه که به پروسسها اجازه میده با یکدیگر ارتباط برقرار کنند، حتی اگر اون برنامه ها در دستگاه دیگری در حال اجرا باشند. RPC به پروسسهای موجود در دستگاههای مختلف اجازه میده تا با یکدیگر ارتباط برقرار کنند و میزبانهای RPC به اتصالات راه دور از طریق پورتهای TCP ،که معمولاً پورتهای 445 و 135 هستن ، گوش میدن .
پس از انتشار بهروزرسانیهای امنیتی مایکروسافت، محققان امنیتی به سرعت متوجه شدند که این باگ در حملات گسترده مورد سوء استفاده قرار خواهد گرفت، مشابه آنچه در کرم Blaster 2003 و حملات Wannacry در سال 2017 با استفاده از آسیبپذیری Eternal Blue مشاهده کردیم.
بطور کلی این آسیب پذیری در rpcrt4.dll هستش که منجر به integer overflow شده و در ادامه منجر بهheap buffer overflow میشه.
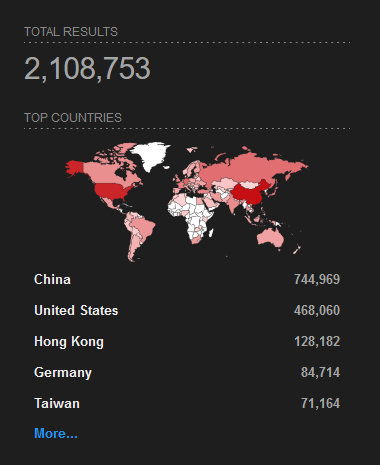
ویل دورمن، تحلیلگر آسیب پذیری در CERT/CC، هشدار می دهد که همه مدیران باید پورت 445 را در محیط شبکه مسدود کنند تا سرورهای آسیب پذیر در معرض اینترنت قرار نگیرند. با مسدود کردن پورت 445، دستگاه ها نه تنها از عوامل تهدید راه دور محافظت میشن، بلکه از کرم های شبکه بالقوه ای که ممکنه از این اکسپلویت استفاده کنند نیز محافظت میشن. با این حال، تا زمانی که بهروزرسانیهای امنیتی نصب نشده باشه، دستگاهها همچنان در داخل در برابر عوامل تهدیدکنندهای که شبکه را به خطر انداختن آسیبپذیر خواهند بود.
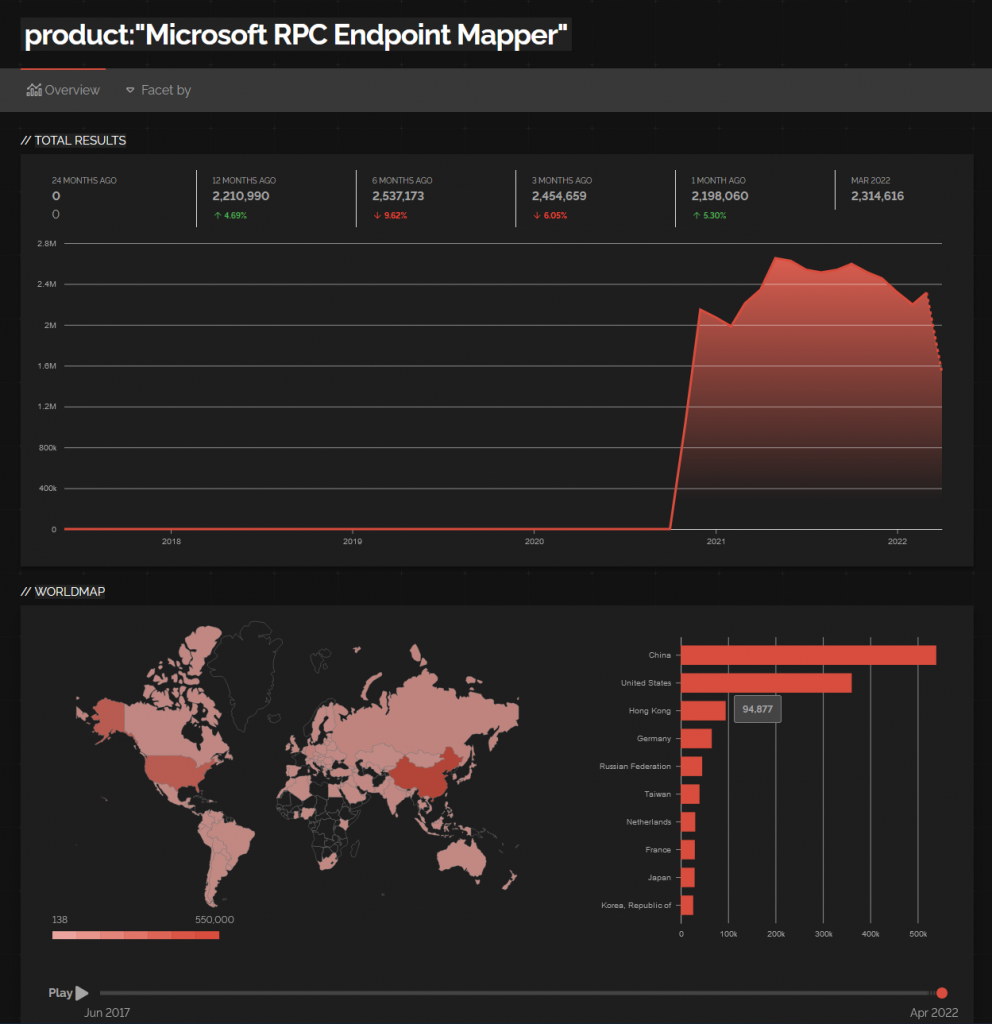
از آنجایی که این آسیبپذیری برای حرکت جانبی در یک شبکه ایدهآله،مطمئناً در آینده شاهد استفاده از آن توسط گروههای باجافزار خواهیم بود.
آسیب پذیری CVE-2022-1364 :
گوگل کروم نسخه 100.0.4896.127 را برای ویندوز، مک و لینوکس منتشر کرده تا آسیب پذیری روز صفر با شدت بالا را که بازیگران تهدید در حملات استفاده می کنند، اصلاح کنه.
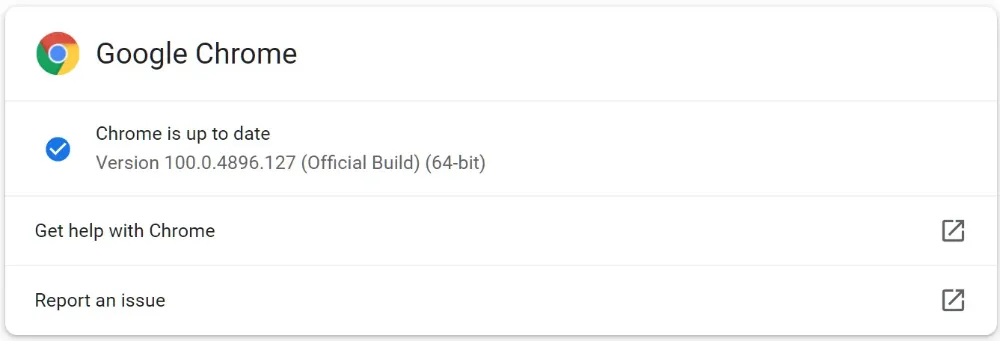
گوگل در یک توصیه امنیتی که امروز منتشر شد گفت: گوگل از وجود یک اکسپلویت با شناسه CVE-2022-1364 آگاه شده. در حالی که گوگل بیان کرده بود که این به روز رسانی در چند هفته آینده عرضه میشه، کاربران می تونن بلافاصله با رفتن به منوی Chrome menu > Help > About Google Chrome، اونو دریافت کنن.
مرورگر همچنین بهطور خودکار بهروزرسانیهای جدید را بررسی میکنه و دفعه بعد که Google Chrome را ببندید و دوباره راهاندازی کنید، اونارو نصب میکنه.
از اونجایی که این نقص به طور فعال در حملات مورد سوء استفاده قرار گرفته، اکیداً توصیه میشه که برای به روز رسانی های جدید یک بررسی دستی انجام دهید و مرورگر را مجدداً راه اندازی کنید تا اونارو اعمال کنه.
آسیب پذیری روز صفر با شناسه CVE-2022-1364 شناسایی میشه و یک نقص type confusion با شدت بالا در موتور جاوا اسکریپت کروم V8 است.
در حالی که این نوع نقص ها عموماً منجر به کرش مرورگر پس از اکسپلویت موفقیتآمیز با خواندن یا نوشتن حافظه خارج از محدوده بافر میشه، مهاجمان همچنین میتونن از اونها برای اجرای کد دلخواه استفاده کنند.
این آسیبپذیری توسط Clément Lecigne از گروه تحلیل تهدیدات گوگل کشف شد که دیروز اون به تیم Google Chrome گزارش کرده.
در حالی که گوگل گفته است حملاتی را شناسایی کرده است که از این روز صفر سوء استفاده می کنند، جزئیات بیشتری در مورد نحوه انجام این حملات ارائه نکرده. گوگل افزود: دسترسی به جزئیات باگ و لینکها در خصوص آسیب پذیری ممکنه محدود بشه تا زمانی که اکثر کاربران بروزرسانی رو انجام بدن.
این تنها آسیبپذیری افشا شده در این بهروزرسانی است که نشان میدهد Chrome 100.0.4896.127 به عنوان یک بهروزرسانی اضطراری برای حل این مشکل ارائه شده است.
با این به روز رسانی، گوگل سومین روز صفر رو از آغاز سال 2022 برای کروم منتشر کرده. دو آسیبپذیری قبلی که در سال 2022 یافت شدهاند . CVE-2022-1096 در 25 مارس و آسیب پذیری CVE-2022-0609 در 14 فوریه بود.
از آنجایی که از این روز صفر در حملات استفاده شده، اکیداً توصیه میشه Google Chrome را در اسرع وقت به روز رسانی کنید.
دنیای توسعه دهندگان زیرودی ، مشاهده در : آپارات - یوتیوب - تلگرام
اولین شماره از نشریه تخصصی امنیت سایبری با موضوعات مختلف و بروز

