شرکت ESET گزارشی در خصوص تهدیدات سایبری منتشر کرده و به بخش های مختلف از جمله حملات سایبری، بدافزارهایی که استفاده شده ، گروههای APT فعال و وضعیت آماری تهدیدات سایبری پرداخته که در ادامه یه نگاه کوتاه به اون میندازیم.
جنگ روسیه و اوکراین
تو این گزارش اومده درسته که دنیا از یه پاندمی بد عبور کرد اما جنگ روسیه و اوکراین دوباره نگرانی هایی رو ایجاد کرده بخصوص استفاده از حملات سایبری در اون.
در این گزارش به استفاده روسیه از حملات سایبری علیه اوکراین اشاره شده از جمله :
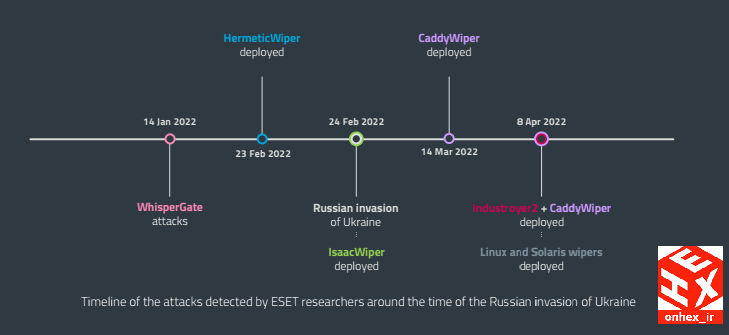
بدافزار از نوع Wiper بنام HermeticWiper که از گواهی امضای کد شرکت Hermetica Digital استفاده می کرد و اطلاعات سیستم های قربانی رو پاک میکرد.
بدافزار HermeticWiper که بعد از مستقر شدن روی سیستم ها ، اقدام به جستجوی شبکه برای پیدا کردن اهداف جدید بود و در نهایت بدافزار HermeticWiper رو اجرا میکرد.
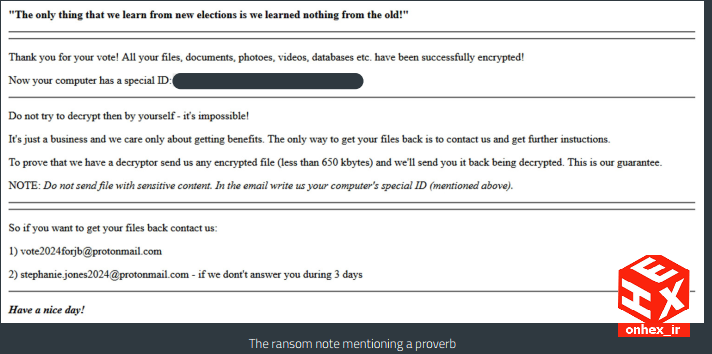
باج افزار HermeticRansom که به زبان گولنگ نوشته شده ود و همزمان با کمپین HermeticWiper در اکراین اجرا شد.این باج افزار چون انگیزه مالی نداشت و فقط برای پنهان کردن فعالیت Wiper بود ، محققان اونو faux ransomware نامیدند. این باج افزار بعد از رمز کردن فایلها پیامی با متن «تنها چیزی که از انتخابات جدید یاد میگیریم این است که از قدیمیها چیزی یاد نگرفتیم!» نمایش میداد .
بدافزار از نوع Wiper با نام IsaacWiper که پیچیده تر از HermeticWiper بود و حتی شباهت کدی هم بین آنها نبود.نکته جالب در خصوص این بدافزار این بود که یه نسخه جدید از اون تولید کردن که دارای بخش لاگ برای دیباگ کردنش بود تا در صورتیکه ماشینی رو نتونه پاک کنه با بررسی لاگ ها ایرادش پیدا کنن.
بدافزار از نوع Wiper با نام CaddyWiper که هیچ شباهتی با وایپرهای قبلی نداشت.
در کل از وایپرها روی سازمانهای مختلف مالی ، دولتی و رسانه ای استفاده شده و همچنین روی سازمانهایی اجرا شدند که هکرها دسترسی اولیه به اون داشتند. محققا بدافزارهای CaddyWiper و HermeticWiper رو به گروه Sandworm نسبت دادند.
استفاده از حملات DDOS بخصوص در ابتدای جنگ از جمله ،حمله روی شرکت ماهواره ای Viasat که منجر به قطع دسترسی مودم منازل مسکونی شد.
دیفیس سایتهای دولتی و انتشار پیام هایی مانند «بترسید و انتظار بدترینها را داشته باشید» . مایکروسافت در این خصوص بدافزاری بنام WhisperGate رو پیدا کرد که مرتبط با این دیفیس ها بود.
بازگشت بدافزار Industroyer. این بدافزار اولین بار در سال 2016 و برای حمله به شبکه برق اکراین توسط گروه Sandworm منتشر شده بود. پیچیدگی آن به قدری بوده که بعد از استاکس نت در رده دوم قرار دادنش. در جنگ اخیر محققا Industroyer2 رو پیدا کردند که روی پست های فشار قوی برق اکراین توسط همون گروه منتشر شده بود و البته CERT و ESET تونستن اینبار روی این حمله اختلال ایجاد کنند. این گروه علاوه بر این بدافزار ، بدافزارهای CaddyWiper, ORCSHRED, SOLOSHRED و AWFULSHRED رو هم منتشر کردند. محققا اعلام کردند که مشخص نیست هکرها چطوری تونستن به بخش کنترل صنعتی نفوذ کنند و معاون وزیر انرژی اوکراین ادعا کرد که اگر این حمله موفقیت آمیز بود، می تونست دو میلیون نفر را بدون برق بذاره. برنامه های مخرب روی لینوکس و سولاریس کشف شدند.
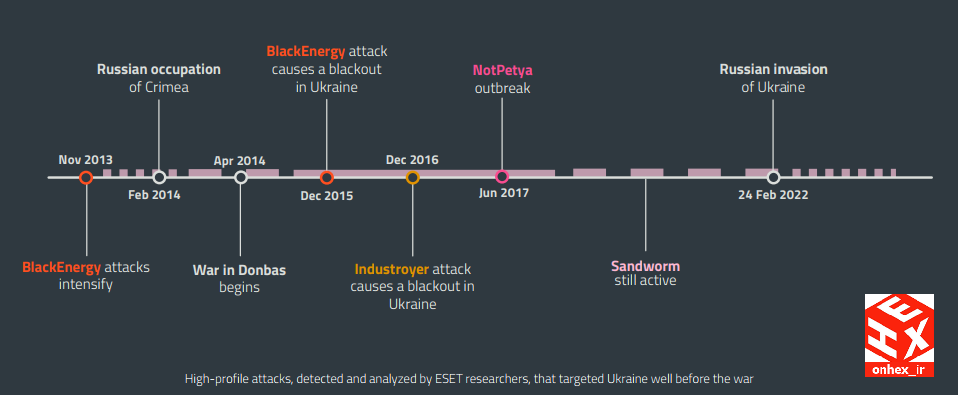
در ادامه گزارش اومده که حملات روی اوکراین فقط در زمان جنگ نبوده و قبل از جنگ هم حملاتی رو متحمل شده که به برخی از برجسته ترین حملات اشاره کرده:
حملات گروه Sandworm : این گروه از اواخر سال 2013 فعالیتش با بدافزار BlackEnergy شروع کرده. در سال 2015 به شبکه برق اکراین حمله کرد و منجر به خاموشی 230 هزار خونه شد.در سال 2016 بدافزار Industroyer رو منتشر کرد. در سالهای بعد این گروه فعالیت خودش رو تقسیم کرد ، بخشی با نام GreyEnergy اقدام به حمله به بخش های انرژی کرد و بخش TeleBots اقدام به حملات روی بخش های مالی کرد از جمله بدافزار معروف NotPetya که مخربترین حمله سایبری از نظر مالی است.
گروه Sednit : این گروه علاوه بر اکراین به کشورهای عضو ناتو هم حمله میکنه و معروفترین حرکتشون بدافزار LoJax بود که اولین روت کیت UEFI بود.
گروه Gamaredon که از سال 2013 فعالیتش شروع شده و فعالترین گروه APT روی اوکراین هستش و اغلب در حال توسعه بدافزارهاشون هستند و از آسیب پذیری سازمانها و حملات spearphishing برای جاسوسی سایبری استفاده میکنند.
گروه InvisiMole که از سال 2013 فعاله، روش عملیاتشون بسیار مخفیه و بر جاسوسی در اوکراین و اروپای شرقی تمرکز دارن. اپراتورهای آن حملات جاسوسی سایبری بسیار هدفمندی را علیه نهادهای دولتی، نهادهای نظامی و نمایندگان دیپلماتیک انجام میدن.
گروه Turla : این گروه به دلیل پیچیدگی بدافزارهاشون خیلی شناخته میشن.این گروه رو معتقدند که از سال 2008 بعد از اینکه ارتش آمریکا رو نقض کرد فعال بوده و همچنین در حملات بزرگ علیه بسیاری از نهادهای دولتی در اروپا و خاورمیانه شرکت داشته و اهداف اصلیش سازمان های دولتی و نظامی هستند.
گروه Buhtrap که به دلیل هدف قرار دادن مؤسسات مالی در روسیه و اوکراین شناخته شده هستند. با مشاهده تغییرات در بدافزارهای این گروه از سال 2015 ، محققا متوجه شدند که این گروه در حال تغییر به یه گروه جاسوسی سایبری هستش.
یافته های اخیر مححقای Eset :
در ادامه گزارش به یافته های اخیر محققای Eset پرداخته شده از جمله :
اکسپلویتهای درایورهای کرنلی امضا شده آسیب پذیر که در حملات Bring Your Own Vulnerable Driver یا BYOVD استفاده میشه. تکنیک BYOVD توسط گروه های مختلف APT مانند گروه Slingshot APT و گروه InvisiMole استفاده شده همچنین بدافزار LoJax که اولین روت کیت UEFI هستش، از درایور RWEverything برای دسترسی به ماژول های UEFI قربانیان سوء استفاده میکرد.
کشف سه برنامه اندرویدی که هشت بانک مالزی رو هدف قرار داده بودند.همچنین فروشگاههای جعلی که با دزدیدن هویت فروشگاههای قانونی و ارائه برنامه های موبایلی اقدام به سرقت اطلاعات کارت های اعتباری مشتریان میکنند.
نسخه های آلوده شده برنامه های اندرویدی و IOS مرتبط با ارزهای دیجیتال مانند Coinbase, imToken, MetaMask, Trust Wallet, Bitpie, TokenPocket, و OneKey که اغلب در گروهای تلگرامی منتشر میشدند و در گروههای فیسبوکی تبلیغ می شوند. برخی از برنامه ها در چند سایت قانونی چینی نیز منتشر شده اند. نکته بد ماجرا پخش شدن سورس کد آنها در اینترنت هستش که منجر به تولید نسخه های آلوده بیشتر می شود.
بات نت Zloader که در ابتدا یک تروجان بانکی الهام گرفته شده از زئوس بود اما در ادامه تبدیل به یک دانلودر برای سایر بات نت ها شد. یا لودر Wslink که دارای یک لایه مبهم سازی مبتنی بر ماشین مجازی بود
تهدیدات UEFI : از جمله شناسایی سه آسیب پذیری مرتبط با UEFI در لپ تاپهای لنوو و همچنین بدافزارهایی مانند LoJax و ESPecter که از این تهدیدات استفاده کرده اند.
گروههای فعال APT:
در ادامه گزارش به فعالیت های گروه های APT که توسط محققای ESET رصد شدند پرداخته شده:
گروه Donot Team که APT-C-35 و SectorE02 هم شناخته میشن. اهدافشون جاسوسی سایبری هستش و اغلب جنوب آسیا رو هدف قرار میدن. گزارش اخیر عفو بین الملل بدافزار این گروه را به یک شرکت امنیت سایبری هندی مرتبط می کند. این عوامل تهدید در حملات خود بسیار پیگیر هستند و به طور مداوم هر دو تا چهار ماه یکبار همان نهادها را با حملات ایمیل های spearphishing هدف قرار می دهند. از این گروه دو تا بدافزار بنام DarkMusical که از طریق ایمیلهای spearphishing همراه با فایل پاورپوینت حاوی یک ماکرو منتشر می شد و Gedit که از طریق یک ایمیل spearphishing منتشر میشد و حاوی یک فایلRTF مخرب بود که از آسیب پذیری CVE-2017-11882 استفاده میکرد.
گروه Watering hole : این گروه یک بدافزار بنام DazzleSpy داشتند که روی دستگاههای مک اجرا میشده. روش انتشارش هم اینجوری بوده که یه سایت ایستگاه رادیویی بنام D100 که طرفدار دموکراسی هنگ کنگ بوده رو زدن و روش یه اکسپلویتی رو قرار دادند که بیش از 1000 خط بوده و مرورگر Safari بازدید کنندگان این سایت رو اکسپلویت میکرده و بدافزار رو روی سیستم مک قربانی نصب میکرده. بررسی اکسپلویت نشون میده که احتمالا روی IOS از جمله در iPhone XS هم کار میکرده. این بدافزار برای جاسوسی سایبری مورد استفاده قرار می گیره و اهداف آن احتمالاً افراد فعال سیاسی و طرفدار دموکراسی در هنگ کنگ هست.
گروه Mustang Panda : این گروه از یه بدافزار جدید Korplug استفاده کردند که محققا اسمش براساس شباهتش به THOR و داستانهای اساطیری Hodur نامیدند. این یک گروه جاسوسی سایبری است که عمدتاً نهادهای دولتی و سازمانهای غیردولتی را هدف قرار میدهد و قربانیان آن بیشتر در شرق و جنوب شرق آسیا هستند. این گروه از رویداداهای جاری مانند کویید-19 ، حمله روسیه به اوکراین ، کمک های بشردوستانه به یونان و ... برای فریب قربانیان به نحو احسن استفاده میکنه. این گروه به لودرها و تکنیکهای مبهم سازی و آنتی تجزیه و تحلیلش خیلی معروف شده.
گروه Winnti Group : این گروه یه بدافزاری بنام PipeMon داره که از سال 2020 روی شرکتهای بازی سازی کره جنوبی و تایوان منتشر شد.این بدافزار اخیرا بروز شده و از Oreans’ Code Virtualizer برای مجازی سازی و از DLLهای مخرب بعنوان print processor برای پرسیست استفاده میکنه.
گروه TA410 : این گروه که مرتبط با APT10 هم میدونن ، بیشتر به دلیل هدف قرار دادن سازمانهای مستقر در ایالات متحده در بخش خدمات شهری و سازمانهای دیپلماتیک در خاورمیانه و آفریقا شناخته میشه.محققا میگن که این گروه شامل سه گروه تقریبا مستقل بنامهای FlowingFrog و LookingFrog و JollyFrog هستند که ابزارها و تکنیکهای خودشون دارند.بیشتر اهداف TA410 سازمانهای برجسته در بخشهای دیپلماسی و آموزشی هستند، اما ESET همچنین قربانیان را در بخش نظامی، یک شرکت تولیدی در ژاپن، یک شرکت معدنی در هند و یک موسسه خیریه در اسرائیل شناسایی کرده است.بدافزار FlowCloud که یک RAT با زبان C++ نوشته شده و پیچیده و ماژولار است که توسط تیم FlowingFrog استفاده میشه.
آمار و ترندهای تهدیدات سایبری:
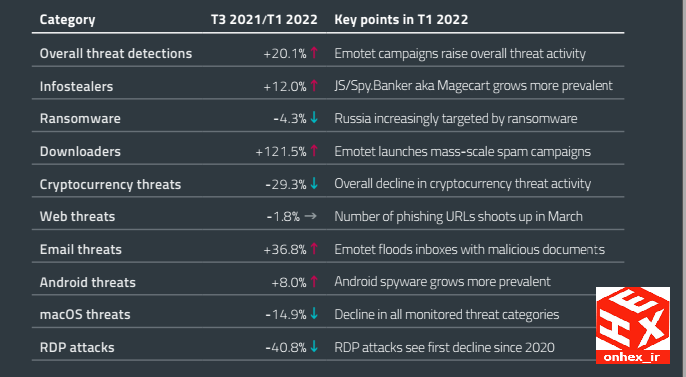
در ادامه گزارش به بخش آمار و ترندهای تهدیدات سایبری پرداخته شده است. بطور خلاصه میزان شناسایی تهدیدات بصورت زیر بوده :
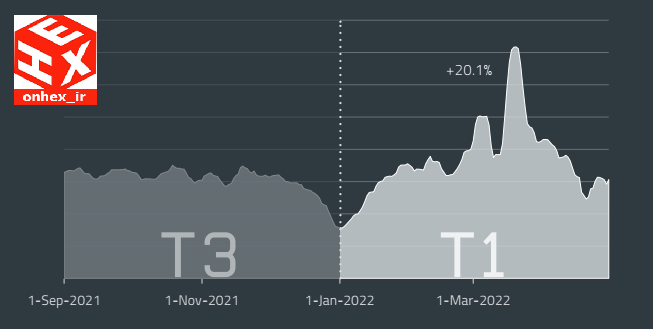
طبق گزارش تعداد تهدیدات شناسایی شده 20.1 درصد افزایش یافته. که یکی از علتهاش بازگشت Emotet بوده که روی تهدیدات مختلف تاثیر گذاشته.
تهدیدات حوزه بدافزارها:
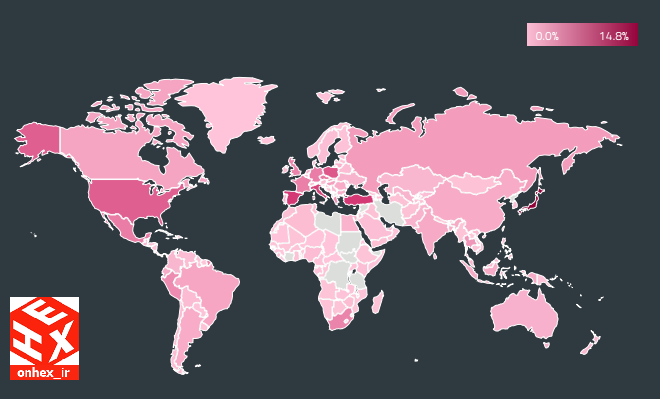
نقشه توزیع بدافزارهای شناسایی شده :
توزیع بدافزارهای شناسایی شده
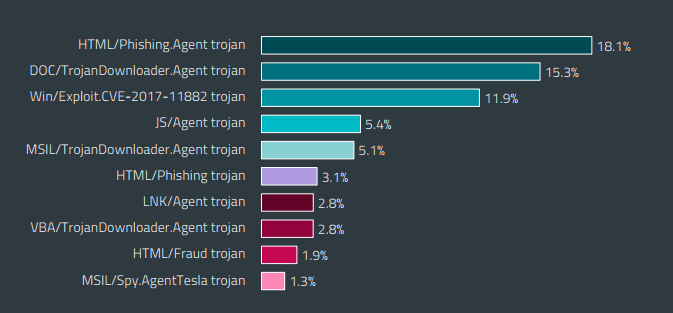
ده بدافزار معروفی که شناسایی شدند:
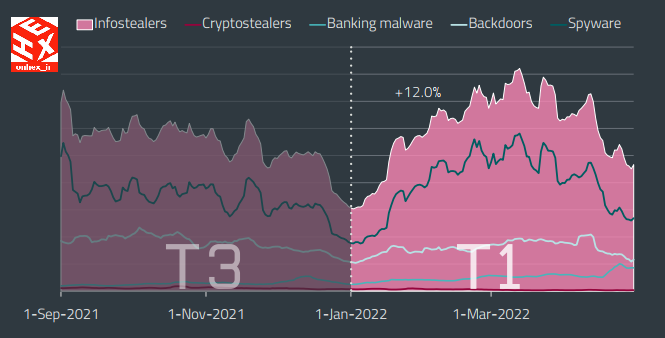
بدافزارهای سارق اطلاعات:
در دسته بدافزارهای سارق اطلاعات رشد 12 درصدی در تشخیصشون وجود داشته:
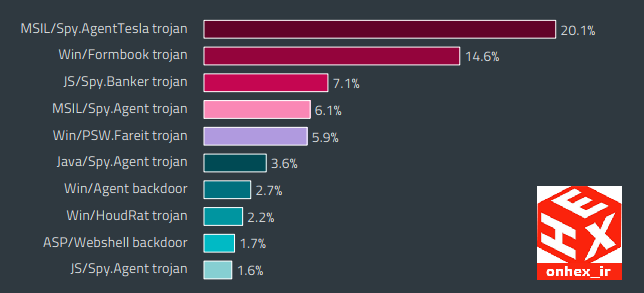
ده خانواده بدافزارهای سارق اطلاعات که شناسایی شدند:
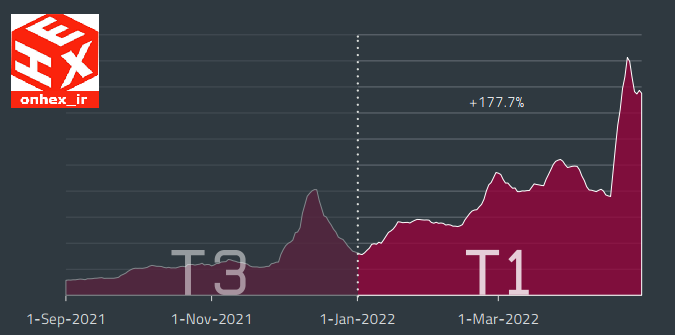
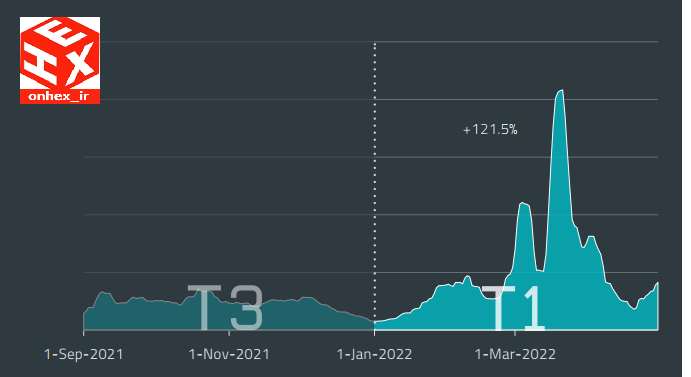
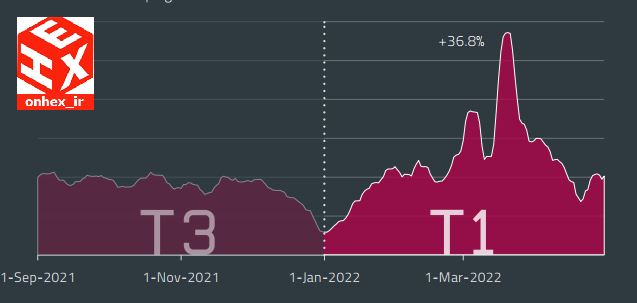
این دسته از بدافزارها همونطور که بالا گفته شد رشد داشتند برای نمونه نمودار زیر میزان رشد شناسایی js/Spy.banker رو نشون میده:
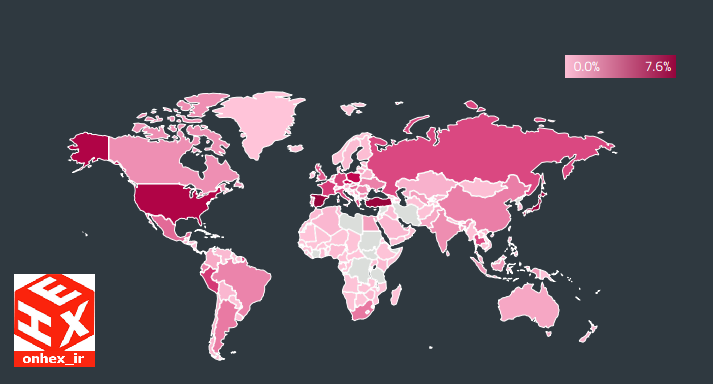
نمودار زیر هم توزیع بدافزارهای سارق اطلاعات رو نشون میده که توسط ESET شناسایی شدند:
باج افزارها:
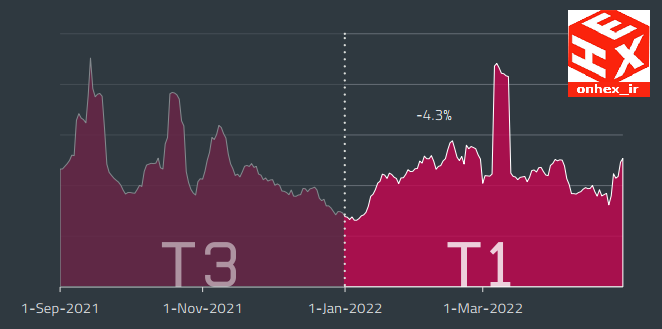
در دسته باج افزارها 4 درصد کاهش در شناساییشون رو داریم که یکی از عواملش حمله روسیه به اوکراین هستش:
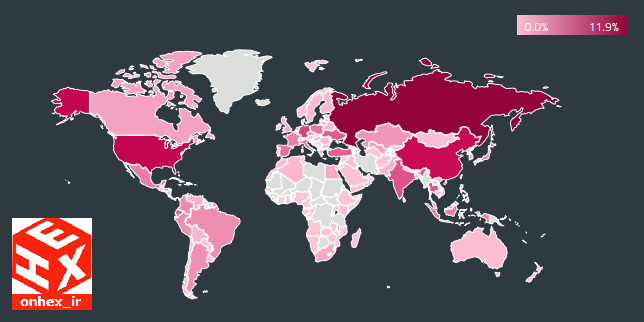
گستره باج افزارهای شناسایی شده در دنیا :
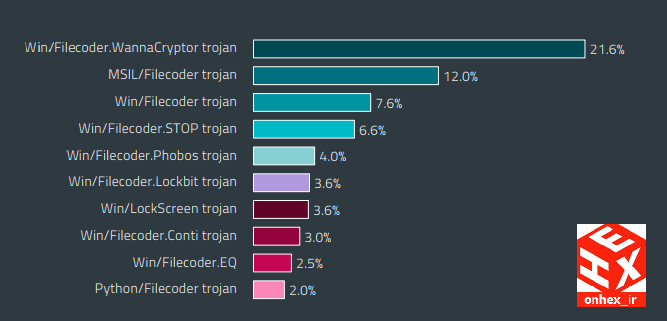
و ده خانواده از باج افزارهای شناسایی شده :
دانلودرها:
یکی از بدافزارهایی که خیلی ترند شده ، بدافزارهای دانلودر هستند. که یکی از عللش Emotet بوده.
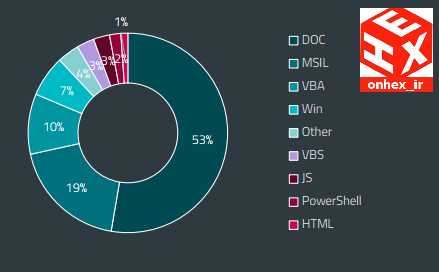
دانلودرها انواع مختلفی داشتند که درصد تفکیک هر نوع رو میبینیم:
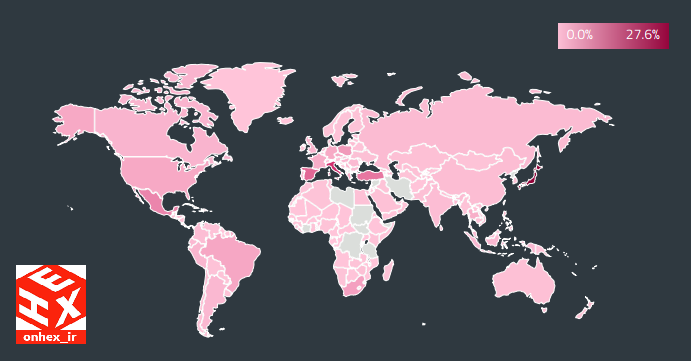
و میزان توزیع بدافزارهای شناسایی شده در دنیا :
رمزارزها:
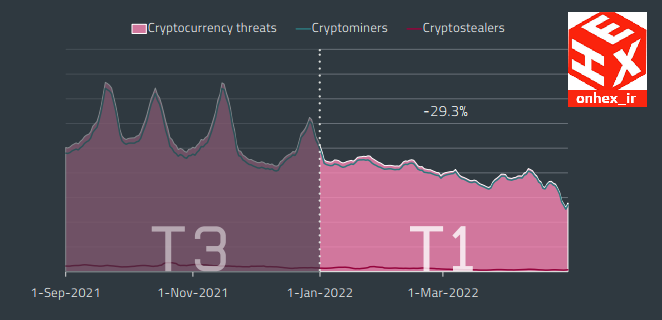
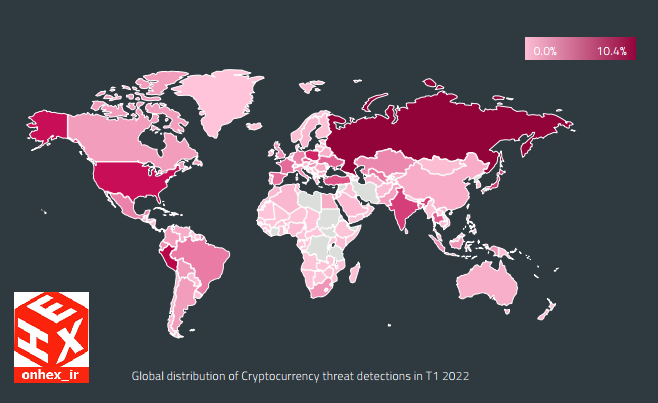
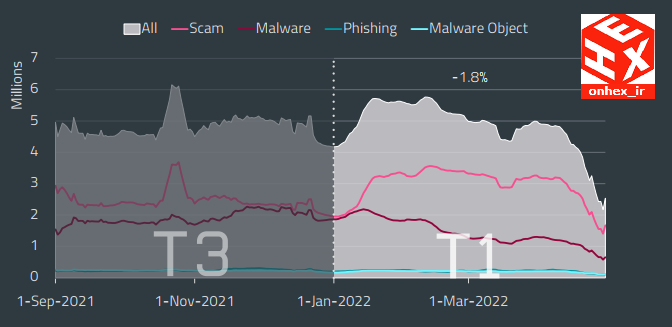
در بخش تهدیدات در حوزه رمزارزها هم شناسایی کاهشی بوده:
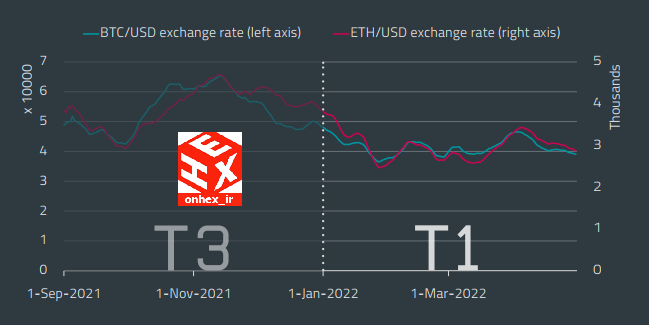
نرخ تبدیلات بیت کوین و اتر :
میزان توزیع تهدیدات شناسایی شده در این دسته:
تهدیدات وب:
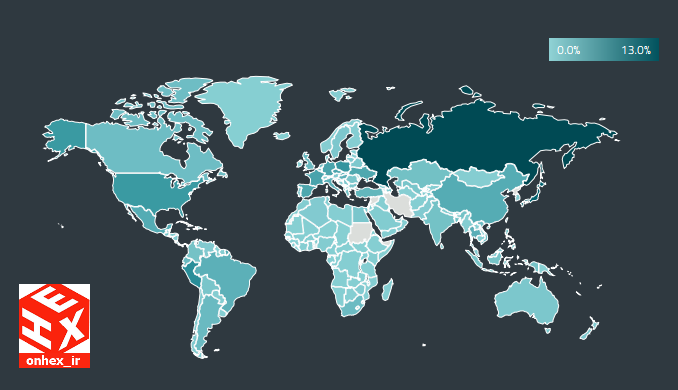
نقشه میزان تهدیدات وبی که بلاک شده :
نقشه شناسایی تهدیدات وب :
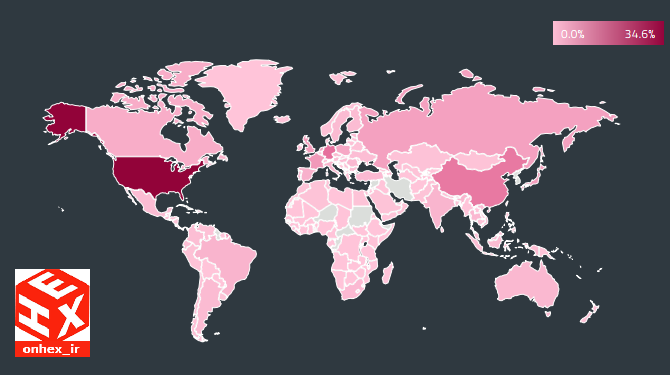
نقشه نمودار تهدیدات وب بلاک شده:
ده دسته برتر در تهدیدات وب:
تهدیدات ایمیل:
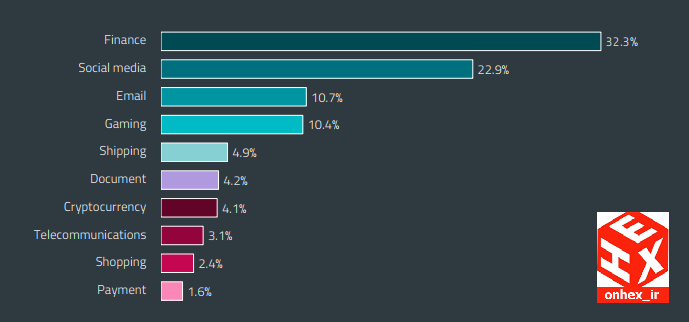
در بخش تهدیدات ایمیل هم شاهد رشد شناسایی هستیم:
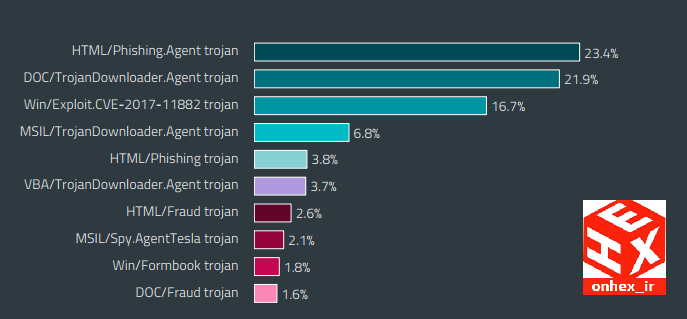
ده دسته برتر تهدیدات ایمیل شناسایی شده:
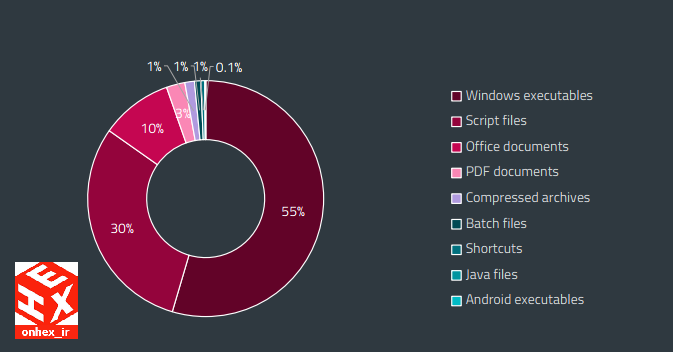
بیشترین نوع ضمیمه ها در تهدیدات ایمیل:
نقشه توزیع تهدیدات شناسایی شده در دنیا :
میزان شناسایی ایمیلهای اسپم:
تهدیدات اندروید:
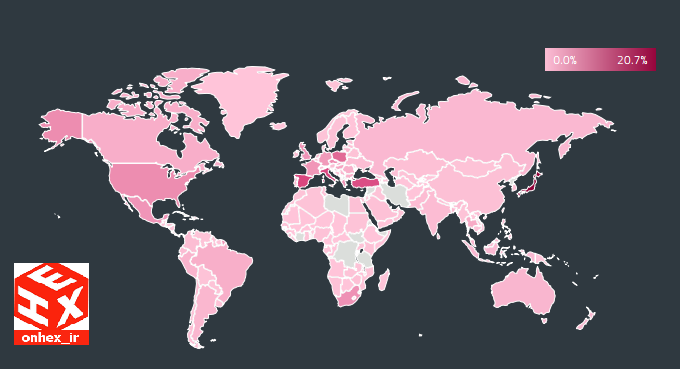
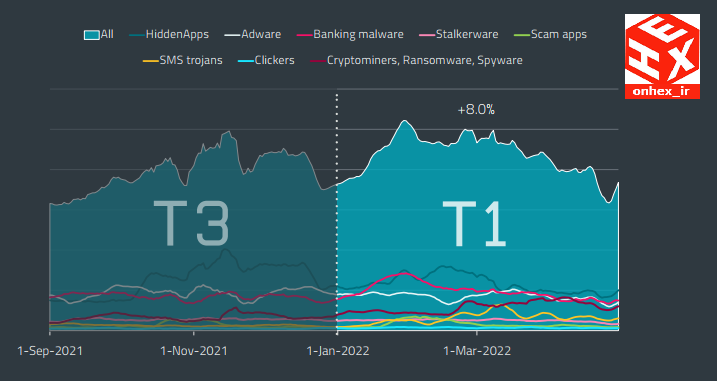
در بخش شناسایی تهدیدات حوزه اندروید هم رشد شاهد هستیم:
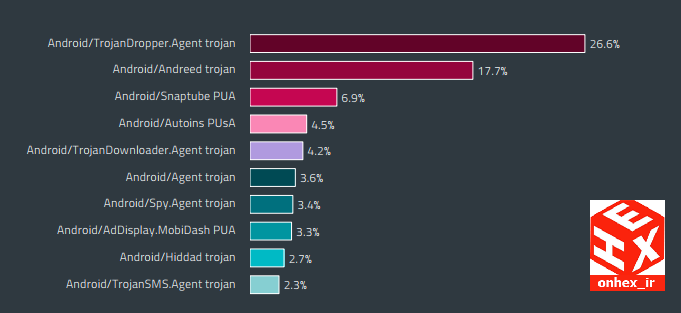
ده تهدید اندروید شناسایی شده:
نقشه توزیع تهدیدات اندوریدی شناسایی شده در دنیا :
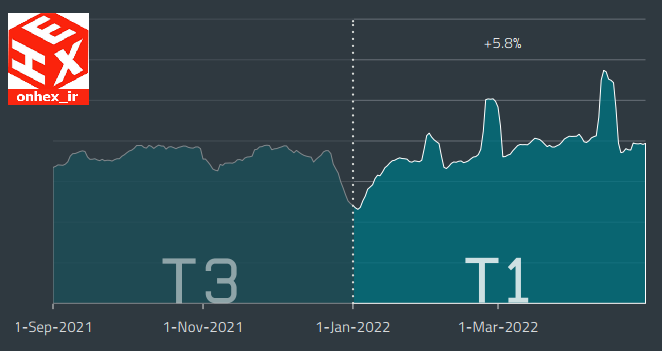
نمودار افزایش تهدیدات اندرویدی بانکی :
تهدیدات حوزه IOS و MacOS :
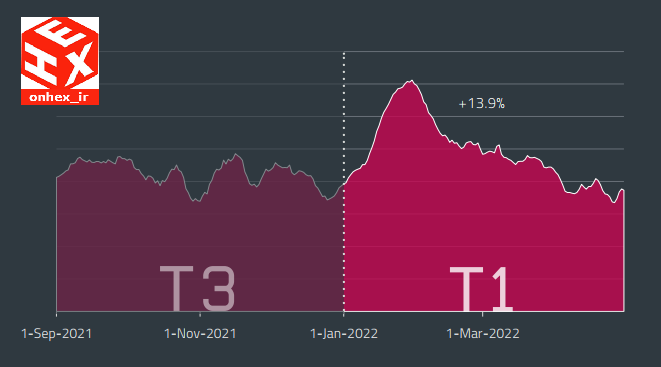
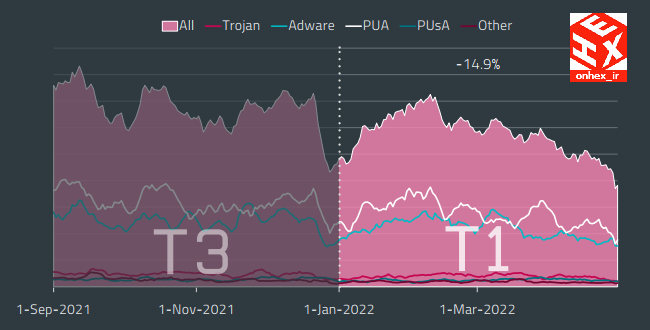
شناسایی تهدیدات این حوزه هم کاهشی بوده :
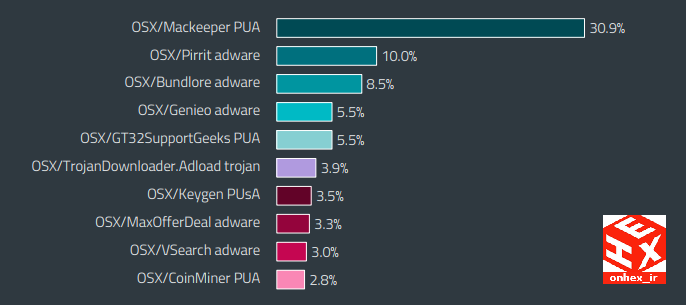
ده تهدید برتر در این حوزه :
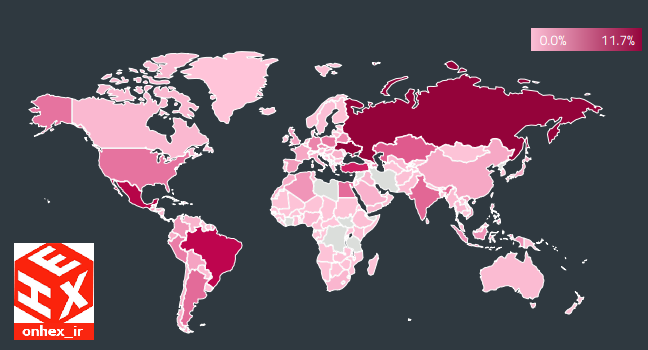
نقشه توزیع تهدیدات شناسایی شده :
تهدیدات حوزه IOT :
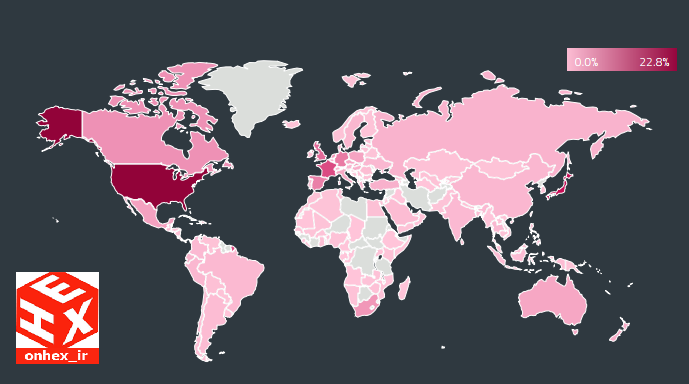
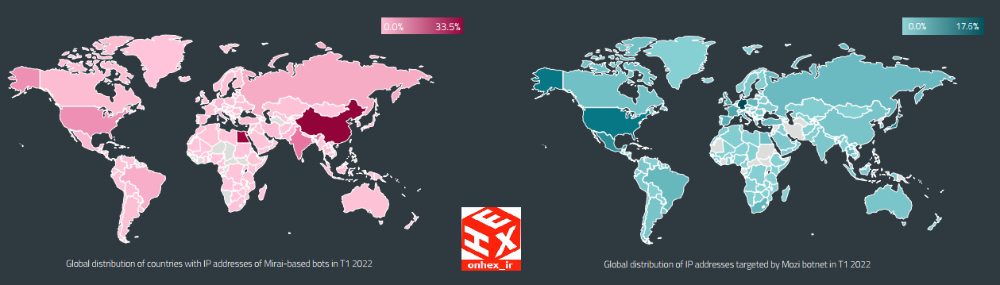
در این حوزه هم تهدیدات رشد داشتن و یکی از عللش جنگ روسیه و اوکراین بوده. در زیر نقشه توزیع آدرسه ای آی پی برای بات نت Mirai و Mozi رو میبینید:
اکسپلویتها:
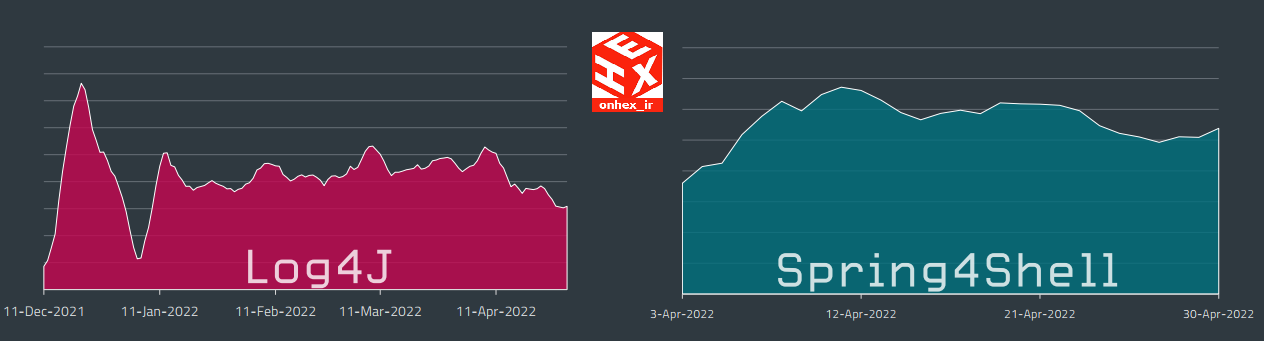
در حوزه اکسپلویتها هم شاهد رشد بودیم از جمله برای دو آسیب پذیری که خیلی هم ترند شده بودند:
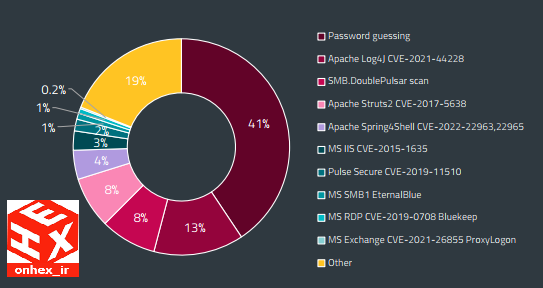
و در نهایت بردار نفوذ شبکه خارجی برای هر کلاینت بشرح زیره: