
حملات سایبری مخرب و کمپین های جاسوسی دیجیتالی که برنامه های فضایی بین المللی رو هدف قرار میدن، روند رو به رشد و نگران کننده ای دارن. تو این مقاله کوتاه براساس داده های جمع آوری شده از OSINT ، نگاهی به حملات سایبری مهم که صنعت فضایی رو تحت تاثیر قرار داده ،میندازیم.
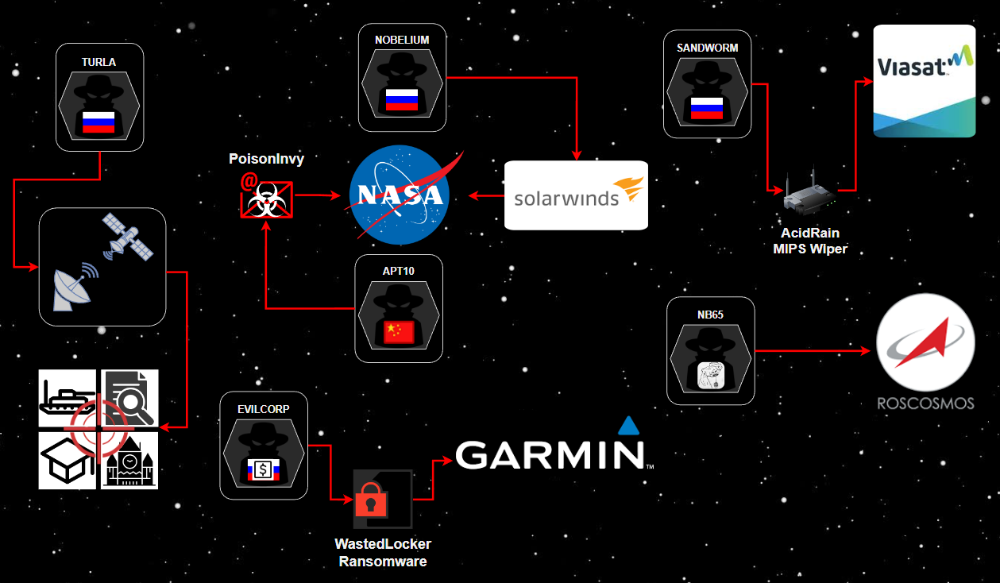
اکتشافات فضایی و اهمیت داشتن، زیرساخت های ماهواره ای در فضا، محرک اصلی تحقیقات علمی و نوآوری های فناورانه هستش. با این حال، علیرغم دریافت میلیاردها دلار بودجه، زیرساختهای دیجیتال و سیستمهای اطلاعاتی مرتبط با برنامههای فضایی تحت تأثیر حملات سایبری قابل توجهی از سوی بازیگران تهدید دولتها و گروههای مجرم سایبری با انگیزه مالی قرار گرفتن.
در خصوص برنامه های فضایی ، اخیرا اتفاقات مهمی رخ داده مثلا پرتاب های موفقیت آمیز SpaceX و BlueOrigin و Boeing یا ایجاد زیرساخت حیاتی در اوکراین توسط SpaceX با Starlink ، و ایجاد Space Force [1] و Space ISAC [2] .
همچنین فضا نیز از تنش های ژئوپلیتیکی دور نبوده و روسیه اعلام کرده که از International Space Station (ISS) [3] خارج میشه.
در سال 2008، قبل از اینکه ایستگاه فضایی بینالمللی از ویندوز XP به لینوکس مهاجرت کنه، فضانوردان روسی یک دستگاه USB آلوده رو به رایانههای ایستگاه فضایی متصل کرده و لپتاپهای مبتنی بر ویندوز XP که توسط فضانوردان در ایستگاه فضایی بینالمللی استفاده میشد رو به ویروسی به نام W32.Gammima.AG، یک ویروس رایانهای سارق رمزعبور ، آلوده کنند. جزئیات فنی زیادی در مورد این رویداد و تأثیر آن بر رایانه های ایستگاه به صورت عمومی گزارش نشد. مقامات سازمان ملی هوانوردی و فضایی (ناسا) در اون زمان این ویروس رو "آزاردهنده" توصیف کردنو گفتن که این اتفاق بصورت مکرر نمی افته، اما این اولین بار هم نیست.
تورلا
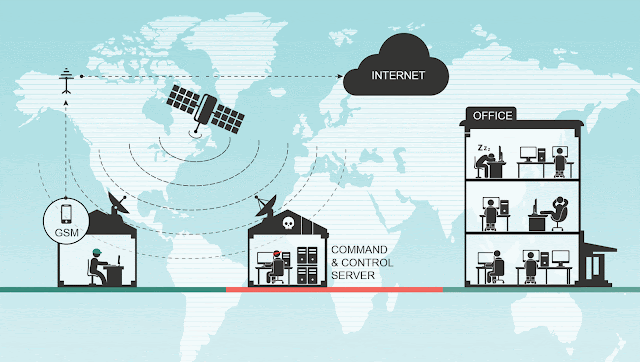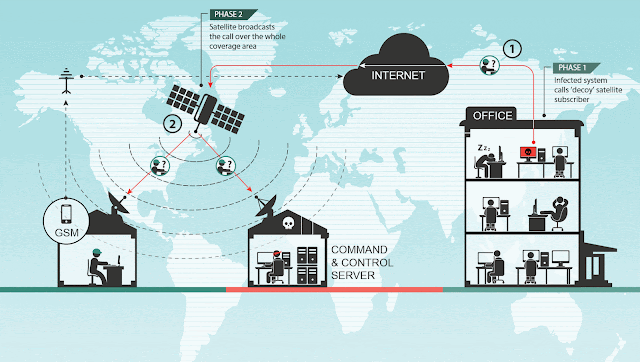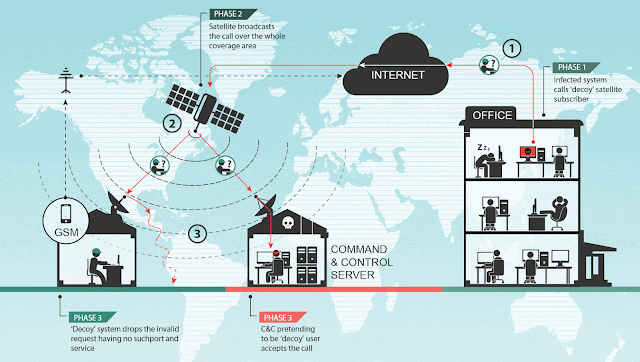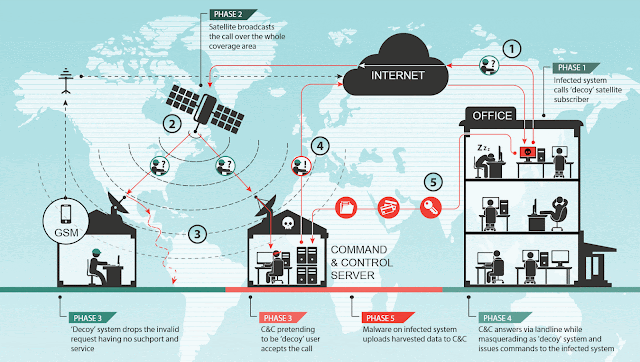
ارتباطات ماهواره ای (SATCOM) میتونه هم پخش تلویزیونی و هم دسترسی به اینترنت رو برای مکان های دور دست فراهم کنه. با این حال، این نوع دسترسی به اینترنت مبتنی بر ماهواره به عنوان اتصال downstream-only [4] شناخته میشه. در سپتامبر 2015، آزمایشگاه کسپرسکی افشاء کرد که یک گروه تهدید دائمی پیشرفته مستقر در روسیه به نام Turla (معروف به Snake یا VenomousBear) از نقاط ضعف موجود در این اتصالات اینترنت ماهوارهای سوء استفاده میکنن. Turla این اتصالات را مانیتور میکرده، آدرسهای IP فعال رو شناسایی میکرده، یکی رو انتخاب بهعنوان IP مبدا در هنگام نفوذ انتخاب میکرده و با پنهان کردن کدهای مخرب در بستههای ارسال و دریافت شده از ماهواره، ارتباطات اونارو میدزدیده (hijack).سیستمهایی که توسط Turla هک میشدن ، دادهها رو به آدرسهای IP کاربران معمولی اینترنت مبتنی بر ماهواره ارسال میکردند. تورلا از این تکنیک ویژه برای هدف قرار دادن سیستمهای دولتها، سفارتها، نهادهای نظامی، مؤسسات آموزشی، سازمانهای تحقیقاتی و شرکتهای دارویی در سراسر خاورمیانه و آفریقا استفاده کرده.عملیات تورلا توسط Estionian intelligence services به سرویس امنیت فدرال روسیه (FSB) مرتبط شد و در فوریه 2022، خبرنگاران آلمانی هویت دو توسعه دهنده Turla و روابط اونا با FSB روسیه رو افشاء کردن.
ناسا و سرقت فناوری توسط چینی ها
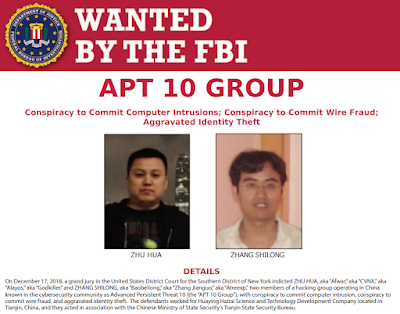
در دسامبر 2018، وزارت دادگستری ایالات متحده دو شهروند چینی رو به عنوان بخشی از APT10 (معروف به menuPass، StonePanda یا POTASSIUM) که یک گروه هکری 12 ساله و مرتبط با وزارت امنیت دولتی چین (MSS) هستش ،متهم کرد که دادههای دهها شرکت و سازمان دولتی ایالات متحده رو در یک کمپین سرقت فناوری پیچیده ،دزدیدن. دو تا از قربانیانی که صدها گیگابایت داده و اطلاعات حساس ازشون به سرقت رفته بود، مرکز فضایی گودارد ناسا (NASA Goddard Space Center) و آزمایشگاه پیشرانه جت ناسا (NASA Jet Propulsion Laboratory) بود. اپراتورهای APT10 تونستند از پیوستهای فیشینگ نیزهای برای استقرار بدافزار PoisonIvy بر روی رایانههای قربانی استفاده کنند. ایمیلها از پیوستهای اسناد مخرب و آدرسهای فرستنده حسابهای قانونی که قبلا هک کرده بودن ، ارسال شده بوده. پس از نصب، PoisonIvy لاگ کلیدهای کیبورد کاربر را برای سرقت اطلاعات کاربری ذخیره میکرده و میتونست فایل های مرتبط و سایر اطلاعات رو از سیستم های آلوده جمع آوری کنه. سپس فایل های جمع آوری شده بصورت فایلهای فشرده رمزشده در اومده و به سرورهای راه دور متعلق به APT10 منتقل می شدن.
ناسا و حمله زنجیره تامین SolarWinds
ناسا همچنین قربانی کمپین های پیچیده جاسوسی سایبری روسیه شده. در دسامبر 2020، حمله زنجیره تامین SolarWinds مرتبط با گروه Nobelium APT (معروف به APT29، CozyBear، یا DarkHalo) افشاء شد. (در خصوص حملات زنجیره تامین و همچنین این حمله در نشریه مطالبی نوشته شده) .این حمله شامل یک به روز رسانی نرم افزار مخرب برای پلتفرم SolarWinds Orion بود که توسط بیش از 18000 مشتری SolarWinds دانلود شد. Nobelium موفق شده بود محیط ساخت نرم افزار SolarWinds رو هک کنه و از یک بدافزار سفارشی به نام SUNSPOT برای بارگذاری درب پشتی SUNBURST در به روز رسانی نرم افزار Orion استفاده کنه. ظاهراً این نفوذ در سپتامبر 2019 آغاز شده و اولین تلاش در اکتبر 2019 بود که کد آزمایشی اضافه شد و به مشتریان SolarWinds ارسال شد. برای سختتر کردن تشخیص، کد SUNBURST با استفاده از گواهیهای دزدیده شده از پلتفرم Orion و قراردادهای نامگذاری مشابه با کد Orion امضا شده بودند، بنابراین توسعهدهندگان SolarWinds اونارو با کدهای خودشون اشتباه گرفته بودند.
پس از نصب، SUNBURST ، بدافزار 12-14 روز با C&C گروه که از طریق DNS بود ارتباط برقرار نمیکرده و اصطلاحا به حالت Sleep میرفت. ترافیک SUNBURST همچنین از پروتکل Orion Improvement Program (OIP) برای تلفیق با فعالیت قانونی SolarWinds استفاده میکرده. سپس نوبلیوم از SUNBURST برای استقرار بدافزارهای دیگه ای مانند TEARDROP، RAINDROP و چندین مورد دیگر استفاده میکرده. بر اساس بیانیه آژانس امنیت ملی ایالات متحده (NSA)، حدود 100 نهاد غیردولتی فعالیت های پیگیری رو دریافت کردند که شامل چندین سازمان دولت فدرال ایالات متحده و ناسا بود. در ژانویه 2021، دفتر مدیر اطلاعات ملی ایالات متحده (ODNI) رسماً اعلام کرد که این حمله توسط سرویس اطلاعات خارجی روسیه (SVR) سازماندهی شده بوده.
تحلیل :
حملات garminwasted
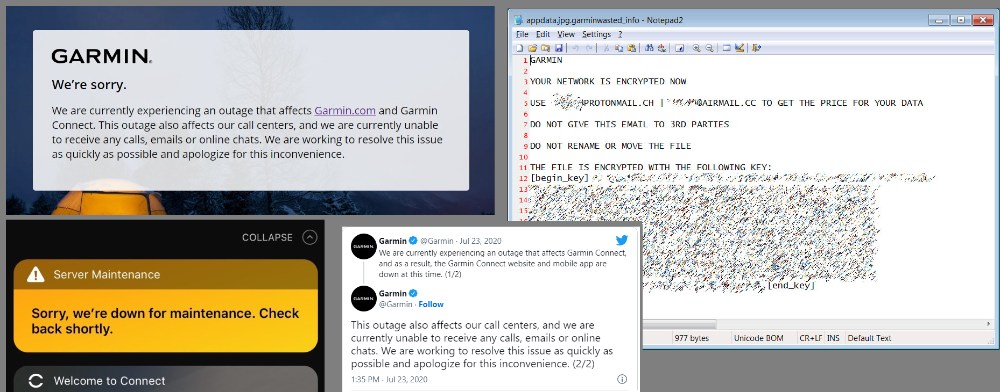
در اواخر ژوئیه 2020، گارمین (Garmin)، تولید کننده بزرگ تجهیزات ناوبری ،که در هلیکوپتر Ingenuity Mars ناسا و دستگاه های هوشمند استفاده میشه، قربانی باج افزار WastedLocker شد. خدمات ابری گارمین، از جمله ابزارهای همگام سازی دستگاه و موقعیت جغرافیایی مورد استفاده خلبانان، در نتیجه این حمله غیرفعال شد. گارمین در بیانیه رسمی خود تایید کرد که قربانی این حمله سایبری بوده که منجر به قطع شدن خدمات آنلاین و رمز شدن برخی از سیستم های داخلی اونا شده. گارمین گزارش داد که هیچ مدرکی مبنی بر دسترسی غیرمجاز به داده های کاربر در طول این حادثه وجود نداشته. یکی از کارمندان ناشناس Garmin که از این حادثه مطلع بود به BleepingComputer گفته بود که درخواست باج ۱۰ میلیون دلاری از این شرکت شده بوده. پس از چهار روز قطعی خدمات ، گارمین به طور ناگهانی اعلام کرد که پس از پرداخت باج به مجرمان سایبری برای دریافت رمزگشا، شروع به بازیابی خدمات کرده است. قابل ذکر است که WastedLocker از طریق شباهتهایش به DoppelPaymer و BitPaymer، خانوادههای دیگر باجافزارهای توسعهیافته توسط گروه تهدید eCrime، به EvilCorp نسبت داده شده است. در دسامبر 2019، EvilCorp به دلیل ایجاد خسارت مالی 100 میلیون دلاری در لیست تحریم های OFAC ایالات متحده قرار گرفت. بنابراین، پرداخت باج به EvilCorp میتونه منجر به جریمه های سنگین از سوی دولت ایالات متحده بشه.
اولین حمله SATCOM در جهان
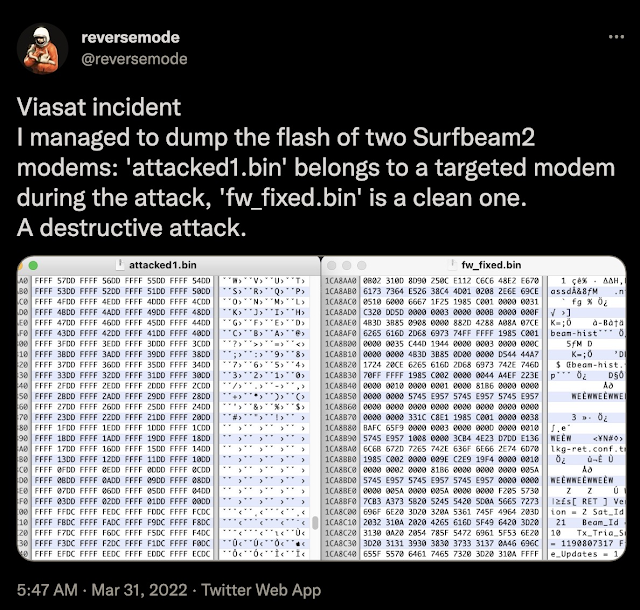
یکی از مخرب ترین حملات سایبری در فضا، علیه شبکه های SATCOM اروپا در شب حمله روسیه به اوکراین بود. ایالات متحده و اتحادیه اروپا اعلام کردند که در 24 فوریه 2022، روسیه حملات سایبری را علیه شبکه های ارتباطی ماهواره ای تجاری موسوم به KA-SAT متعلق به Viasat انجام داد. هدف از این حمله سایبری مختل کردن عملیات فرماندهی و کنترل اوکراین بود و منجر به اختلالات قابل توجهی به سایر کشورهای اروپایی از جمله آلمان، یونان، لهستان، ایتالیا و مجارستان شد. خدمات پهنای باند بیش از یک ماه طول کشید تا پس از این حادثه درست بشه. بر اساس گزارش Viasat، دهها هزار مودم SATCOM در نتیجه این حمله از بین رفتن و مجبور به تعویض اونا شدند. بر اساس گزارشها، مهاجمین از طریق استفاده از یک VPN آسیب پذیر به این شرکت دسترسی پیدا کرده و به سمت بخش مدیریت شبکه KA-SAT حرکت کنند. از اونجا، مهاجمان دستوراتی رو برای flash کردن حافظه مودم ها اجرا می کردند و اونارو غیرقابل استفاده می کردند. محققان SentinelOne یک بدافزار wiper به نام AcidRain را کشف کردند که برای سیستم عامل MIPS که توسط مودم های SATCOM استفاده می شد و به طور بالقوه در حمله KA-SAT استفاده می شد، پیدا کردند. محققان SentinelOne با اطمینان متوسط ارزیابی کردند که AcidRain توسط نویسندگان بدافزار VPNFilter که رسماً به اداره اطلاعات اصلی روسیه (GRU) نسبت داده شده، بهویژه واحد GTsST 74455، که بیشتر به عنوان Sandworm Team شناخته میشه، توسعه داده شده .
آژانس های فضایی روسیه توسط Hacktivists مورد حمله قرار گرفتند
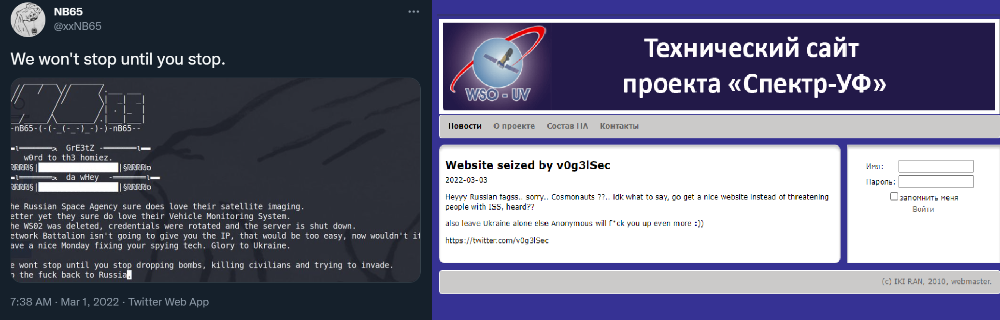
گروه های APT تحت حمایت دولت و مجرمان سایبری سازمان یافته تنها عاملان حملات سایبری مخرب علیه صنعت فضایی نیستند. در مارس 2022، یک گروه hacktivist طرفدار اوکراین معروف به Network Battalion 65 (معروف به NB65) از طریق توییتر اطلاعاتی رو به اشتراک گذاشت که حمله ای رو به Roscosmos، آژانس فضایی روسیه انجام داده . دیمیتری روگوزین، مدیر کل Roscosmos، بعداً در توییتی نوشت که ادعاهای NB65 "صحت ندارد" و اونارو "کلاهبردار و کلاهبردار ریز" خواند. با این حال، تصاویر به اشتراک گذاشته شده توسط NB65 ظاهرا متعلق به نرم افزار تصویربرداری ماهواره ای روسیه و سیستم های نظارت بر دستگاههای متحرک بود. این حادثه در Roscosmos در نهایت توسط مقامات تکذیب شد و توسط NB65 تایید نشد.
همچنین در ماه مارس، یک حساب کاربری توئیتر که ظاهراً به گروه Anonymous مرتبط بود، اطلاعاتی رو به اشتراک گذاشت که یک گروه hacktivist دیگه به نام v0g3lSec یک وب سایت متعلق به موسسه تحقیقات فضایی روسیه (IKI) را هک کرده و فایل هایی را که ادعا میشه متعلق به آژانس فضایی روسیه Roscosmos است، افشاء کرده. یکی از اسناد دزدیده شده در مورد محل فرود احتمالی فضاپیماهای ماه در قطب جنوبی ماه بود که با آنچه مقامات روسیه قبلاً اعلام کرده بودند مطابقت داشت، که به طور بالقوه احتمال سرقت موفقیت آمیز این اسناد را افزایش می داد.
تحلیل:
کارشناسان امنیت سایبری اغلب هشدار دادن که عملیات سایبری تهاجمی روسیه به اوکراین مانند یک جعبه شنی رفتار می کنه، زیرا انواع حملات جدید اغلب ابتدا در منطقه آزمایش و اثبات می شوند. بنابراین، میتوان برای تحلیلگران اطلاعاتی تهدیدات سایبری ، نظارت بر چشمانداز تهدید در اوکراین ،برای گرفتن تاکتیکها، تکنیکها و رویهها (TTP) که توسط APTهای روسی اعمال میشه، قبل از اینکه در سایر نقاط جهان اجرا بشه، ضروری دونست.
بازیگران تهدیدی که سازمانهای فضایی و شبکههای ماهوارهای را هدف قرار میدن، از پیشرفتهترین آنها در دنیا هستند. این شامل آژانسهای اطلاعاتی با منابع بسیار خوبه که از طرف روسیه و چین و همچنین آژانسهایی از کشورهایی مانند کره شمالی و ... فعالیت میکنند. بنابراین مهمه که متخصصان امنیت سایبری ماهر رو برای رقابت با اونا و سرمایه گذاری مستقیم بر روی فناوری ها برای جلوگیری از حملات پیچیده جذب و پرورش دهیم.
تمرکز زیادی بر روی دولت-ملت و گروههای تهدید کننده مجرمان سایبری بوده ، اما تمرکز بیشتر باید بر روی گروههای hacktivist باشه که میتونند به شهرت هر سازمانی آسیب جدی وارد کنند. برخلاف دولتهای ملت که معمولاً سعی میکنن به طور پنهانی دسترسی پیدا کنند و دسترسی رو حفظ کنند یا مجرمان سایبری که به دنبال کسب درآمد از دسترسی خود هستند، hacktivist ها به دنبال شرمسار کردن سازمان با دیفیس وبسایتها، عدم سرویس دهی وبسایتها توسط حملات DDoS یا عملیات هک و افشای اطلاعات ناخوشایند هستند.
مدل تهدید برای صنعت فضایی با بسیاری از موارد دیگر بسیار متفاوت است. سطح حمله شامل بسیاری از فناوری های پیشرفته مانند شبکه های SATCOM است که فروشندگان مدرن برای محافظت از آن مناسب نیستند و به راه حل های سفارشی نیاز دارند. یکی از مثالهای اصلی اون اینه که که امنیت نقطه پایانی برای دستگاههای اینترنت اشیا (IoT) در حال حاضر در سطحی که ایستگاههای کاری مدرن در دسترس هستند، نیست. این منطقه رو تبدیل به منطقه ای میکنه که به طرز غم انگیزی برای گروه های تهدیدکننده پیشرفته دولت-ملت که ناشناخته می مانند و منتظر زمان حمله هستند، آماده میکنه.
پاورقی:
1- نیروی Space Force : نیروی نظامی فضایی آمریکا که در 20 دسامبر 2019 و با هدف فضا یک ضرورت امنیت ملی است ،تاسیس شد.
2- بخش Space ISAC : صنایعی مانند هوانوردی، خدمات مالی و انرژی، مراکزی را سازماندهی کرده اند که به عنوان مراکز به اشتراک گذاری و تجزیه و تحلیل اطلاعات یا Information Sharing and Analysis Centers یا ISAC شناخته می شوند. ISAC از اواخر دهه 1990 وجود داشته است و توسط دولت ایالات متحده برای جمع آوری، تجزیه و تحلیل و انتشار اطلاعات در مورد تهدیدات امنیتی که بر بخش های خاص تأثیر می گذارد ایجاد شده است.در آوریل 2019 ، دولت امریکا اعلام کرده که یک ISAC مرتبط با فضا را نیز راه اندازی کرده است
3-ایستگاه فضایی بینالمللی (ISS) :یک ایستگاه فضایی است که با مشارکت بیش از ۱۵ کشور ساخته میشود. این ایستگاه فضایی در مدار نزدیک زمین و در ارتفاع ۳۳۰ تا ۴۳۵ کیلومتری از سطح زمین در حرکت است. مقالات و تحقیقات فراوانی در این ایستگاه انجام شده است.
4- اتصال downstream-only : به انتقال داده ها به کاربر نهایی یا به کاربر نهایی از یک سرور مرکزی یا نقطه مبدا اشاره دارد
ویدیوی دنیای توسعه دهندگان زیرودی ، مشاهده در : آپارات - یوتیوب - تلگرام
دریافت نشریه تخصصی امنیت سایبری ONHEX : شماره اول | شماره دوم

