
شرکت Kaspersky اخیرا یک گزارشی رو منتشر کرده از وضعیت امنیت موبایل در سال 2021 که همانطور که در ادامه میخونید وضعیت این حوزه تو ایران اصلا خوب نیست . این گزارش رو با هم بخونیم و اگه به مطالب این حوزه علاقمندید به سایر پست های من تو ویرگول و همچنین کانال ما مراجعه کنید.
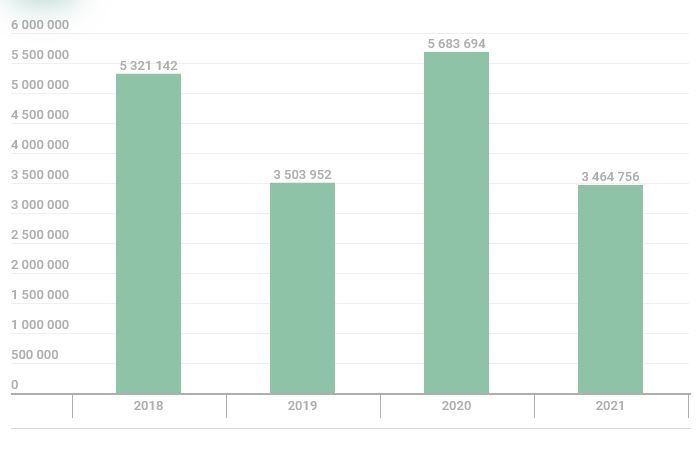
شرکت Kaspersky اعلام کرده که این آمار براساس موافقت کاربران استفاده کننده از محصولات این شرکت که با ارائه داده های آماری توافق کردند جمع آوری شده. در ادامه Kaspersky گفته که در سال 2021 در حدود 3,464,756 پکیج نصب شده آلوده و 97,661 تروجان بانکی و 17,372 باج افزار رو با محصولات مرتبط با موبایل خودش تونسته شناسایی کنه.
برترین های سال
در سال 2021 حملات به کاربران موبایل کاهش داشته اما پیچیدگی حملات بیشتر شده. مثلا تزریق کد از طریق SDK های تبلیغاتی به برنامه های محبوب مانند برنامه CamScanner یا کدهای مخرب در کتابخانه رسمی برنامه APKPure و همچنین کدهای مخرب در برنامه WhatsApp تقلبی.
با وجود تلاشهایی که گوگل انجام داده بود متاسفانه همچنان شاهد حضور بدافزارها در این پلتفرم بودیم. از جمله تروجان جوکر که از روش های تبلیغاتی و ارسال پیامک به شماره های خاص کسب درآمد می کرد، یا تروجان Facestealer که اطلاعات اکانت های فیسبوک رو میدزدید. رایجترین راه برای نفوذ بدافزار به Google Play این است که یک تروجان از یک برنامه قانونی که قبلاً در سایت منتشر شده است (به عنوان مثال، یک ویرایشگر عکس یا یک سرویس VPN) با اضافه کردن یک قطعه کد کوچک برای رمزگشایی و راهاندازی یک پیلود از داخل یک تروجان یا دانلود آن از سرور مهاجمین استفاده کند. برای پیچیده کردن این روند در حین تحلیل مهاجمین از تکنیکهای مختلفی استفاده میکنند از جمله برای آنپک کردن از دستوراتی که مهاجم از سمت سرور ارسال میکند و در چندین مرحله استفاده میکنند مثلا هر ماژول رمزگشایی حاوی آدرس رمزگشایی ماژول بعدی بعلاوه دستورالعمل نحوه رمزگشایی است.
علاوه بر برنامههایی با عملکرد مخرب ، برنامههای کلاهبرداری مختلفی در Google Play وجود دارد .برای مثال، برنامههایی که از سرویسهای کمک های خیریه ای تقلید میکنند .
تروجانهای بانکی نیز در سال 2021 رشد چشمیگیری داشتند از جمله برنامه Fakecalls که کاربران کره ای را هدف قرار داده بود ارتباط کاربر را با بانک قطع کرده و محتوایی از پیش ضبط شده در داخل تروجان را به کاربر نمایش میداد. یا برنامه Sova که کوکی های کاربران را میدزدید و با این کار امکان دسترسی به session همراه بانک کاربران را داشت. یا برنامه Vultur که از VNC برای ضبط صفحه کاربران استفاده می کرد. وقتی کاربری برنامه ای که مورد علاقه مهاجمین بود ، برای مثال والت ها و برنامه های بانکی و ... ، را باز می کرد مهاجمین امکان مونیتور صفحه را دارا بودند.
بدافزار جالب دیگری که برای اولین بار در سال 2021 پیدا شد ، بدافزاری از نوع Gamethief برای موبایل بود که اطلاعات اکانت نسخه موبایلی PlayerUnknown’s Battlegrounds (PUBG) را به سرقت می برد .
پس از سال 2020، که مملو از اخبار و فرصتهایی برای پنهان کردن بدافزارها بود، به عنوان مثال، برنامه های مرتبط با Covid19 یا برنامههای کنفرانس ویدیویی، موضوع همهگیری به تدریج کمرنگ شد. هیچ روند جدید مجرمانه سایبری جهانی وجود نداشت. از معدود نمونههای سوء استفاده از یک موضوع پرطرفدار، تروجان جوکر در Google Play بود که به عنوان یک برنامه با تصویر پسزمینه به سبک بازی Squid ظاهر شد.
در مورد تهدیدات موبایلی، نمیتوانیم به تحقیقات برجسته درباره نرمافزار جاسوسی Pegasus اشاره نکنیم. از آنجایی که محافظت در برابر چنین برنامههایی کاملاً یک موضوع بروز است، ما توصیههایی در مورد نحوه محافظت در برابر نرمافزارهای جاسوسی پیشرفته (یا حداقل، کار مزاحم را تا حد زیادی پیچیده کنیم) ارائه کردیم.
تعداد برنامه های نصب شده مخرب
در سال 2021، ما 3،464،756 پکیج مخرب نصب شده تلفن همراه را شناسایی کردیم که نسبت به سال قبل به مقدار 2،218،938 کاهش داشت. به طور کلی، تعداد برنامه های مخرب نصب شده تلفن همراه به حدود سال 2019 کاهش یافته بود.
تعداد حملات به کاربران موبایل
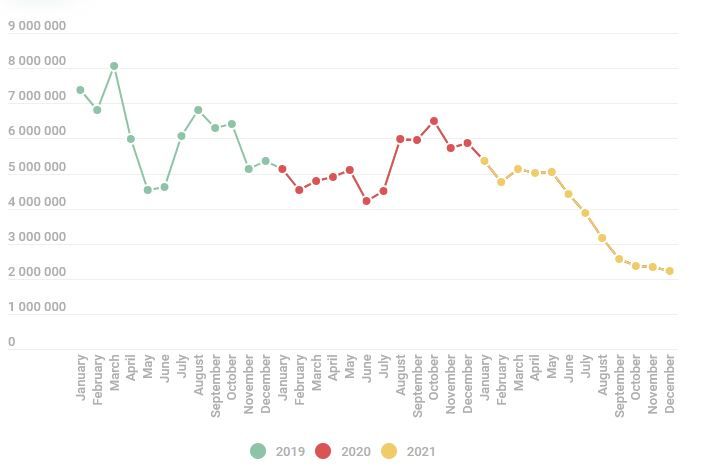
تعداد حملات در طول دوره گزارش به آرامی کاهش یافت و در نیمه دوم سال 2021 به کمترین میانگین ماهانه در دو سال گذشته رسید.
جغرافیای تهدیدات موبایل
10 کشور برتر از نظر کاربران آلوده موبایلی
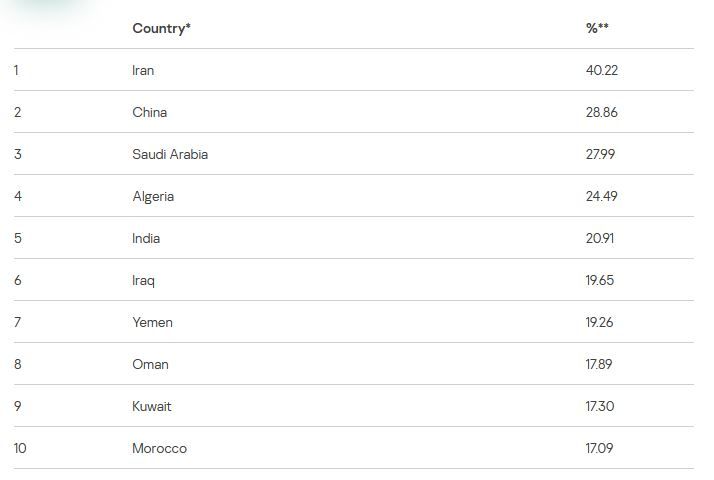
نکته : کشورهایی که تعداد کاربرای کسپرسکی اونها زیر 10000 بود از این لیست حذف شدند.
نکته: درصد ارائه شده نسبت کاربران آلوده به کل کاربران استفاده کننده محصولات کسپرسکی هست.
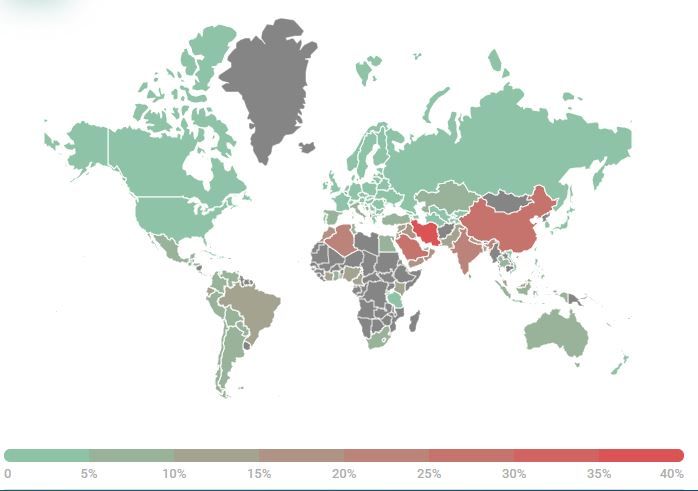
برای پنجمین سال متوالی، ایران از نظر میزان آلودگی در صدر جدول قرار گرفت: 40.22 درصد از کاربران در آنجا با تهدیدات تلفن همراه مواجه شدند. مانند سال قبل، این تا حد زیادی به دلیل توزیع فعال ابزارهای تبلیغاتی مزاحم از خانواده AdWare.AndroidOS.Notifyer بود. (تبلیغ افزار Notifyer در پس زمینه با استفاده از سرویسهای ارسال اعلان، برای کاربر اعلانهای تبلیغاتی نمایش میدهد. در صورت کلیک بر روی هر یک از این اعلانها در تلفن همراه کاربر، صفحات تبلیغاتی در مرورگر باز میشوند.)
در رتبه دوم چین (28.86 درصد) قرار دارد، جایی که کاربران اغلب با برنامههایی از خانواده RiskTool.AndroidOS.Wapron برخورد میکنند. اعضای این خانواده حسابهای تلفن همراه قربانیان را هدف قرار میدهند.
در رتبه سوم، عربستان سعودی (27.99 درصد) قرار دارد، جایی که کاربران اغلب با نرم افزارهای تبلیغاتی از خانواده AdWare.AndroidOS.HiddenAd مواجه می شوند. این دسته از بدافزارها بصورت مخفی تبلیغات را نمایش می دهد .
توزیع تهدیدات موبایل شناسایی شده بر اساس نوع
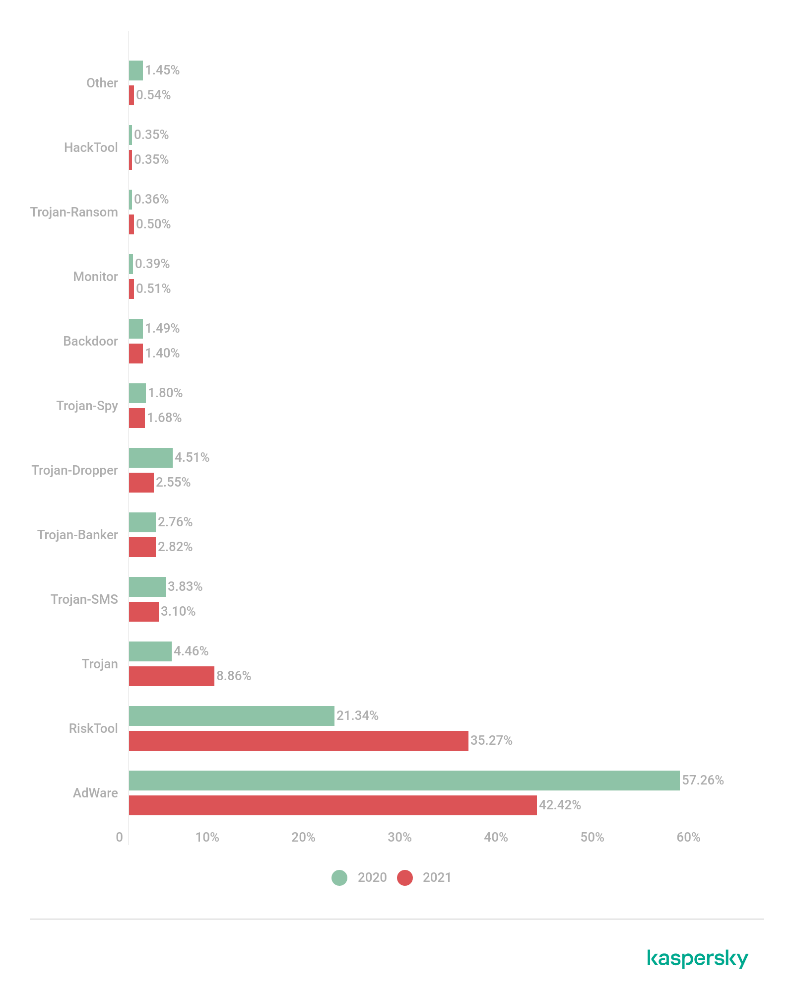
توزیع حملات بر اساس نوع نرم افزار مورد استفاده
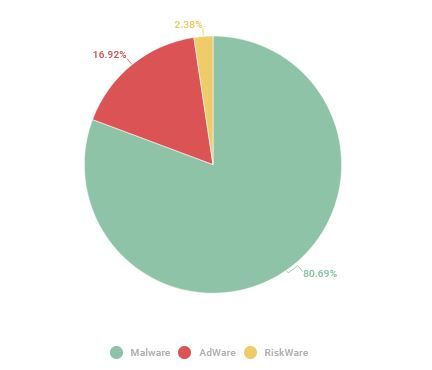
در سال 2021، مانند سال های گذشته، بیشترین سهم حملات به کاربران تلفن همراه متعلق به بدافزارها (80.69 درصد) بوده است. در همان زمان، سهم حملات مبتنی بر AdWare مزاحم به رشد خود ادامه داد: 16.92٪ در مقابل 14.62٪ در سال 2020، در حالی که سهم حملات با استفاده از برنامه های RiskWare کاهش یافت (2.38٪ در مقابل 3.21٪).
تبلیغات موبایل
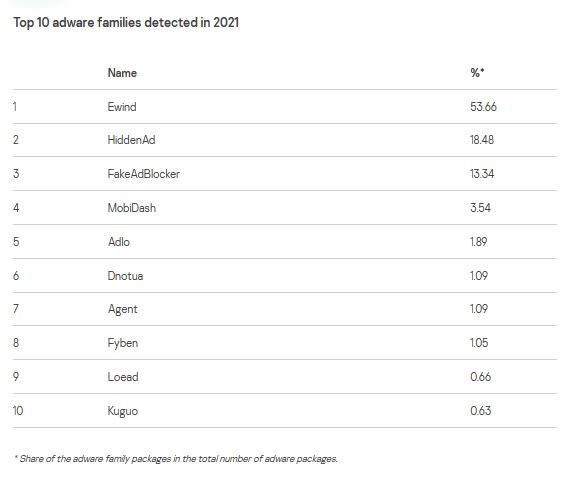
در طول گزارش، مانند سال 2020، بیش از نیمی از همه ابزارهای تبلیغاتی شناسایی شده (53.66٪) از خانواده Ewind بودند، یک شکل تهاجمی از ابزارهای تبلیغاتی مزاحم که فعالیت کاربر را زیر نظر داشته و در برابر حذف مقاومت می کند.
برنامه های RiskTool-class
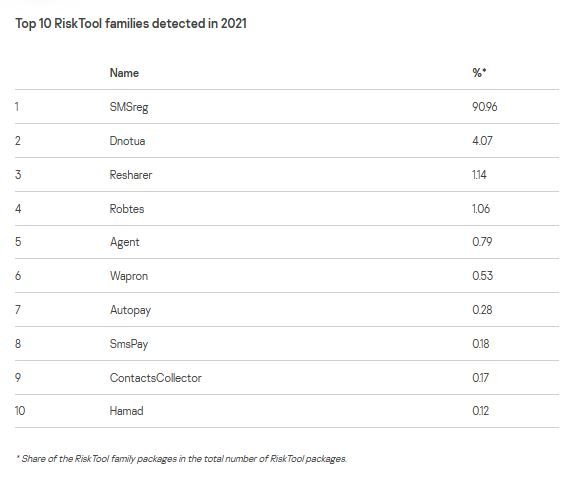
این برنامه ها ، برنامه هایی هستند که بعنوان بدافزار شناسایی نشده و خطری را برای سیستم هدف ایجاد نمیکنند اما استفاده از آنها دارای خطراتی است مثلا برنامه های نمایش آگهی.
در سال 2021، SMSreg رتبه اول در بین تهدیدات RiskTool را به دست آورد: 90.96٪ از پکیج های شناسایی شده از اعضای این خانواده بودند. تعداد برنامه های SMSreg در مقایسه با سال 2020 بیش از دو برابر شده و به 1،111،713 برنامه رسیده است. از ویژگی های این خانواده، پرداخت (به عنوان مثال، انتقال پول یا اشتراک خدمات تلفن همراه) از طریق پیامک بدون اطلاع به کاربر است.
20 بدافزار مطرح در سال 2021
توجه داشته باشید که رتبهبندی بدافزارهای زیر مستثنی از riskware یا PUAها، مانند RiskTool یا adware است.
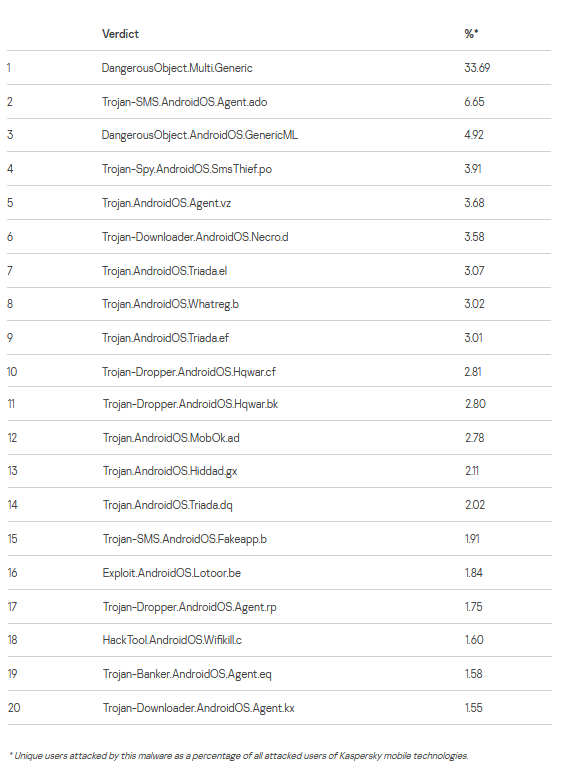
رتبه اول به DangerousObject.Multi.Generic (33.69٪) می رسد، شناسایی این بدافزارها با استفاده از فناوری های ابری صورت گرفته است. فنآوریهای ابری زمانی به کار میروند که پایگاههای داده آنتیویروس فاقد دادههایی برای شناسایی یک بدافزار هستند، اما ابر شرکت از قبل حاوی اطلاعاتی درباره شی است. این اساساً نحوه شناسایی جدیدترین بدافزارها است.
بدافزارهای Trojan-SMS.AndroidOS.Agent.ado (6.65%) که پیام های متنی را به short premium numbers ارسال می کنند، از رتبه ششم به رتبه دوم ارتقا یافته اند. قربانیان این بدافزار عمدتاً در روسیه هستند.سرویسهای short premium numbers سرویسهایی هستند که این امکان را میدهند تا کاربران با ارسال پیامک به یک شماره به کالا یا خدماتی هزینه ارسال کنند. مثلا شما با ارسال یک پیامک که قیمت واقعی آن مثلا 200 ریال است ، هزینه 500 ریالی از شما کسر می شود که سود آن به ارائه دهنده و اپراتور می رسد.
در رتبه سوم DangerousObject.AndroidOS.GenericML (4.92%) قرار گرفته است. این عنوان به فایلهایی که توسط سیستمهای یادگیری ماشینی ما به عنوان مخرب شناخته میشوند، اختصاص داده میشوند.
جایگاه چهارم توسط Trojan-Spy.AndroidOS.SmsThief.po (3.91%) قرار گرفت که وظیفه اصلی آن نظارت بر پیام های متنی دریافتی و ارسال داده های جمع آوری شده به سرور مجرمان سایبری است.
در جایگاه پنجم Trojan.AndroidOS.Agent.vz (3.68٪) قرار گرفت، یک ماژول مخرب که در زنجیره عفونت تروجان های مختلف مورد استفاده قرار می گیرد و مسئول دانلود ماژول های دیگر، به ویژه ابزارهای تبلیغاتی مزاحم مانند Ewind است.
بدافزارهایی با عنوان Trojan-Downloader.AndroidOS.Necro.d (3.58%) که برنامه های دیگر را دانلود، نصب و اجرا می کند، در رتبه شمم قرار میگیرد.
تروجان ها از خانواده Triada در رتبه های هفتم، نهم و چهاردهم در رتبه بندی قرار گرفتند.اینها برای دانلود و اجرای برنامه های مخرب دیگر در دستگاه آلوده استفاده می شوند. کاربران آلوده به Triada همچنین اغلب با Trojan-Downloader.AndroidOS.Necro.d و Trojan.AndroidOS.Whatreg.b (مقام هشتم، 3.02٪) که به مجرمان سایبری اجازه می دهد تا حساب های جدید WhatsApp را به شماره تلفن قربانیان مرتبط کنند و از آن بسته به نیاز خود استفاده کنند، همچنین Trojan-Dropper.AndroidOS.Agent.rp (مقام هفدهم، 1.75%)، که پیلودها را از منابع فایل APK قبل از دانلود و اجرای سایر بدافزارها،رمزگشایی می کند، روبرو شوند.
مکان های دهم و یازدهم به اعضای خانواده بدافزارهای Dropper با عنوان Trojan-Dropper.AndroidOS.Hqwar می رسد که تروجان های مختلف بانکی را بر روی دستگاه قربانی آنپک کرده و اجرا می کنند. پس از افزایش تعداد حملات توسط این بدافزار در سال 2020، تعداد شناساییها در دوره گزارش به سطح سال 2019 کاهش یافت.
جایگاه دوازدهم توسط یکی از اعضای خانواده Trojan.AndroidOS.MobOk.ad (2.78٪) است که کاربران را در خدمات پولی مشترک می کند.
جایگاه سیزدهم متعلق به Trojan.AndroidOS.Hiddad.gx (2.11%) است که وظیفه نمایش بنرهای تبلیغاتی و اطمینان از حضور دائمی روی دستگاه را با پنهان کردن آیکون در نوار برنامه دارد.
در جایگاه پانزدهم Trojan-SMS.AndroidOS.Fakeapp.b (1.91%) قرار دارد که می تواند پیامک ارسال کند و با شماره های مشخص شده تماس برقرار کند، تبلیغات را نمایش دهد و آیکون آن را روی دستگاه مخفی کند. اکثر کاربرانی که توسط این بدافزار مورد حمله قرار گرفته اند در روسیه قرار داشتند.
بدافزارهای Exploit.AndroidOS.Lotoor.be (1.84%)، اکسپلویت هایی که برای ارتقای امتیازات دستگاههای اندرویدی به کاربر superuser استفاده میشوند، در جایگاه شانزدهم قرار دارند. اعضای این خانواده همراه با بدافزارهای رایج دیگر مانند Triada و Necro یافت می شوند.
در مکان هجدهم HackTool.AndroidOS.Wifikill.c (1.60٪) قرار گرفته است که وظیفه آن انجام حملات DOS در شبکه های Wi-Fi برای قطع ارتباط سایر کاربران است.
در جایگاه نوزدهم Trojan-Banker.AndroidOS.Agent.eq (1.58%) قرار دارد. در این دسته، تروجان های بانکی از خانواده Wroba قرار دارند و بیش از نیمی از حملات ژاپن را هدف قرار داده اند.
در رتبه بیستم بدافزار Trojan-Downloader.AndroidOS.Agent.kx (1.55%)، که با نرم افزارهای قانونی توزیع می شوند و نرم افزارهای تبلیغاتی را دانلود میکنند .
تروجانهای بانکی
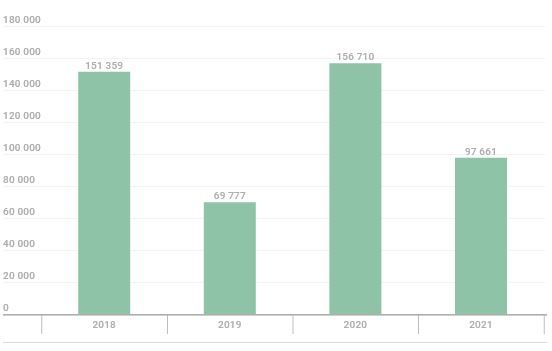
در سال 2021، ما 97661 بسته نصبی برای تروجان های بانکی تلفن همراه شناسایی کردیم که نسبت به سال قبل 59049 کاهش داشته است. خانواده های Trojan-Banker.AndroidOS.Agent (37.69٪ از کل تروجان های بانکی شناسایی شده)، Trojan-Banker.AndroidOS.Bray (21.08٪) و Trojan-Banker.AndroidOS.Fakecalls (9.91٪) بیشترین سهم را در این آمار دارند.
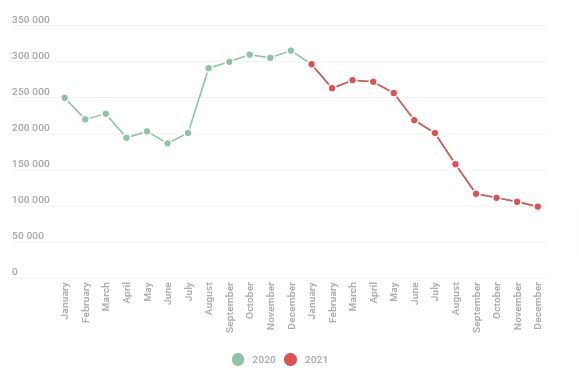
پس از رشد شدید تعداد حملات توسط تروجانهای بانکی تلفن همراه از ابتدای نیمه دوم سال 2020، شاهد کاهش تدریجی از بهار 2021 بودهایم.
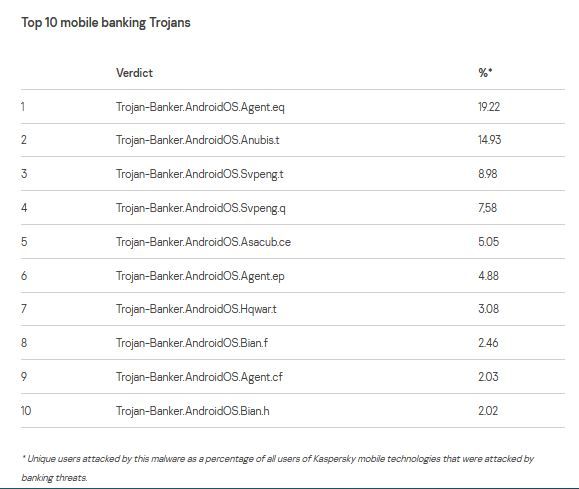
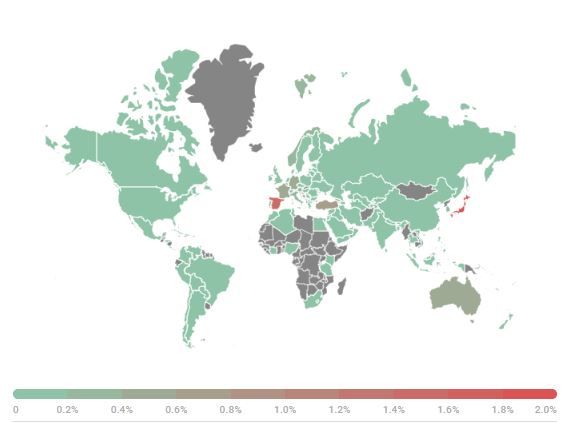
ده کشور برتر در زمینه بدافزارهای بانکی :
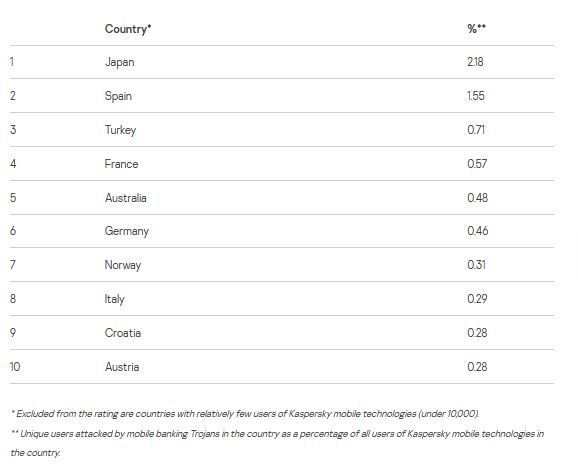
در سال 2021، ژاپن از نظر سهم کاربران آلوده به بدافزارهای بانکی تلفن همراه (2.18٪) در رتبه اول قرار گرفت.بدافزار Trojan-Banker.AndroidOS.Agent.eq با 96.12% از کل حملات ،بیشترین سهم را داشته است. جایگاه دوم متعلق به اسپانیا (1.55٪) است،که اغلب با Trojan-Banker.AndroidOS.Bian.h (28.97٪) مواجه شده است. و رتبه سوم به ترکیه می رسد (0.71%)، که بدافزار Trojan-Banker.AndroidOS.Agent.ep (32.22%) پیشتاز است.
باج افزارهای موبایلی
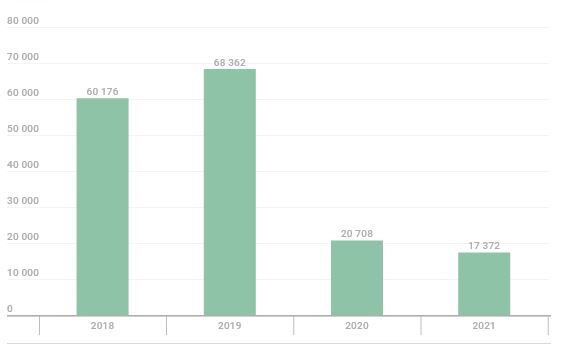
در سال ۲۰۲۱، ۱۷۳۷۲ بسته نصبی برای تروجانهای باجافزار موبایل شناسایی کردیم که ۳۳۳۶ بسته کمتر از سال گذشته است.
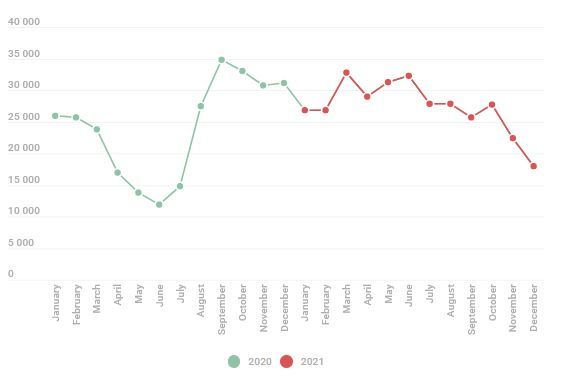
علاوه بر این، تعداد حملات تروجانهای باجافزار موبایل، پس از افزایش شدید در نیمه دوم 2020، با اندکی کاهش تا پایان سال 2021 در همان سطح باقی ماند.
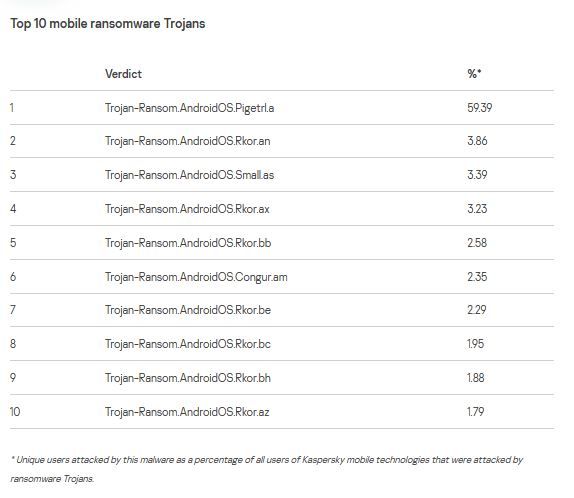
در سال 2021، Trojan-Ransom.AndroidOS.Pigetrl.a با 59.39٪ از کل کاربرانی که توسط باج افزار مورد حمله قرار گرفته اند، در صدر جدول تروجان های باج افزار قرار گرفت. علاوه بر این، 91.67٪ از حملات توسط این تروجان کاربران در روسیه را آلوده کرده است . برخلاف باج افزارها، این بدافزار باج نمی خواهد، بلکه فقط صفحه دستگاه را برای وارد کردن کد، قفل می کند. تروجان هیچ دستورالعملی در مورد نحوه دریافت این کد که در بدنه بدافزار تعبیه شده است ارائه نمی دهد. در رتبه دوم از نظر محبوبیت در میان مجرمان سایبری، اعضای خانواده Trojan-Ransom.AndroidOS.Rkor قرار دارن. این بدافزار کاربر را به مشاهده محتوای ممنوعه متهم می کند و خواستار پرداخت جریمه می شود.
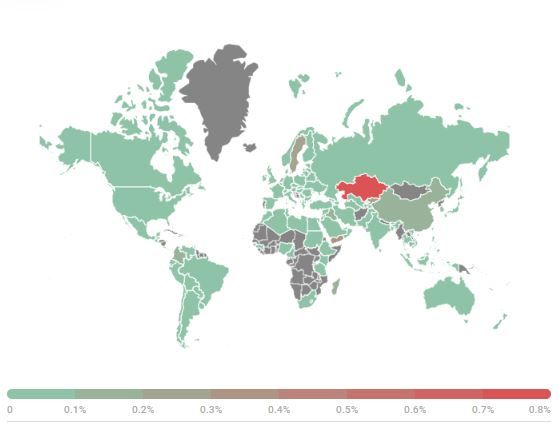
ده کشور آلوده به باج افزارهای موبایلی :
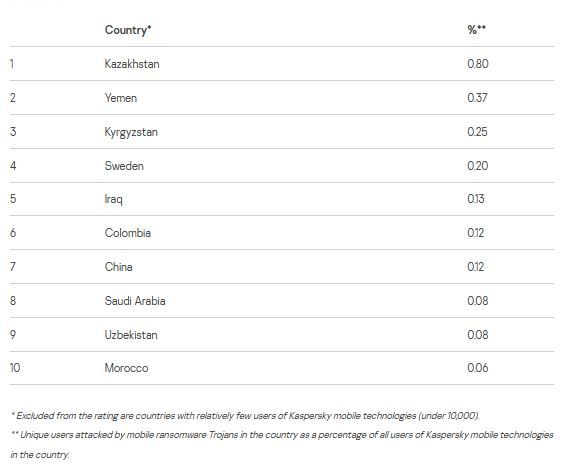
کاربران در قزاقستان و قرقیزستان اغلب با اعضای خانواده Trojan-Ransom.AndroidOS.Rkor و در یمن Trojan-Ransom.AndroidOS.Pigetrl.a مواجه هستند.
نتیجه گیری
در دوره گزارش، پس از افزایش در نیمه دوم 2020، فعالیتهای مجرمانه سایبری به تدریج کاهش یافت. هیچ خبر جهانی یا کمپین بزرگی وجود نداشت و موضوع Covid-19 شروع به محو شدن کرد. در همان زمان، با پیچیده تر شدن بدافزارها، بازیگران جدیدی در بازار تهدیدات سایبری ظاهر می شوند. بنابراین، کاهش تعداد کلی حملات با تأثیر بیشتر یک حمله موفقیت آمیز "جبران" می شود. خطرناک ترین از همه در این زمینه بدافزارهای بانکی و جاسوس افزارها هستند.
همانطور که در سال 2020، adware سهم بزرگی از تهدیدات موبایلی تازه شناسایی شده را تشکیل می دهند، اما برتری آنها نسبت به پیشتاز قبلی - unwanted software - در حال کاهش است. با این حال، بیش از 80 درصد از حملات هنوز با استفاده از بدافزار موبایل انجام می شود.

