
بررسی اخبار امنیت سایبری تو رشد فنی کمک زیادی میکنه. اینکه بقیه محققای امنیتی ، هکرها و ... با مسائلی که دارن چطوری مواجه میشن ،میتونه برای حل مشکلات ما هم کمک کنه. یکی از منابع خیلی خوب برای این مورد توییتر هستش. محققای امنیتی و هکرها شخصا تو این فضا هستن و دست آوردهای خودشون رو منتشر میکنن و میشه مستقیما در این خصوص باهاشون صحبت و کسب علم کرد.
یکی از بحثهایی که تو توییتر میشه ، توییتهایی پیرامون آسیب پذیری ها هستش. این توییتها هم به تیم های قرمز کمک میکنه تا بتونن با آسیب پذیری های جدید حملات خودشون رو ایجاد کنن و هم به تیم های آبی که اگه سیستم آسیب پذیری دارند، اقدام به رفع اون بکنن.
سایت cvetrends با بررسی توییتها ، آماری در خصوص تعداد توییت و تعداد بیننده های توییت ارائه میده که نشون میده کدوم CVEها خیلی تو چشم بودن.
برا همین از این هفته سعی میکنم ، CVEهایی که تو هفته از دید این سایت تو چشم بودن رو معرفی کنیم. برای این هفته ده CVE برتر اینا هستن :
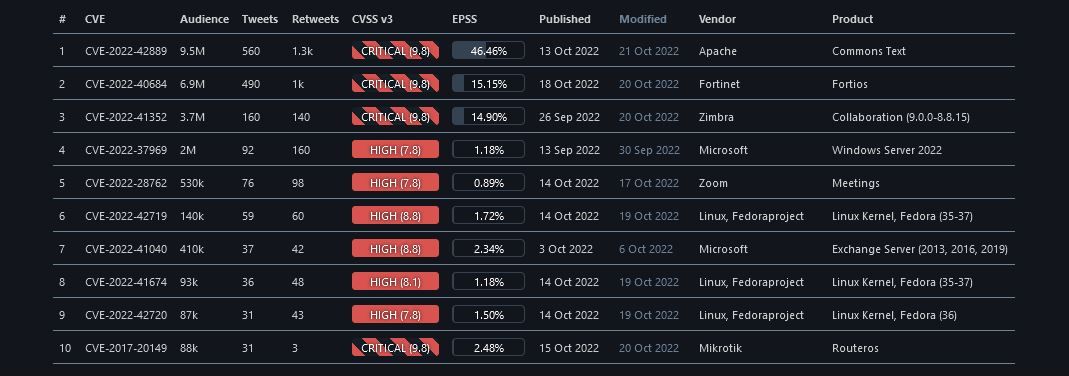
1- آسیب پذیری با شناسه CVE-2022-42889 :
این آسیب پذیری که با نام Text4Shell هم شناخته میشه و دارای امتیاز 9.8 و طبقه بندی بحرانی هستش و امکان اجرای کد رو در Commons Text فراهم میکنه. کتابخونه Commons Text محصول Apache هستش و روی الگوریتمهای کار با رشته ها مورد استفاده قرار میگیره. علت آسیب پذیری هم مشابه LOG4Shell امکان اجرا با قالب “${prefix:name}” هستش.
نسخه تحت تاثیر 1.5 تا 1.9 هستش و نسخه 1.10 به بالا هم فیکس شده.
برای اسکن این آسیب پذیری یه افزونه BURP منتشر شده. برای تست هم میتونید از این استفاده کنید.
2- آسیب پذیری با شناسه CVE-2022-40684 :
این آسیب پذیری در محصولات FortiGate و FortiProxy و FortiSwitchManager وجود داره و امکان دور زدن احراز هویت رو برای مهاجم با ارسال درخواستهای مخرب HTTP یا HTTP S رو فراهم میکنه. امتیاز این آسیب پذیری 9.8 و بحرانی هستش.
نسخه های تحت تاثیر این آسیب پذیری :
نسخه اصلاح شده :
برای بررسی این آسیب پذیری میتونید از ماژول متاسپلویت یا تمپلیت Nuclei استفاده کنید.
3- آسیب پذیری با شناسه CVE-2022-41352 :
این آسیب پذیری در Zimbra Collaboration رخ میده و دارای امتیاز 9.8 و بحرانی هستش و امکان آپلود فایل مخرب رو به مهاجم میده. مهاجم با ارسال فایل مخرب بصورت فایل آرشیوی cpio و بررسی اون توسط سیستم امنیتی amavisd ، که برای بررسی تو مسیر /opt/zimbra/jetty/webapps/zimbra/public استخراج میشه ، میتونه به اکانتهای سایر کاربران دسترسی داشته باشه.
نسخه تحت تاثیر : نسخه های 8.8.15 و 9
توصیه شده بجای cpio از PAX استفاده کنید.
برای بررسی این آسیب پذیری میتونید از این ماژول متاسپلویت استفاده کنید.
4- آسیب پذیری با شناسه CVE-2022-37969
این آسیب پذیری در Windows Common Log File System Driver هستش و امکان افزایش دسترسی رو به مهاجم میده. امتیاز این آسیب پذیری 7.8 و بالا طبقه بندی شده.
نسخه های تحت تاثیر:
این آسیب پذیری در بروزرسانی اکتبر اصلاح شده.
5-آسیب پذیری با شناسه CVE-2022-37969 :
این آسیب پذیری در Zoom Client for Meetings و نسخه مک وجود داره. امتیازش 7.8 و بالا طبقه بندی شده. مشکل در پیکربندی اشتباه پورت debugging هستش که امکان اتصال و کنترل برنامه ZOOM رو به یه مهاجم محلی میده.
نسخه تحت تاثیر : نسخه 5.10.6 تا 5.12.0
نسخه اصلاح شده : 5.12.2 و بالاتر
6- آسیب پذیری با شناسه CVE-2022-42719
این آسیب پذیری که در هسته لینوکس رخ میده و دارای امتیاز 8.8 و طبقه بندی بالا هستش. آسیب پذیری از نوع UAF هستش و زمانیکه یه multi-BSSID توسط پشته mac80211 تجزیه میشه رخ میده.مهاجم با استفاده از تزریق فریم های WLAN امکان کرش کردن و اجرای کد در سیستم عامل رو داره.
نسخه های تحت تاثیر:
نسخه اصلاح شده : بروزرسانی به نسخه های بالاتر 5.19.16
7- آسیب پذیری با شناسه CVE-2022-41040 :
این آسیب پذیری در Microsoft Exchange Server رخ میده و دارای امتیاز 8.8 و طبقه بندی بالا هستش ، که امکان افزایش امتیاز رو به مهاجم میده.
نسخه های تحت تاثیر :
نسخه های 2013 و 2016 و 2019
برای تست این آسیب پذیری میتونید از این ماژول متاسپلویت استفاده کنید.
8- آسیب پذیری با شناسه CVE-2022-41674
این آسیب پذیری در کرنل لینوکس رخ میده و دارای امتیاز 8.1 و طبقه بندی بالاست. مهاجم با این آسیب پذیری امکان تزریق فریم های WLAN برای ایجاد سرریزبافر در تابع ieee80211_bss_info_update در فایل net/mac80211/scan.c رو داره.
نسخه های تحت تاثیر :
نسخه اصلاح شده : بروزرسانی به نسخه های بالاتر 5.19.16
9- آسیب پذیری با شناسه CVE-2022-42720
این آسیب پذیری در کرنل لینوکس رخ میده و دارای امتیاز 7.8 و طبقه بندی بالا هستش. این آسیب پذیری به دلیل وجود باگ در مدیریت multi-BSS در mac80211 stack هستش . مهاجم با تزریق فریم های WLAN شرایط UAF رو برای اجرای کد داره.
نسخه تحت تاثیر:
نسخه اصلاح شده : بروزرسانی به نسخه های بالاتر 5.19.16
10 - آسیب پذیری با شناسه CVE-2017-20149
این آسیب پذیری که با نام Chimay-Red هم شناخته میشه و در وب سرور Mikrotik RouterOS رخ میده و از نوع خرابی حافظه هستش و دارای امتیاز 9.8 و طبقه بندی بحرانی هستش. مهاجم با ارسال درخواست HTTP مخرب ،امکان اجرای کد رو داره.
نسخه های تحت تاثیر :
نسخه اصلاح شده : نسخه 6.38.5 و بالاتر
برای تست این آسیب پذیری میتونید از این PoC استفاده کنید.
دریافت نشریه تخصصی امنیت سایبری ONHEX : شماره اول | شماره دوم
ویدیوی دنیای توسعه دهندگان زیرودی ، مشاهده در : آپارات - یوتیوب - تلگرام

