
یک آسیب پذیری بحرانی تصاحب حساب کاربری در Gitlab پچ شده.
این آسیب پذیری که با شناسه CVE-2022-1162 مشخص می شود در هر دو نسخه Community Edition (CE) و Enterprise Edition (EE) وجود دارد.
این آسیب پذیری در نتیجه ثبت نام از طریق OmniAuth در GitLab CE/EE می باشد.
یک پسورد هاردکد شده در ثبت نام از طریق OmniAuth مثلا OAuth ، LDAP ، SAML در GitLab CE/EE نسخه های قبل از 14.7.7، 14.8 ، 14.8.5، و 14.9 14.9.2 وجود دارد که منجر به تصاحب اکانت توسط مهاجمان می شود.
با بروزرسانی به نسخه های جدید 14.9.2, 14.8.5, 14.7.7 این آسیب پذیری رفع می شود.
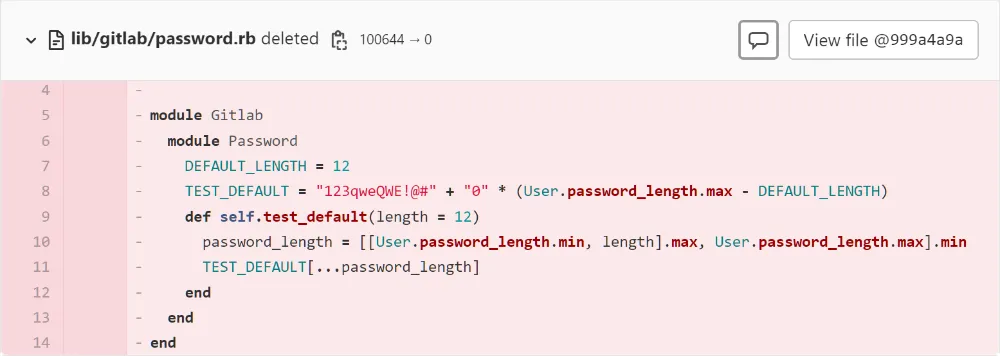
دو روز پیش Gitlab یک فایل با نام lib/gitlab/password.rb را حذف کرده که توش یک پسورد هارد کد شده TEST_DEFAULT وجود داشته.
برای کاهش حملات Gitlab برای برخی از کاربران عملیات بازنشانی رمزعبور را ارسال کرده است.
همچنین یک اسکریپت توسط Gitlab ایجاد شده است که امکان بررسی این آسیب پذیری را برای ادمین ها فراهم می کند.
طبق گفته GitLab، بیش از 100000 سازمان از پلتفرم DevOps آن استفاده می کنند و این شرکت تخمین می زند که بیش از 30 میلیون کاربر ثبت شده از 66 کشور در سراسر جهان دارد.

