
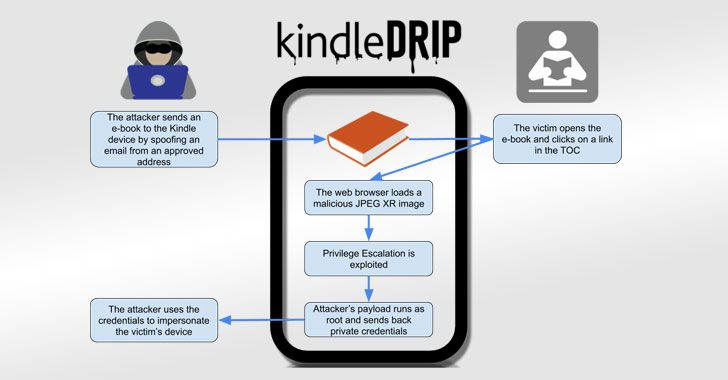
این exploit chain با نام "KindleDrip" از ویژگی به نام "KindleDrip" برای ارسال کتاب حاوی بدافزار به دستگاه Kindle استفاده می کند که با باز کردن آن ، می توان از طریق آن از راه دور کد دلخواه را بر روی دستگاه اجرا کرد و خریدهای غیرمجاز انجام داد. .
محقق Yogev Bar-On ، در آزمایشگاه های Readlmode ، روز پنجشنبه در یک نوشتن مقاله فنی گفت: "این کد در سطح root اجرا می شود و مهاجم فقط باید آدرس ایمیل اختصاص داده شده به دستگاه قربانی را بداند."
آسیب پذیری ابتدا مهاجم بد اجازه می دهد تا یک کتاب الکترونیکی برای Kindle ارسال کند ، مرحله دوم امکان اجرای کد از راه دور در حالی که کتاب الکترونیکی باز میشود را می دهد و مسئله سوم امکان افزایش امتیازات و اجرای کد به عنوان کاربر "root" را فراهم می کند.
وقتی تمامی اینها زنجیروار صورت میگیرند ، می توان برای دریافت غیر مجاز اعتبار دستگاه و خرید در کتابهای الکترونیکی که توسط مهاجمان در فروشگاه Kindle با استفاده از کارت اعتباری قربانی فروخته شده ، از این نقاط ضعف سو استفاده کرد.
آمازون این اسیب پذیری را در تاریخ 10 دسامبر سال 2020 برای همه مدلهای Kindle برطرف کرد. وی همچنین به عنوان بخشی از برنامه تحقیقاتی آسیب پذیری آمازون 18000 دلار جایزه دریافت کرد.
یک بخش مهم از ویژگی Send to Kindle این است که فقط زمانی کار میکند که ، سندی که به عنوان پیوست به ایمیل kindle ، به عنوان مثال "[email protected]" از ایمیل اکانت ها ارسال میشود باید از قبل در لیست ایمیل های تایید شده ثبت شده باشد.
در عوض آنچه Bar-On دریافت این بود که آمازون نه تنها صحت فرستنده ایمیل را تأیید نکرده بود ، بلکه یک کتاب الکترونیکی که از یک آدرس تأیید شده اما جعلی ارسال شده بود ، به طور خودکار در لیست کتابخانه ای ظاهر می شود و هیچ نشانی از دریافت آن از طریق پیام ایمیل نیست.
اما موفقیت آمیز بودن این کار مستلزم آگاهی از آدرس ایمیل Kindle مقصد نشانی "[email protected]" منحصر به فرد که هنگام ثبت نام به هر دستگاه یا برنامه Kindle اختصاص داده شده است. اگرچه ، در بعضی موارد ، به این اسم پسوندی با رشته تصادفی افزوده میشود ، Bar-On معتقد است که آنتروپی در بیشتر آدرس ها به اندازه ای کم است که با استفاده از brute-force به طور پیش فرض حدس زده می شود.
آمازون اکنون با ارسال لینک تأیید به نشانی از قبل تأیید شده در سناریوهایی که سندی از آدرس ایمیل ناشناخته ارسال می شود ، حفره های امنیتی را برطرف کرده است.
برای دریافت بروزترین اخبار امنیت سایبری عضویت در کانال تلگرامی ما رو فراموش نکنید!
Telegram.me/Alert_Security

