
سلام! من نیما دباغی هستم. چند سالی هست که در زمینه تست نفوذ و آنالیز بدافزار ها فعالیت دارم و تو برخی از کارا با Hakin9 و McAfee همکاری داشتیم و قراره تو این مقاله باج افزار Zeoticus رو با هم بررسی کنیم.
باج افزار Zeoticus برای اولین بار در اوایل سال 2020 در مجامع مختلف زیرزمینی و بازارها برای فروش ظاهر شد. در ابتدا ، باج افزار به عنوان یک ساخت کامل سفارشی با هزینه نامعلوم ارائه می شد. باج افزار در حال حاضر مختص ویندوز است و طبق گفته توسعه دهندگان ، عملکرد آن بر روی تمام "نسخه های پشتیبانی شده ویندوز" است.
به صورت شگفت آوری ، برای اجرای payload ها هیچ نیازی به اتصال اینترنت ندارد. باج افزار Zeoticus بدون وابستگی به C2 (سرور فرمان و کنترل) کاملاً آفلاین اجرا خواهد شد. همچنین لازم به ذکر است که این بدافزار به گونه ای طراحی شده است که در برخی از مناطق ، به ویژه روسیه ، بلاروس و قرقیزستان کار نمی کند. مانند بسیاری از هم نوع های خود ، استفاده از CIS برای جلوگیری از هرگونه واکنش دولت منطقه ای و سازمان های اجرای قانون است.
? در صورت آلودگی به این باج افزار یا هر باج افزار دیگری میتوانید به صورت 24 ساعته از پشتیبانی تلگرامی به ایدی: T.me/Alert_Security_Support درخواست امداد یا مشاوره بکنید!
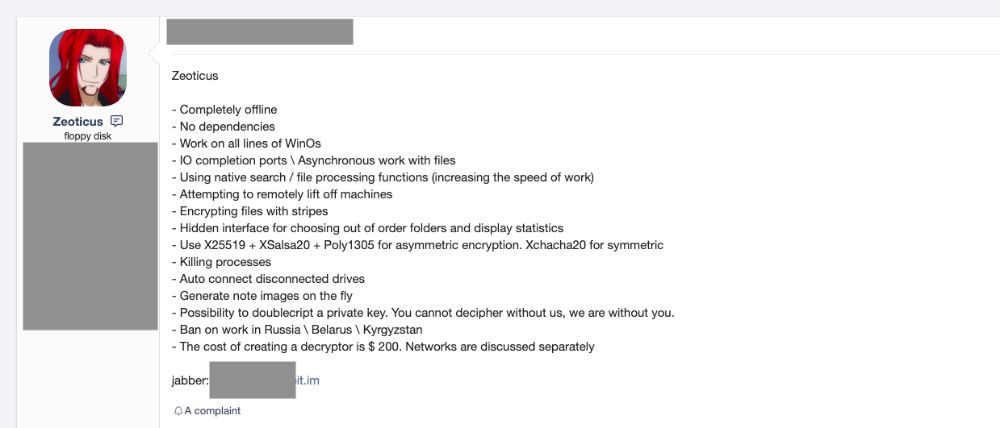
از اواخر سال 2020 و تا اوایل سال 2021 ، فروشنده به حفظ و ارائه بروزرسانی های ویژگی های Zeoticus ادامه داده است.
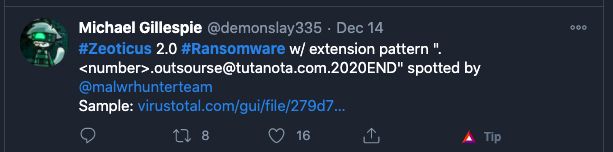
در دسامبر سال 2020 ، نمونه هایی از Zeoticus 2.0 مشاهده و به صورت گسترده ای گزارش شد. چندین محقق امنیتی شروع به توجه و تجزیه و تحلیل این نمونه های به روز شده کردند
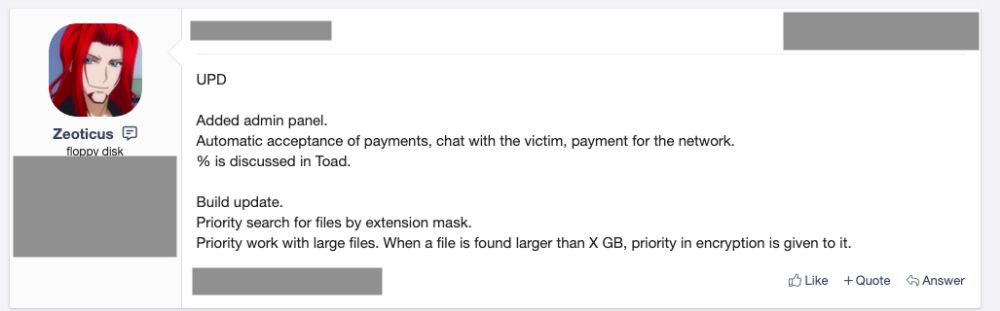
[!] اطلاعیه عمومی اخیر سازندگان این باج افزار شامل به روزرسانی در مورد بهبود شناسایی و عملکرد مبتنی بر پسوند فایل ها و تصمیم گیری برای اولویت بندی و رمزگذاری داکیومنت های بسیار حجیم است.
بیشتر به روزرسانی ها در Zeoticus 2.0 روی سرعت و کارایی متمرکز است. الگوریتم های رمزگذاری خاص (هر دو نوع متقارن و نامتقارن) بر اساس سرعت آنها استفاده شده است (به عنوان مثال ، Poly1305 به جای چیزی مانند SHA1 برای امضای کلید اصلی رمزگذاری استفاده می شود).
از دیگر ویژگی های قابل توجه سازگاری با "all lines of Windows OSs" است ، که در برخی موارد باج افزار حتی در ویندوز XP و نسخه های قبلی اجرا می شود.
این باج افزار همچنین توانایی کشف و آلوده سازی درایوهای remote و کشف و kill کردن پروسس هایی را دارد که می توانند در روند رمزگذاری تداخل ایجاد کنند.
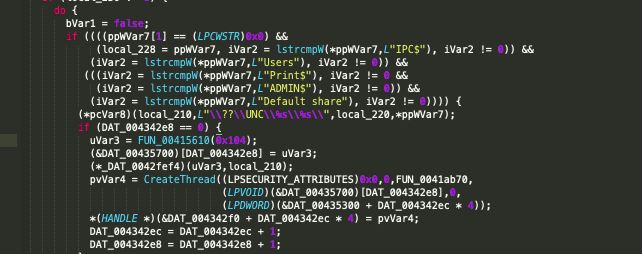
پس از اجرا ، فایل های مربوطه بر اساس پسوند شناسایی می شوند. لیست افزونه های رمزنگاری کاملاً قابل تنظیم و در کنترل مهاجم است.
هنگام راه اندازی و شروع به کار ، بدافزار چند نسخه از خود را در مکان های زیر ایجاد می کند:
C:\Windows
%AppData%
به دنبال آن ، Zeoticus اقدام به از بین بردن تعدادی از پروسس های در حال اجرا (از طریق taskkill.exe) به شرح زیر می کند:
sqlagent.exe
sqlbrowser.exe
sqlservr.exe
sqlwriter.exe
oracle.exe
ocssd.exe
dbsnmp.exe
synctime.exe
mydesktopqos.exe
agntsvc.exe
isqlplussvc.exe
xfssvccon.exe
mydesktopservice.exe
ocautoupds.exe
agntsvc.exe
agntsvc.exe
agntsvc.exe
encsvc.exe
firefoxconfig.exe
tbirdconfig.exe
ocomm.exe
mysqld.exe
mysqld-nt.exe
mysqld-opt.exe
dbeng50.exe
sqbcoreservice.exe
excel.exe
infopath.exe
msaccess.exe
mspub.exe
onenote.exe
outlook.exe
powerpnt.exe
sqlservr.exe
thebat64.exe
thunderbird.exe
winword.exe
Wordpad.exe
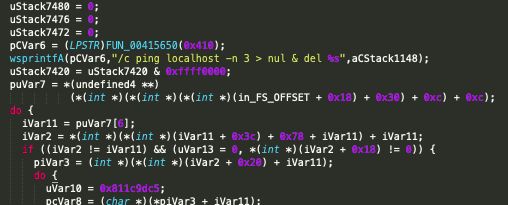
باج افزار Zeoticus از دستور ping برای سهولت حذف باینری های خود استفاده می کند و برای دستیابی به این هدف ، خروجی دستور را به
>nul & del
هدایت میکند.
برای نمونه :
/c ping localhost -n 3 > nul & del %s
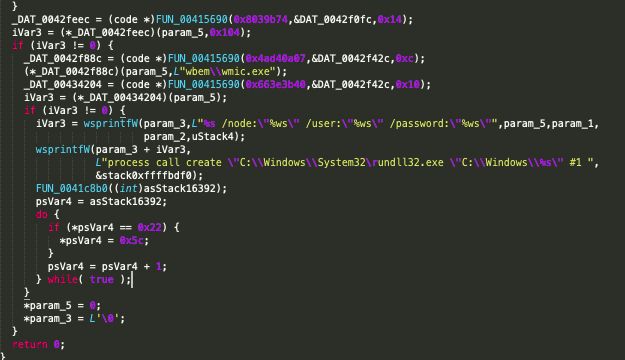
سپس کوئری WMI زیر برای جمع آوری اطلاعات اضافی در مورد محیط لوکال صادر می شود:
start iwbemservices::execquery - root\cimv2 : select __path, processid, csname, caption, sessionid, threadcount, workingsetsize, kernelmodetime, usermodetime, parentprocessid from win32_process where ( caption = "msftesql.exe" or caption = "sqlagent.exe" or caption = "sqlbrowser.exe" or caption = "sqlservr.exe" or caption = "sqlwriter.exe" or caption = "oracle.exe" or caption = "ocssd.exe" or caption = "dbsnmp.exe" or caption = "synctime.exe" or caption = "mydesktopqos.exe" or caption = "agntsvc.exe" or caption = "isqlplussvc.exe" or caption = "xfssvccon.exe" or caption = "mydesktopservice.exe" or caption = "ocautoupds.exe" or caption = "agntsvc.exe" or caption = "agntsvc.exe" or caption = "agntsvc.exe" or caption = "encsvc.exe" or caption = "firefoxconfig.exe" or caption = "tbirdconfig.exe" or caption = "ocomm.exe" or caption = "mysqld.exe" or caption = "mysqld-nt.exe" or caption = "mysqld-opt.exe" or caption = "dbeng50.exe" or caption = "sqbcoreservice.exe" or caption = "excel.exe" or caption = "infopath.exe" or caption = "msaccess.exe" or caption = "mspub.exe" or caption = "onenote.exe" or caption = "outlook.exe" or caption = "powerpnt.exe" or caption = "sqlservr.exe" or caption = "thebat64.exe" or caption = "thunderbird.exe" or caption = "winword.exe" or caption = "wordpad.exe")
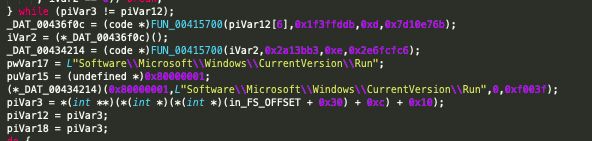
تمام نمونه های آنالیز شده Zeoticus 1.0 و نسخه 2.0 برای دستیابی به حالت persistence یا همان ماندگاری در سیستم، کلید Registry Run را بدین صورت ایجاد می کنند:
\ REGISTRY \ USER \ ---- \ Software \ Microsoft \ Windows \ CurrentVersion \ Run \
رجیستری (Run) تنظیم شده است تا نمونه ای از پیلود Zeoticus را از مسیر C: \ Windows راه اندازی کند:
باج افزار ترکیبی از رمزگذاری نامتقارن و متقارن استفاده می کند. XChaCha20 در قسمت متقارن استفاده می شود ، در حالی که از ترکیب Poly1305 ، XSalsa20 و Curve25519 برای سمت نامتقارن استفاده می شود.
پرونده های رمزگذاری شده به پسوندهایی تغییر می یابند که شامل آدرس ایمیل تماس با مهاجم (مهاجمان) همراه با رشته "2020END" است ، که بدون شک اشاره به سال جدید است.
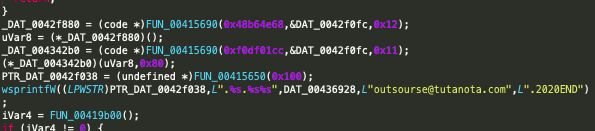
به موازات رمزگذاری داده های میزبان ، Zeoticus یک volume جدید را mount می کند که حاوی یادداشت مهاجمان برای قربانیان است. به قربانیان دستور داده می شود تا برخلاف استفاده از درگاه پرداخت مبتنی بر onion یا موارد مشابه ، از طریق ایمیل با مهاجم تماس بگیرند. علاوه بر این ، باج افزار نسخه ای از یادداشت باج را به درایو root سیستم کپی میکند (به عنوان مثال ، C: \ WINDOWS \ README.html).
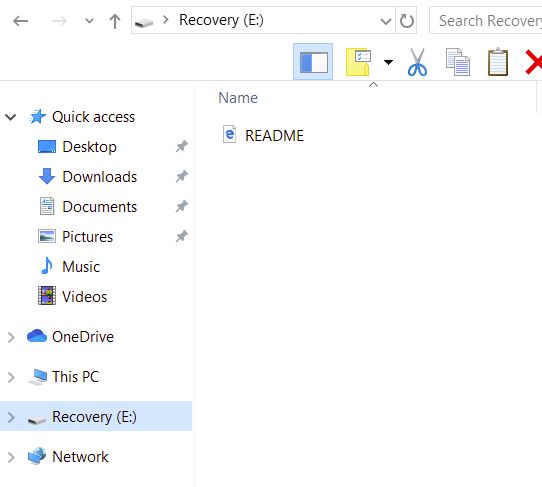
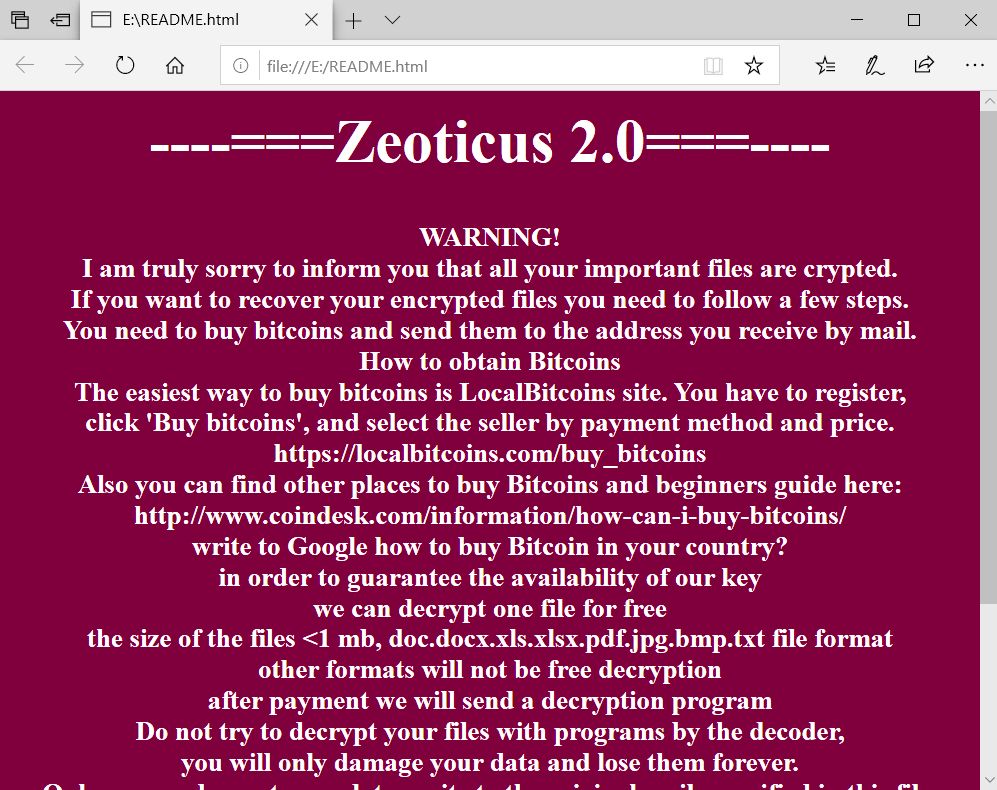
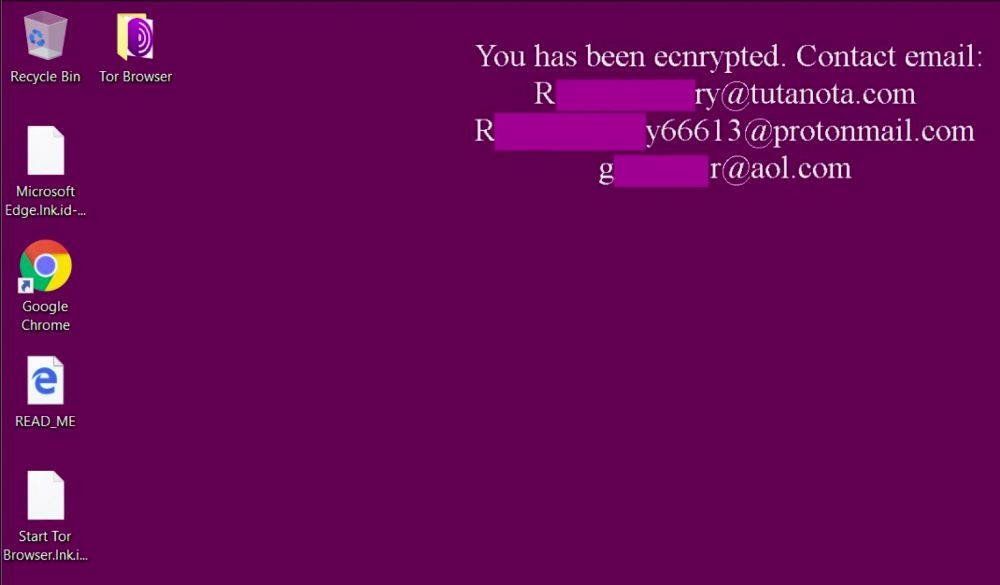
مهاجمان همچنان به بهبود تکنیک ها و تاکتیک های خود ادامه می دهند. کنترل ، مهار و کاهش الودگی توسط باج افزار های فعال به طور فزاینده ای دشوار می شود. پیشگیری از این حملات با توجه به مشکل بهبودی از حمله فاجعه بار باج افزار ، بیش از هر زمان دیگری مهم است. ما همه را تشویق می کنیم که وضعیت امنیتی خود را مرور کرده و اقدامات لازم برای بهبود حمایت و کاهش مواجهه کلی را انجام دهند.
همچنین مهم است که به کاربران نهایی در مورد روشهای استفاده شده توسط این مهاجمان آموزش داده شود و آنها را تشویق کنید که هرگونه فعالیت مشکوکی را رصد کنند. سرانجام ، اطمینان حاصل کنید که تمام کنترل های امنتی به درستی نصب و اجرا شده اند و به روزترین وصله ها به روز هستند.
برای دریافت بروزترین اخبار امنیت سایبری عضویت در کانال تلگرامی ما رو فراموش نکنید!
Telegram.me/Alert_Security

