
در دنیای بههمپیوسته امروزی، جایی که فناوری دیجیتال در تمام جنبههای زندگی ما نفوذ میکند، اطمینان از امنیت سایبری قوی از اهمیت بالایی برخوردار است. چارچوبهای امنیت سایبری بهعنوان ابزاری ضروری برای ایجاد رویکردهای جامع و استاندارد برای حفاظت از اطلاعات حساس، کاهش خطرات و افزایش انعطافپذیری در برابر تهدیدات سایبری عمل میکنند. در این مقاله، مفهوم چارچوبهای امنیت سایبری را بررسی میکنیم، برخی از رایجترین آنها را موردبحث قرار میدهیم و خطرات امنیتی را بررسی میکنیم.
آشنایی با چارچوبهای امنیت سایبری:
چارچوبهای امنیت سایبری مجموعهای ساختاریافته از دستورالعملها، بهترین شیوهها و کنترلهایی هستند که برای کمک به سازمانها در مدیریت مؤثر ریسکهای امنیت سایبری طراحیشدهاند. این چارچوبها یک رویکرد سامانمند برای شناسایی، محافظت، پاسخ و بازیابی تهدیدات سایبری بالقوه ارائه میدهند. با پیادهسازی چارچوبهای امنیت سایبری، سازمانها میتوانند یک وضعیت امنیتی قوی و همسو با استانداردهای صنعت و الزامات نظارتی ایجاد کنند.
بررسی برخی از چارچوبهای امنیت سایبری برجسته:
چارچوب امنیت سایبری NIST (CSF):
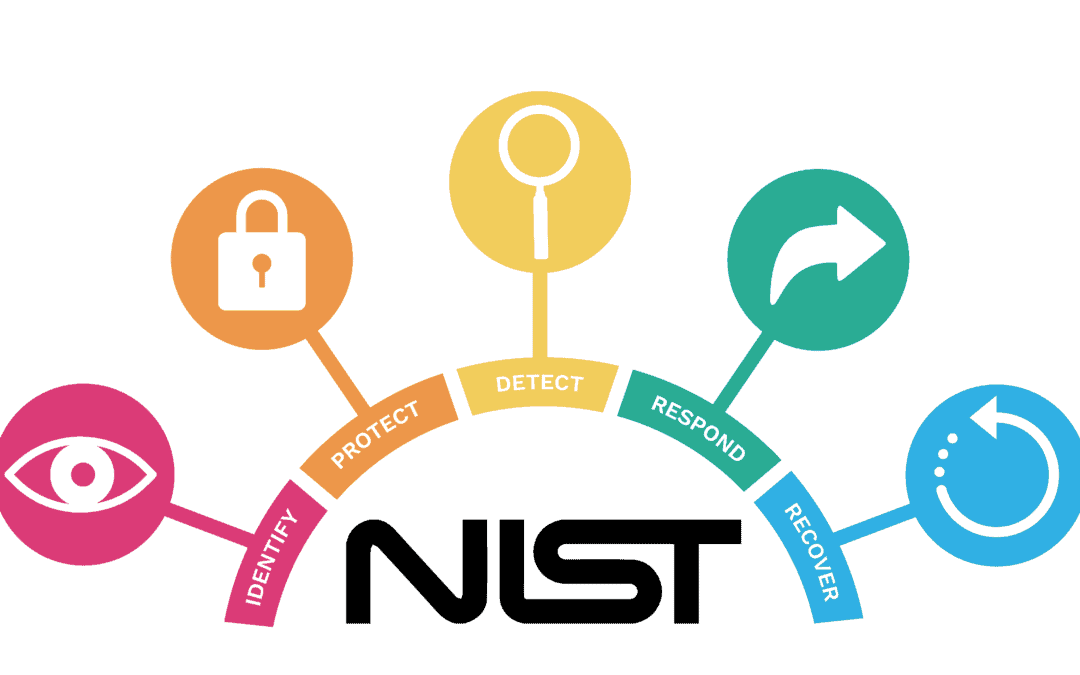
چارچوب امنیت سایبری CSF که توسط مؤسسه ملی استاندارد و فناوری (NIST) توسعهیافته است، یکی از رایجترین چارچوبهای پذیرفتهشده در سطح جهانی است. این یک رویکرد انعطافپذیر و مبتنی بر ریسک برای مدیریت ریسکهای امنیت سایبری با تمرکز بر پنج عملکرد اصلی ارائه میکند: شناسایی، محافظت، تشخیص، پاسخ و بازیابی. هدف CSF افزایش توانایی سازمان برای پیشگیری، تشخیص و پاسخ به تهدیدات سایبری، درعینحال ارتقای ارتباطات و همکاری بین ذینفعان مختلف است.
چارچوب امنیت سایبری ISO/IEC 27001:
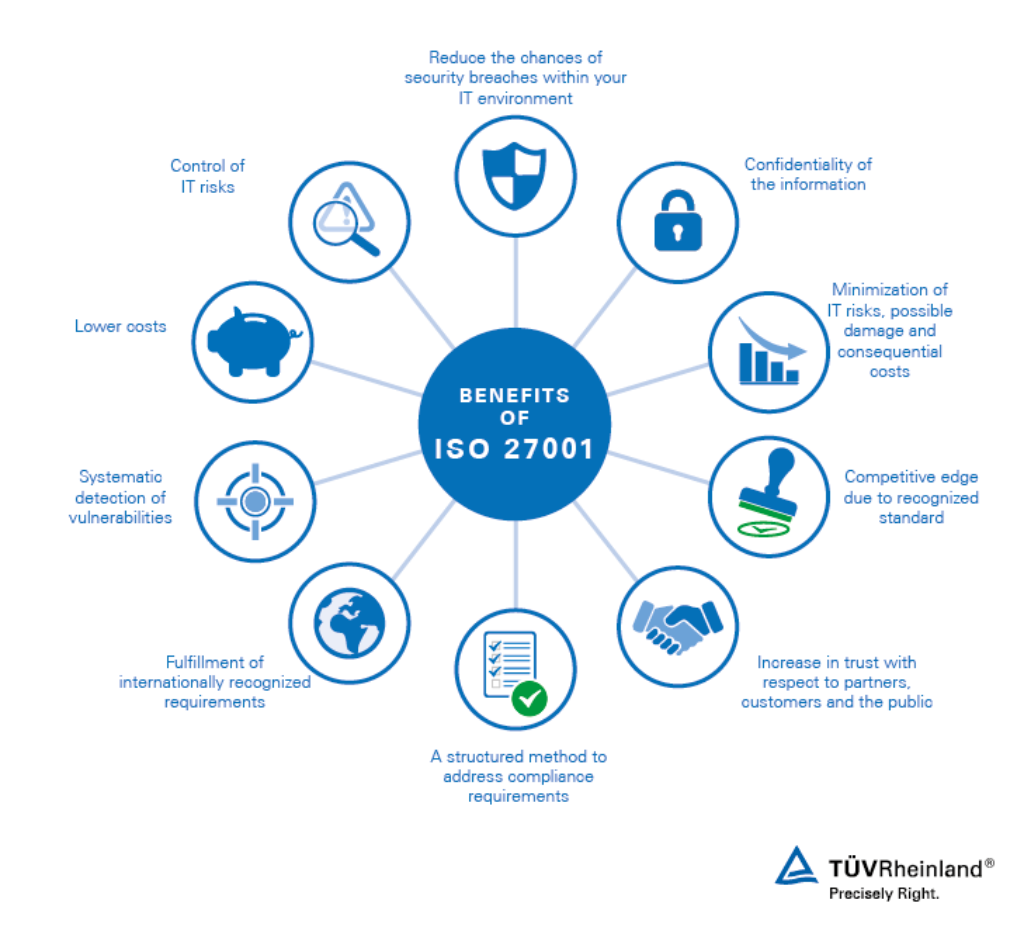
سازمان بینالمللی استاندارد (ISO) و کمیسیون بینالمللی الکتروتکنیکی (IEC) بهطور مشترک چارچوب ISO/IEC 27001 را توسعه دادند. این یک رویکرد سامانمند برای ایجاد، پیادهسازی، نگهداری و بهبود مستمر یک سیستم مدیریت امنیت اطلاعات (ISMS) ارائه میدهد. ISO/IEC 27001 بر ارزیابی ریسک، سیاستهای امنیت اطلاعات، امنیت کارکنان، امنیت فیزیکی و مدیریت حوادث و سایر جنبهها تمرکز دارد. این به سازمانها در حفاظت از داراییهای ارزشمند و اطلاعات حساس خود در برابر طیف گستردهای از خطرات سایبری کمک میکند.
چارچوب امنیت سایبری CIS Critical Security Controls (CSC):
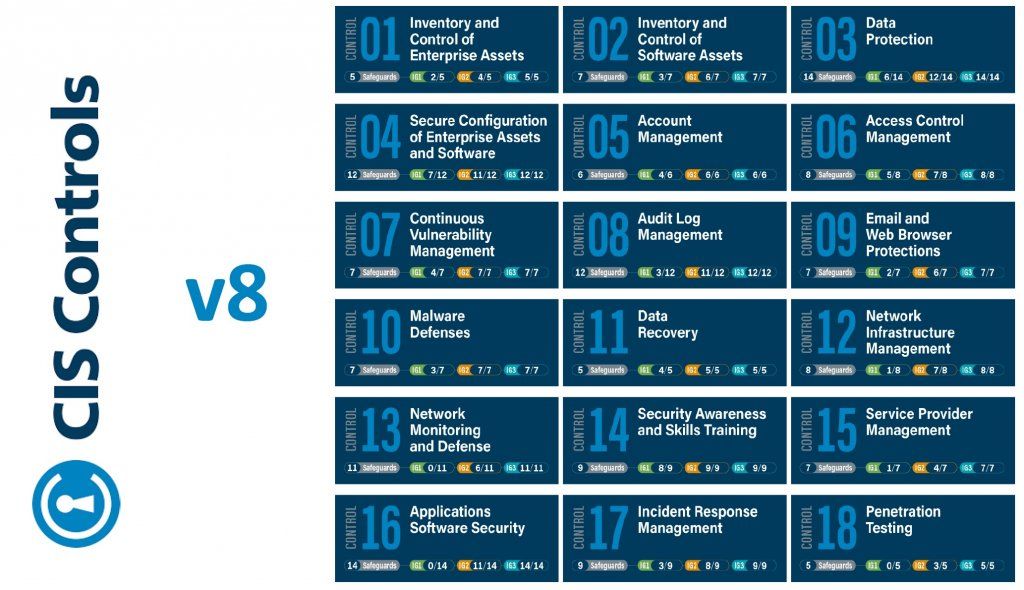
مرکز امنیت اینترنت (CIS) چارچوب CSC را برای ارائه مجموعهای از کنترلهای امنیتی اولویتبندی شده به سازمانها توسعه داد. این کنترلها برای مقابله با رایجترین و خطرناکترین تهدیدات سایبری در نظر گرفتهشده است. این چارچوب از 20 کنترل، مانند موجودی و کنترل داراییهای سختافزاری، مدیریت مستمر آسیبپذیری، پیکربندی ایمن برای سختافزار و نرمافزار و قابلیتهای بازیابی اطلاعات تشکیلشده است. چارچوب CSC به سازمانها در ایجاد یک خط پایه قوی برای دفاع از امنیت سایبری خود کمک میکند.
چارچوب امنیت سایبری COBIT (اهداف کنترل برای اطلاعات و فناوریهای مرتبط):
چارچوب امنیت سایبری COBIT یک چارچوب جامع است که توسط انجمن حسابرسی و کنترل سیستمهای اطلاعاتی (ISACA) و موسسه مدیریت فناوری اطلاعات (ITGI) توسعهیافته است. تمرکز آن بر همسویی شیوههای حاکمیت و مدیریت فناوری اطلاعات با اهداف و مقاصد کلی سازمان است. COBIT طیف وسیعی از فرآیندها، کنترلها و معیارها را برای اطمینان از حاکمیت مؤثر، مدیریت ریسک و انطباق در برمیگیرد. با اتخاذ COBIT، سازمانها میتوانند خطمشیها، رویهها و مسئولیتهای شفاف مرتبط با امنیت سایبری را ایجاد کنند و درنتیجه خطرات احتمالی را کاهش دهند.
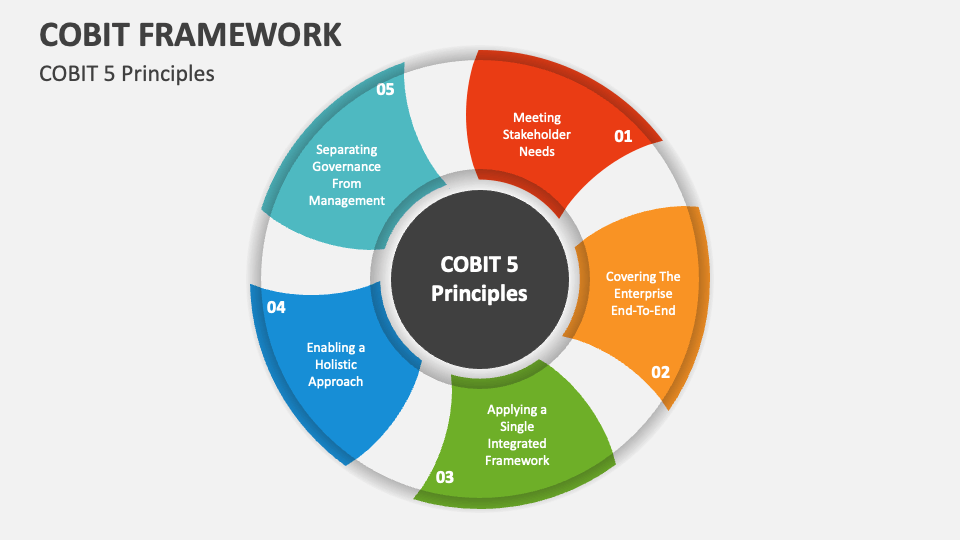
در ادامه به خطرات امنیتی رایج پرداختهشده:
چارچوبهای امنیت سایبری برای کاهش طیف گستردهای از خطرات امنیتی که سازمانها در چشمانداز دیجیتال با آن مواجه هستند طراحیشدهاند. درحالیکه ریسکهای خاص پرداختهشده ممکن است بسته به چارچوب متفاوت باشد، در اینجا برخی از خطرات رایج که توسط این چارچوبها موردتوجه قرار میگیرد عبارتاند از:
توجه به این نکته مهم است که اگرچه چارچوبهای امنیت سایبری راهنماییهای ارزشمندی را ارائه میدهند، اما راهحلی برای همه نیستند. سازمانها باید اجرای چارچوبهای خود را بر اساس نیازهای خاص، صنعت و ریسکپذیری خودتنظیم کنند تا بهطور مؤثر خطرات امنیتی را که با آن مواجه هستند کاهش دهند.
در عصر دیجیتال امروزی، سازمانها با تهدیدات سایبری مختلفی روبرو هستند که میتواند منجر به خسارات مالی قابلتوجه، آسیب به شهرت و مسئولیتهای قانونی شود. پیادهسازی چارچوب امنیت سایبری میتواند به سازمانها در شناسایی، اولویتبندی و کاهش خطرات امنیتی بالقوه کمک کند.
رایجترین چارچوبهای امنیت سایبری مورداستفاده توسط سازمانها عبارتاند از NIST Cybersecurity Framework، ISO/IEC 27001، PCI DSS و CIS Controls. هدف هر چارچوب کاهش خطرات امنیتی مختلف با ارائه دستورالعملها، بهترین شیوهها و استانداردهایی برای مدیریت ریسکهای امنیت سایبری است. با اتخاذ یک چارچوب امنیت سایبری، سازمانها میتوانند یک موقعیت امنیتی قوی ایجاد کنند و از داراییهای دیجیتال خود در برابر تهدیدات سایبری محافظت کنند.

