
موضوع اصلی مقاله: چگونگی استفاده از الگوهای استاندارد، ابزارهای ارزیابی ریسک و داشبوردهای مدیریتی برای تبدیل اطلاعات پراکنده ریسک به یک نظام یکپارچه تصمیمگیری، نظارت و کنترل در سازمان.
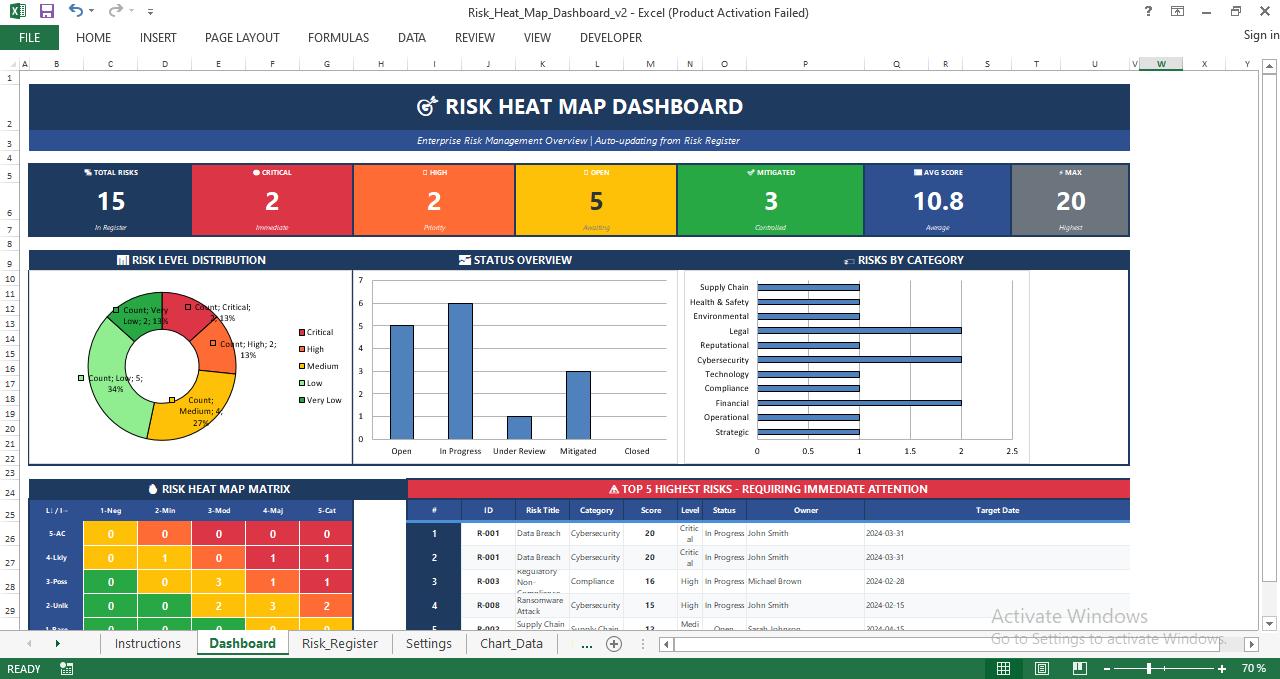
امروزه سازمانها با انواع مختلفی از ریسک مواجه هستند؛ از جمله اختلال در زنجیره تأمین، تهدیدات امنیت سایبری، مشکلات عملیاتی، تغییرات مقرراتی و عملکرد نامطلوب سرمایهگذاریهای راهبردی.
بسیاری از سازمانها برای مدیریت این ریسکها، از دفاتر ثبت ریسک (Risk Register)، مستندات کنترلی، گزارشهای ارزیابی و داشبوردهای مدیریتی استفاده میکنند؛ اما مشکل اساسی این است که اطلاعات معمولاً در فایلهای متعدد و سامانههای مجزا نگهداری میشوند.
در چنین شرایطی:
روش ارزیابی و امتیازدهی ریسک در واحدهای مختلف یکسان نیست.
مسئولیت مدیریت برخی ریسکها بهروشنی مشخص نشده است.
اقدامات اصلاحی در ابزارهای جداگانه ثبت و پیگیری میشوند.
اطلاعات داشبوردهای مدیریتی با صرف زمان زیاد و بهصورت دستی تجمیع میشوند.
مدیران ممکن است بهجای دریافت تصویری بهروز از ریسکهای سازمان، با اطلاعات ناقص و قدیمی تصمیمگیری کنند.
پیام محوری مقاله: ارزش واقعی مدیریت ریسک به تعداد ریسکهای ثبتشده در سازمان وابسته نیست؛ بلکه به میزان تأثیرگذاری اطلاعات ریسک بر تصمیمات مدیریتی، تخصیص منابع و افزایش تابآوری سازمان بستگی دارد.
به بیان دیگر، هدف صرفاً ثبت ریسک نیست؛ بلکه باید اطلاعات ریسک به اقدام مدیریتی منجر شود.
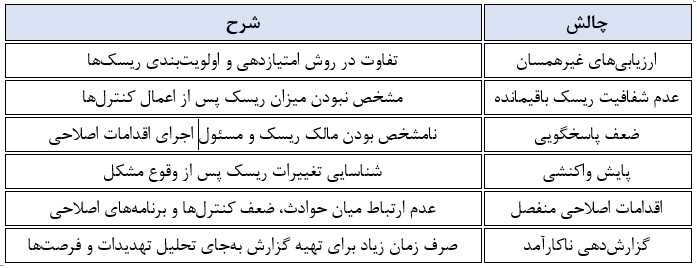
مقاله تأکید میکند که پراکندگی اطلاعات ریسک، فقط یک مشکل مستندسازی نیست؛ بلکه پیامدهای عملیاتی و مدیریتی مهمی دارد.
مهمترین چالشها عبارتاند از:
راهکار پیشنهادی مقاله، صرفاً ایجاد یک داشبورد جدید نیست؛ بلکه ایجاد یک رویکرد استاندارد مدیریت ریسک با اطلاعات معتبر، ابزارهای یکپارچه، مسئولیتهای مشخص و شاخصهای قابل اندازهگیری است.
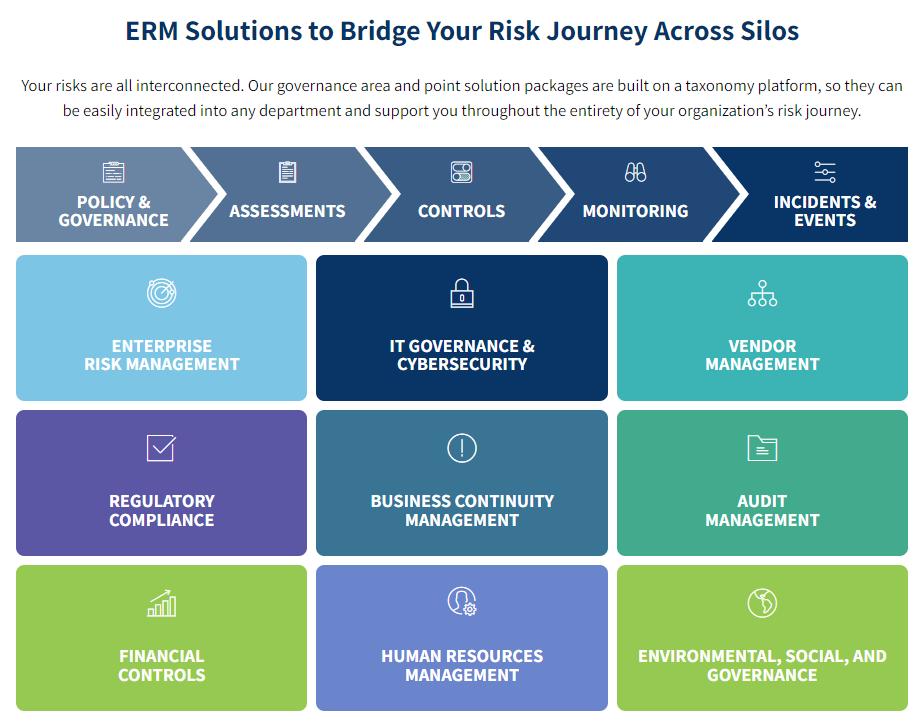
مقاله یک مجموعه ابزار کاربردی معرفی میکند که مدیریت ریسک را در هشت حوزه اصلی پوشش میدهد.
هدف این حوزه، شناسایی، ارزیابی و اولویتبندی ریسکهای سازمانی است.
ابزارهای پیشنهادی:
دفتر ثبت ریسکهای سازمانی (Enterprise Risk Register)
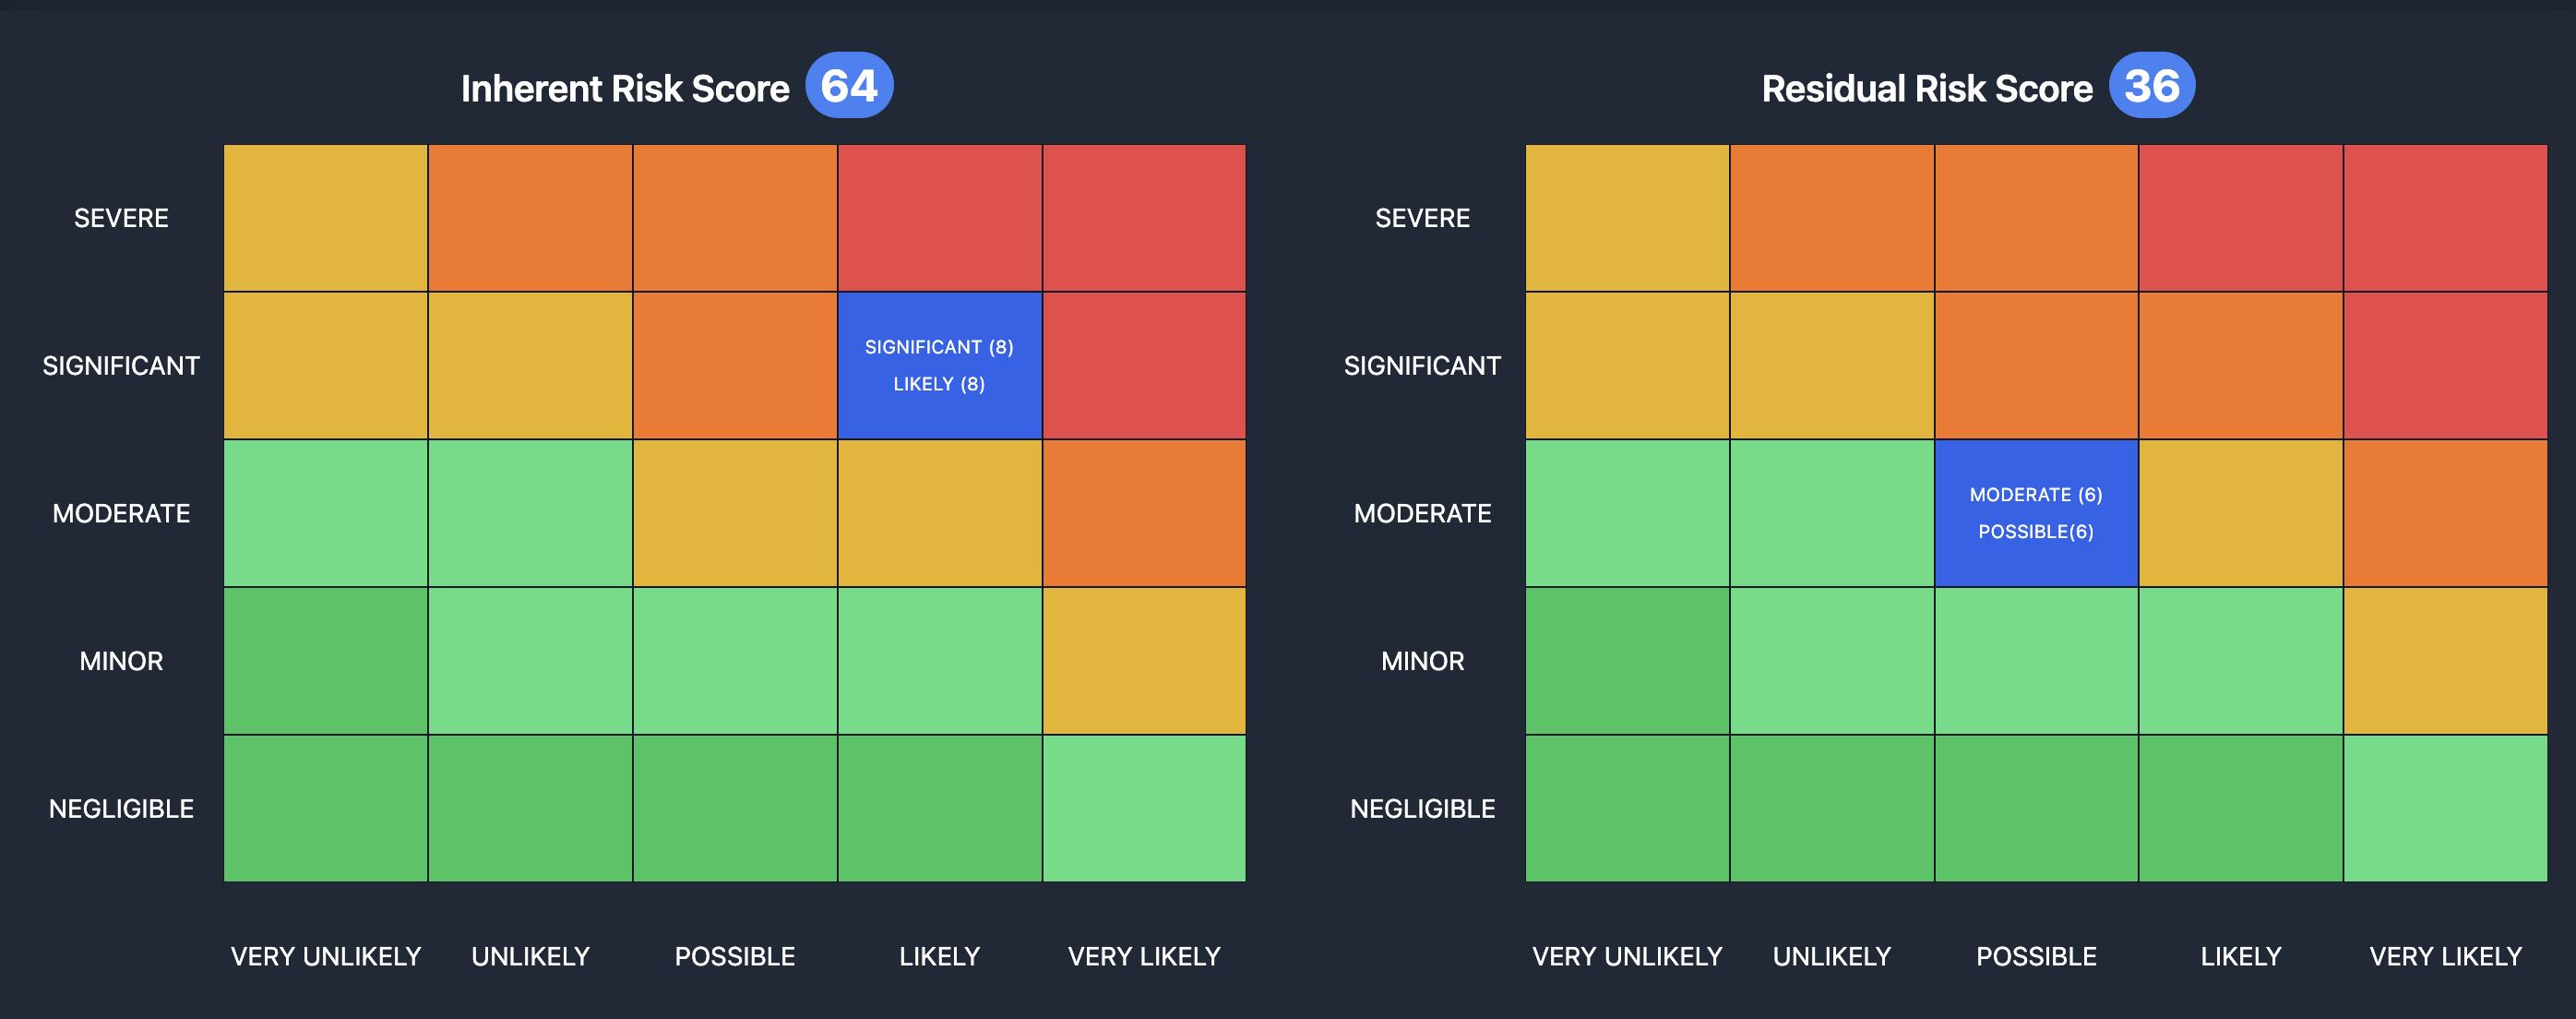
مدل مقایسه ریسک ذاتی و ریسک باقیمانده (Inherent vs. Residual Risk)
محاسبهگر ریسک باقیمانده (Residual Risk Calculator)
ماتریس حرارتی ریسک (Risk Heatmap)
فرم تحلیل سناریو (Scenario Analysis)
دفتر ثبت ریسکهای راهبردی (Strategic Risk Register)
در این رویکرد، هر ریسک باید دارای اطلاعاتی نظیر ماهیت ریسک، پیامدهای احتمالی، احتمال وقوع، مالک ریسک، کنترلهای موجود، اقدامات موردنیاز و وضعیت بازبینی باشد.
ارزش کسبوکاری: ارزیابی یکسانتر ریسکها، اولویتبندی شفافتر و شناخت بهتر میزان مواجهه سازمان با ریسک.
این حوزه بر شناسایی و ارزیابی تهدیداتی تمرکز دارد که میتوانند امنیت اطلاعات، استمرار عملیات، عملکرد مالی و اعتبار سازمان را تحت تأثیر قرار دهند.
ابزارهای پیشنهادی:
دفتر ثبت اهمیت و حساسیت داراییها (Asset Criticality Register)
الگوی ارزیابی شکاف کنترلها (Control Gap Assessment)
دفتر ثبت ریسک سایبری (Cyber Risk Register)
فرم امتیازدهی ریسک اشخاص ثالث (Third-Party Risk Scoring)
دفتر پایش تهدیدات (Threat Landscape Monitoring)
ماتریس اولویتبندی آسیبپذیریها (Vulnerability Prioritization Matrix)
ارزش کسبوکاری: شناخت داراییهای حیاتی، اولویتبندی اقدامات اصلاحی و تقویت نظارت بر ریسکهای عملیاتی و امنیتی.
صرف شناسایی ریسک کافی نیست. سازمان باید مشخص کند که برای کنترل هر ریسک چه اقداماتی انجام داده و آیا این کنترلها از نظر طراحی و اجرا اثربخش هستند یا خیر.
ابزارهای پیشنهادی:
فهرست کنترلهای سازمانی (Control Inventory)
ماتریس ارتباط کنترلها با مقررات (Control-to-Regulation Mapping)
کتابخانه کنترلهای سازمانی (Enterprise Control Library)
ماتریس ارتباط ریسک و کنترل (Risk-to-Control Mapping)
کنترلها در این چارچوب شامل سه گروه هستند:
1. کنترلهای پیشگیرانه (Preventive): جلوگیری از وقوع ریسک.
2. کنترلهای کشفکننده (Detective): شناسایی وقوع یا نشانههای ریسک.
3. کنترلهای اصلاحی (Corrective): کاهش آثار و اصلاح پیامدهای ریسک.
ارزش کسبوکاری: شفافیت در پوشش کنترلی، شناسایی خلأهای کنترلی و نظارت ساختاریافته بر اقدامات مدیریت ریسک.
ارزیابی ریسک یک فعالیت مقطعی نیست. شرایط کسبوکار، تهدیدات، اثربخشی کنترلها و وابستگیهای عملیاتی دائماً تغییر میکنند.
ابزارهای پیشنهادی:
داشبورد ریسک سازمانی (Enterprise Risk Dashboard)
پنل پایش شاخصهای کلیدی عملکرد و ریسک (KPI/KRI)
پنل خلاصه میزان مواجهه با ریسک (Risk Exposure Summary)
داشبورد گزارشدهی ریسک
فرم تحلیل روند ریسک (Risk Trend Analysis)
ارزش کسبوکاری: گزارشدهی منظم، شناسایی روند تغییر ریسکها و ارتقای نظارت مدیران ارشد.
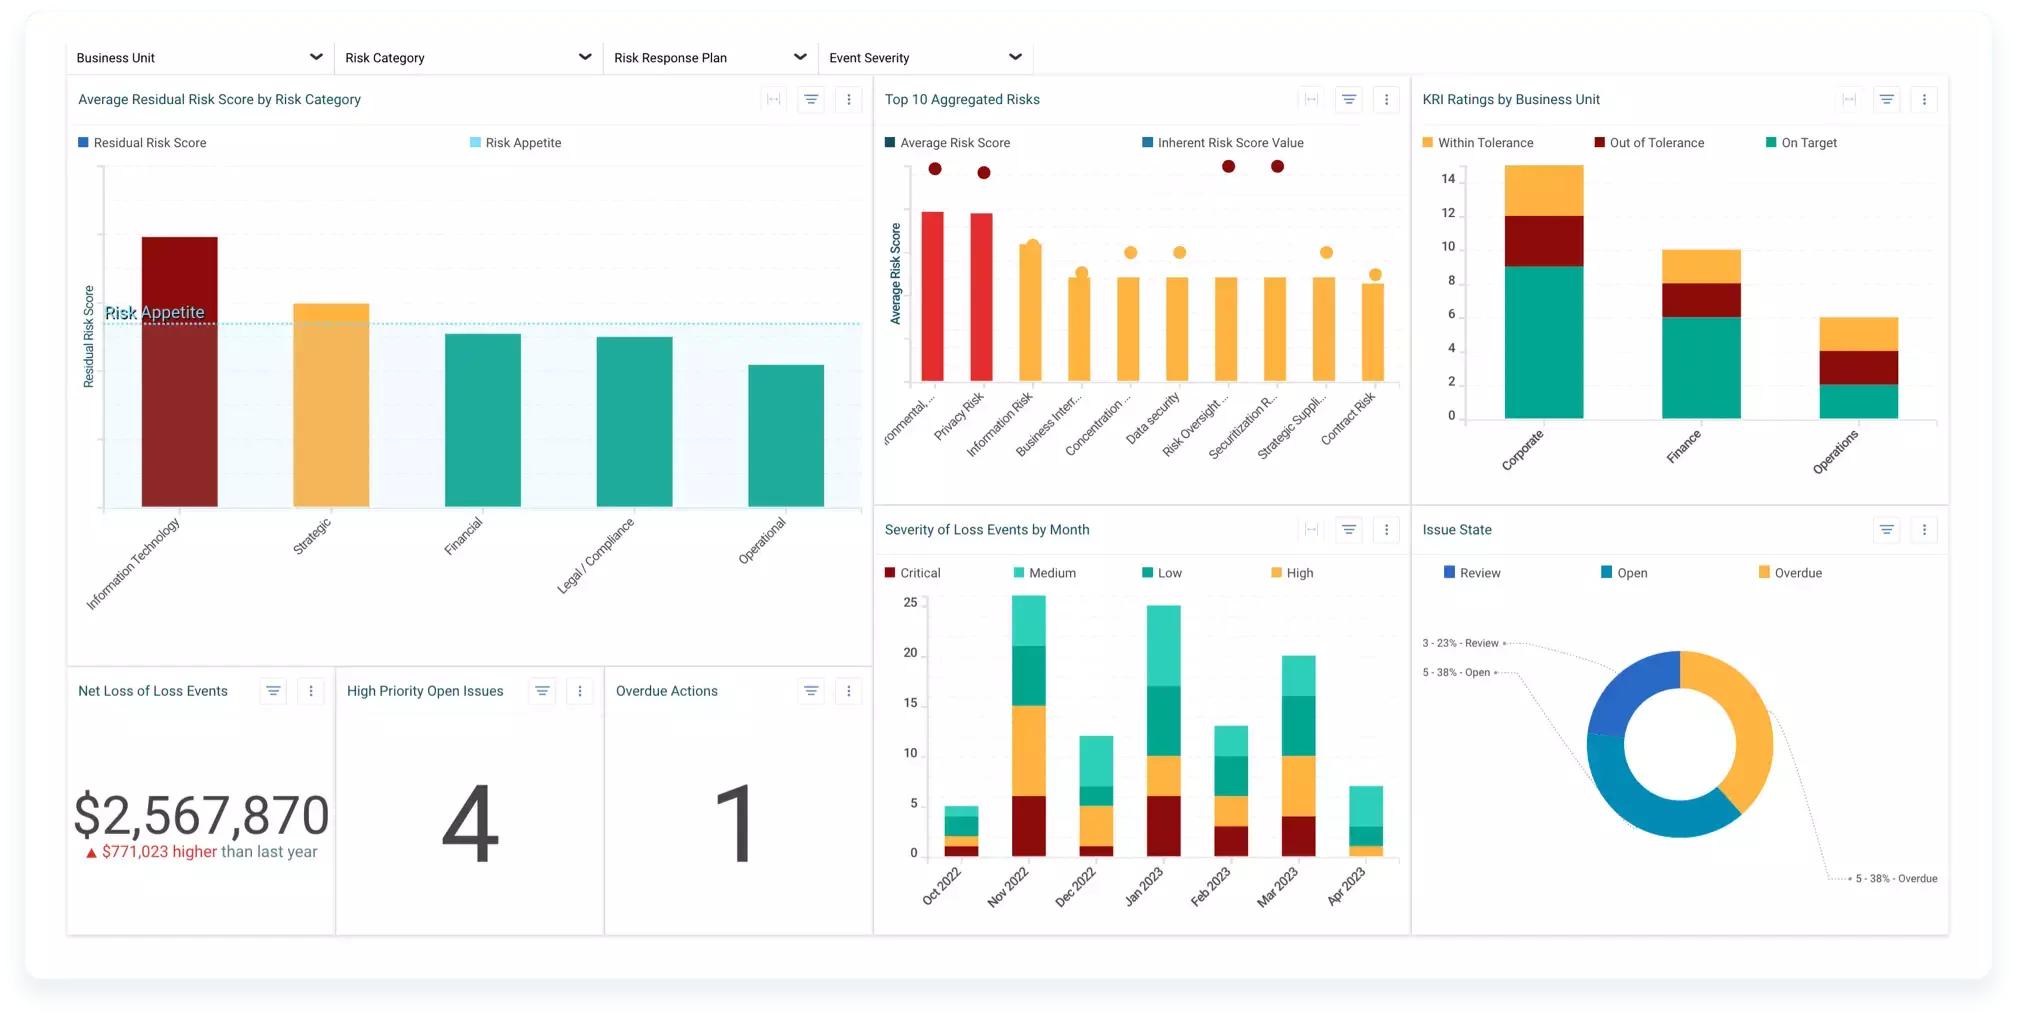
یک داشبورد اثربخش باید به پرسشهای مهم مدیریتی پاسخ دهد:
کدام ریسکها از حدود تحمل مصوب سازمان فراتر رفتهاند؟
کدام شاخصهای ریسک به آستانه هشدار نزدیک شدهاند؟
میزان ریسک باقیمانده در کدام حوزهها در حال افزایش است؟
کدام اقدامات اصلاحی نیازمند ارجاع به سطوح بالاتر مدیریتی هستند؟
حتی سازمانهایی که نظام مدیریت ریسک مناسبی دارند، ممکن است با حوادث، شکست کنترلها و رویدادهای پیشبینینشده مواجه شوند.
ابزارهای پیشنهادی:
دفتر ثبت اقدامات اصلاحی و پیشگیرانه (CAPA Log)
دفتر ثبت مسائل سازمانی (Enterprise Issue Log)
ماتریس طبقهبندی حوادث (Incident Classification Matrix)
ماتریس تعیین شدت مسائل (Issue Severity Matrix)
این ابزارها به سازمان کمک میکنند حوادث را طبقهبندی، بررسی و مستندسازی کند، مسئول رسیدگی را مشخص سازد و روند اجرای اقدامات اصلاحی را پیگیری کند.
ارزش کسبوکاری: افزایش پاسخگویی، بهبود مدیریت اقدامات اصلاحی و تبدیل تجربه حوادث به فرصتی برای یادگیری سازمانی.
سازمانها به تأمینکنندگان، پیمانکاران، شرکتهای فناوری، ارائهدهندگان خدمات برونسپاری و شرکای تجاری وابستگی فزایندهای دارند.
این وابستگیها میتوانند ریسکهای عملیاتی، مالی، امنیت سایبری، انطباق با مقررات و تمرکز تأمینکنندگان را ایجاد کنند.
ابزارهای پیشنهادی:
تحلیلگر ریسک تمرکز (Concentration Risk Analyzer)
ماتریس امتیازدهی ریسک تأمینکنندگان
دفتر ثبت ریسک اشخاص ثالث
الگوی ارزیابی ریسک فروشندگان و تأمینکنندگان
ارزش کسبوکاری: شفافیت بیشتر در ریسک تأمینکنندگان، ارزیابی استاندارد شرکای تجاری و شناخت وابستگیهای بیرونی سازمان.
مدیریت ریسک بدون برنامهریزی برای مقابله با اختلال در خدمات حیاتی سازمان کامل نیست.
مستندات بازیابی پس از بحران باید مسئولیتها، ترتیبات بازیابی، رویههای ارتباطی و مراحل بازگردانی خدمات را مشخص کنند.
ابزارهای پیشنهادی:
سند رویکرد بازیابی پس از بحران
دفتر ثبت داراییهای مرتبط با بازیابی
گزارش خاتمه عملیات بازیابی
برنامه ارتباطات در شرایط بحران
الگوی برنامه بازیابی پس از بحران (Disaster Recovery Plan)
ارزش کسبوکاری: افزایش آمادگی برای بازیابی، شفافیت مسئولیتها و هماهنگی بهتر هنگام بروز اختلال.
نکته مهم مقاله این است که صرف تدوین برنامه بازیابی کافی نیست؛ این برنامه باید بهصورت دورهای آزمایش و اعتبارسنجی شود.
سازمانها معمولاً عملکرد عملیاتی خود را اندازهگیری میکنند؛ اما عملکرد خود نظام مدیریت ریسک را کمتر مورد سنجش قرار میدهند.
پرسشهای مهم این حوزه عبارتاند از:
ریسکهای بحرانی با چه سرعتی شناسایی میشوند؟
اقدامات اصلاحی در موعد مقرر تکمیل میشوند؟
شاخصهای ریسک بهطور منظم پایش میشوند؟
میزان ریسک باقیمانده چه روندی دارد؟
ابزارهای پیشنهادی:
الگوی کارت امتیازی متوازن (Balanced Scorecard)
ماتریس ارتباط KPI و KRI
دفتر تعریف شاخصهای کلیدی ریسک (KRI Definition Register)
دفتر ثبت شاخصهای کلیدی ریسک (KRI Register)
ارزش کسبوکاری: سنجش اثربخشی نظام مدیریت ریسک، شفافیت در گزارشدهی و تقویت انضباط در ارجاع و پیگیری ریسکها.
۴. نمونه کاربردی: مدیریت ریسک وابستگی به یک تأمینکننده فناوری
مقاله برای توضیح نحوه عملکرد این چارچوب، مثال یک سازمان را مطرح میکند که وابستگی زیادی به یک ارائهدهنده خدمات فناوری دارد.
در ابتدا این وابستگی قابلکنترل به نظر میرسد؛ اما با بروز اختلال در خدمات تأمینکننده مشخص میشود که چندین فرایند حیاتی سازمان به همان ارائهدهنده وابسته هستند.
مراحل مدیریت این ریسک به شرح زیر است:
1. شناسایی ریسک : ثبت وابستگی، علل ایجاد آن، پیامدهای احتمالی و تعیین مالک ریسک در دفتر ثبت ریسک سازمانی.
2. ارزیابی میزان مواجهه با ریسک : بررسی ریسک ذاتی و ریسک باقیمانده پس از در نظر گرفتن کنترلهای موجود.
3. ارزیابی وابستگی به اشخاص ثالث : تحلیل میزان وابستگی به تأمینکننده، تمرکز ریسک و امکان استفاده از جایگزینها.
4. بررسی اثربخشی کنترلها : شناسایی کنترلهای مرتبط، ترتیبات بازیابی و شکافهای موجود.
5. برنامهریزی برای پاسخ به ریسک : تعیین اقدامات اصلاحی، مسئول اجرا، زمانبندی و الزامات بازبینی.
6. پایش مستمر شرایط : استفاده از شاخصهای کلیدی ریسک و داشبوردها برای بررسی تغییرات میزان مواجهه و وضعیت اقدامات اصلاحی.
7. تقویت آمادگی بازیابی : تدوین مستندات بازیابی و تعیین اقدامات و مسئولیتها برای مواجهه با اختلال مجدد تأمینکننده.
نتیجه این فرایند، تبدیل اطلاعات پراکنده به یک تصویر منسجم از ریسک، کنترلها، اقدامات اصلاحی و مسئولیتهای سازمانی است.
مقاله به معرفی مجموعهای از ابزارهای آماده متعلق به شرکت Excellog.Biz میپردازد که شامل ۳۸ الگو و داشبورد در هشت حوزه فوق است.
مزایای اصلی این ابزارها عبارتاند از:
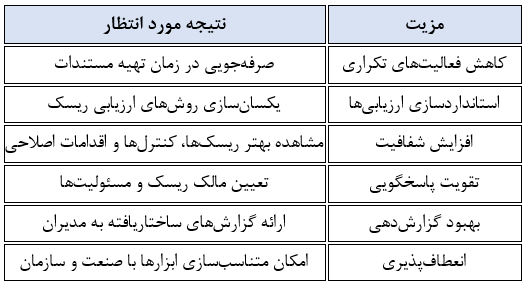
نویسنده تأکید میکند که این الگوها جایگزین سامانههای جامع مدیریت ریسک سازمانی، آزمون اثربخشی کنترلها، قضاوت تخصصی یا الزامات قانونی و مقرراتی نیستند؛ بلکه ابزارهایی برای تسهیل و استانداردسازی فعالیتهای مدیریت ریسک هستند.
مخاطبان اصلی این مجموعه عبارتاند از:
مدیران مدیریت ریسک سازمانی (Enterprise Risk Managers)
تحلیلگران ریسک (Risk Analysts)
متخصصان حاکمیت، ریسک و انطباق (GRC)
متخصصان ریسک امنیت سایبری
مدیران ریسک اشخاص ثالث
حسابرسان داخلی
مدیران تداوم کسبوکار و بازیابی پس از بحران
مدیران پروژه و عملیات
نویسنده پیشنهاد میکند سازمانها برای بهبود مدیریت ریسک، تحول را بهصورت مرحلهای آغاز کنند:
1. استانداردسازی دفتر ثبت ریسک: تعریف فیلدهای یکسان، طبقهبندی ریسکها، مالک ریسک، مقیاسهای ارزیابی و دورههای بازبینی.
2. تعریف اشتهای ریسک و حدود تحمل: تعیین سطوح قابلقبول ریسک و مشخص کردن شرایط نیازمند اقدام اصلاحی یا ارجاع مدیریتی.
3. اتصال ریسکها به کنترلها: مستندسازی کنترلهای موجود، ارزیابی اثربخشی آنها و شناسایی ریسک باقیمانده.
4. تعریف شاخصهای معنادار: انتخاب شاخصهای کلیدی عملکرد و ریسک متناسب با تصمیمات مدیریتی.
5. استقرار داشبورد و بازبینی منظم: پایش روند ریسکها، اقدامات معوق، وضعیت کنترلها و تغییرات میزان مواجهه با ریسک.
این اقدامات باید با ساختار حاکمیتی سازمان و استانداردها و چارچوبهای معتبر نظیر ISO 31000:2018 و COSO Enterprise Risk Management همراستا باشند.
مهمترین پیام این مقاله آن است که مدیریت ریسک نباید به ثبت اطلاعات، تهیه گزارشهای دورهای و تکمیل فرمهای ارزیابی محدود شود.
یک نظام اثربخش مدیریت ریسک باید بتواند اطلاعات را از منابع مختلف دریافت کند، ریسکها را با روشهای استاندارد ارزیابی کند، اثربخشی کنترلها را بسنجد، روند تغییر ریسکها را پایش کند و در نهایت اطلاعات لازم را برای تصمیمگیری بهموقع در اختیار مدیران قرار دهد.
از منظر تحول دیجیتال، گام بعدی حرکت از داشبوردهای گزارشمحور به سمت مدیریت ریسک هوشمند، پیشبینیکننده و مبتنی بر داده است.
منبع : Risk Simplified
#اینشورتک_ایران
@Insurtech_Iran
آدرس کانال در پیام رسان بله
ادرس کانال در تلگرام

