
سلام دوستان، حمیدرضا اسفندیاری هستم؛ کارشناس شبکه و امنیت شبکه.
یکی از پرکاربردترین سرویسها در سازمانها، Active Directory ویندوز است. آشنایی با نحوه احراز هویت در اکتیودایرکتوری به ما کمک میکند شبکه را بهتر درک کنیم، عیبیابی سادهتر انجام دهیم و امنیت سازمان را ارتقا بدهیم.
در این مقاله میخواهیم درباره Kerberos، سیستم احراز هویت پیشفرض در Active Directory صحبت کنیم.
Kerberos یک پروتکل احراز هویت (Authentication Protocol) است که اولین بار در دهه ۱۹۸۰ توسط MIT توسعه داده شد. ایده اصلی آن این بود که کاربران و سرویسها بتوانند هویت یکدیگر را در شبکه تأیید کنند، بدون اینکه نیاز باشد رمز عبورشان مستقیماً در بستر شبکه ارسال شود.
مایکروسافت از ویندوز 2000 به بعد، Kerberos را به عنوان پروتکل پیشفرض احراز هویت در Active Directory معرفی کرد. یعنی وقتی کاربری در دامین ویندوز لاگین میکند، تقریباً همیشه پشت صحنه Kerberos در حال کار است.
قبل از Kerberos، پروتکلهای سادهای مثل NTLM یا حتی ارسال مستقیم رمز عبور (Plaintext Password) استفاده میشد. این روشها آسیبپذیر بودند، چون مهاجم میتوانست با ابزارهای شنود شبکه (Sniffer) رمز عبور را بدزدد. Kerberos این مشکل را با استفاده از رمزنگاری متقارن و بلیطهای دیجیتال حل کرد.
مزایا:
امنیت بالاتر نسبت به NTLM
پشتیبانی از Single Sign-On (SSO)
سرعت بیشتر در احراز هویت
جلوگیری از Replay Attack (استفاده مجدد از ترافیک شنود شده)
۱.۳. احراز هویت vs مجوزدهی
خیلیها این دو اصطلاح را قاطی میکنند:
احراز هویت (Authentication): شما چه کسی هستید؟ (مثلاً وارد کردن یوزرنیم/پسورد)
مجوزدهی (Authorization): به چه چیزی اجازه دسترسی دارید؟ (مثلاً آیا میتوانید به فایل سرور یا پرینتر وصل شوید؟)
Kerberos روی بخش احراز هویت تمرکز دارد و بعد از آن، سیستمهای دیگر (مثل Active Directory) تصمیم میگیرند کاربر چه دسترسیهایی دارد.
۱.۴. مفهوم Realm و Domain
در Kerberos، تمام موجودیتها داخل یک محدوده به نام Realm تعریف میشوند.
در دنیای ویندوز، Realm معادل همان Domain است.
مثلاً اگر دامین شما corp.local باشد، Realm هم همان CORP.LOCAL در نظر گرفته میشود.
۱.۵. Single Sign-On (SSO)
یکی از مهمترین ویژگیهای Kerberos این است که کاربر یک بار وارد سیستم میشود (با وارد کردن رمز عبور)، اما بعد از آن برای دسترسی به سرویسهای مختلف (فایل سرور، پرینتر، SQL Server) نیاز ندارد دوباره رمز عبور بدهد. همه چیز با بلیطها (Tickets) انجام میشود. این تجربه همان چیزی است که به آن SSO میگویند.
۱.۶. مقایسه کوتاه با NTLM
NTLM: قدیمی، ضعیف در برابر حملات Pass-the-Hash، فاقد پشتیبانی کامل از SSO.
Kerberos: مدرنتر، سریعتر، امنتر، پشتیبانی کامل از SSO و رمزنگاری قویتر.
مایکروسافت هنوز هم NTLM را برای سازگاری نگه داشته، اما همیشه توصیه میکند که Kerberos به عنوان روش اصلی احراز هویت استفاده شود.
Kerberos مثل یک سیستم حملونقل عمومی با بلیط عمل میکند. هیچکس بدون بلیط وارد مترو یا اتوبوس نمیشود، در Kerberos هم هیچ کاربر یا سرویسی بدون بلیط (Ticket) به منابع دسترسی ندارد.
۲.۱. اجزای اصلی Kerberos
۱. کلاینت:
کاربری یا برنامهای که قصد دسترسی به یک سرویس را دارد. مثلاً کاربری به نام Ali که میخواهد وارد فایل سرور شود.
۲. سرویس:
منبعی که کاربر میخواهد به آن دسترسی داشته باشد. مثل فایل سرور، پرینتر، SQL Server یا وباپلیکیشن داخلی.
۳. KDC (Key Distribution Center):
مرکز توزیع کلید، قلب Kerberos است. در دنیای ویندوز، KDC همان Domain Controller است.
KDC دو بخش دارد:
Authentication Service (AS): مسئول اولین مرحله ورود کاربر و صدور بلیط TGT.
Ticket Granting Service (TGS): مسئول صدور بلیطهای دسترسی به سرویسها.
4. Ticket
یک بسته رمزنگاریشده که شامل هویت کاربر، زمان اعتبار و کلید جلسه (Session Key) است. این بلیط فقط توسط KDC و سرویس مقصد قابل خواندن است.
5 . Session Key
یک کلید موقت برای رمزنگاری ارتباط بین کاربر و سرویس. بعد از اتمام مدت اعتبار بلیط، این کلید هم بیاعتبار میشود.
6 . Realm
محیط مدیریتی Kerberos که کاربران و سرویسها داخل آن تعریف میشوند. در ویندوز همان Domain است.
۲.۲. انواع بلیطها
1 . Ticket Granting Ticket (TGT)
بلیط اولیهای است که کاربر هنگام لاگین از AS دریافت میکند. این بلیط مثل پاسپورت عمل میکند و نشان میدهد کاربر در سیستم احراز هویت شده.
3. Service Ticket
وقتی کاربر میخواهد به یک سرویس خاص وصل شود، TGT خودش را به TGS ارائه میدهد.
TGS یک Service Ticket برای همان سرویس صادر میکند. این بلیط فقط برای همان سرویس معتبر است.
۲.۴. چرخه عمر یک بلیط
هر بلیط TGT یا Service Ticket عمر مشخصی دارد (مثلاً ۱۰ ساعت).
بعد از پایان اعتبار، کاربر باید بلیط جدید بگیرد.
این کار باعث میشود اگر مهاجم بلیطی را بدزدد، نتواند برای مدت طولانی از آن استفاده کند.
۲.۵. تشبیه ساده برای درک بهتر
تصور کن وارد یک فرودگاه میشوی:
در ورودی پاسپورتت (TGT) بررسی میشود.
اگر بخواهی وارد سالن پرواز بشوی، کارت پرواز (Service Ticket) لازم داری.
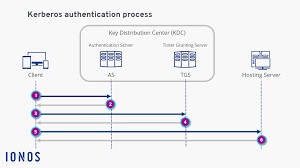
فرآیند Kerberos معمولاً در سه فاز انجام میشه:
۱. گرفتن TGT از AS
۲. گرفتن Service Ticket از TGS
۳. استفاده از Service Ticket برای دسترسی به سرویس مقصد
۳.۱. ورود اولیه کاربر (AS-REQ / AS-REP)
۱. کاربر در کلاینت، یوزرنیم و پسوردش رو وارد میکنه.
۲. کلاینت یک درخواست به Authentication Service (AS) در KDC میفرسته، به این درخواست میگن AS-REQ.
۳. اگر رمز درست باشه، AS یک پاسخ برمیگردونه که شامل یک TGT (Ticket Granting Ticket) و یک Session Key است. این پاسخ به اسم AS-REP شناخته میشه.
۴. TGT رمزنگاریشده و فقط توسط KDC قابل خوندنه، بنابراین کاربر نمیتونه محتوای داخلی اون رو تغییر بده.
مثال عملی:
اگر روی ویندوز دستور klist tickets بزنی، بعد از لاگین موفق، میبینی که یک TGT برای کاربر صادر شده.
۳.۲. درخواست دسترسی به سرویس (TGS-REQ / TGS-REP)
۱. حالا کاربر میخواد به یک سرویس خاص (مثلاً فایل سرور) وصل بشه.
۲. کلاینت، TGT خودش رو به Ticket Granting Service (TGS) ارائه میده و درخواست یک بلیط سرویس میکنه (TGS-REQ).
۳. TGS بررسی میکنه آیا کاربر مجوز دسترسی به اون سرویس رو داره یا نه. اگر بله، یک Service Ticket برای اون سرویس صادر میکنه و به کاربر برمیگردونه (TGS-REP).
۳.۳. دسترسی به سرویس (AP-REQ / AP-REP)
۱. کاربر حالا Service Ticket رو به سرویس مقصد (مثلاً فایل سرور) ارائه میده. به این درخواست میگن AP-REQ.
۲. سرویس بلیط رو با کلید مخصوص خودش بررسی میکنه. اگر معتبر باشه، دسترسی به کاربر داده میشه. در بعضی موارد سرویس یک پاسخ (AP-REP) هم برمیگردونه تا دوطرف مطمئن بشن که کلید جلسه یکیه.
۳.۵. سناریوی واقعی در اکتیو دایرکتوری
کاربر Ali پشت یک کلاینت ویندوز ۱۰ وارد دامین corp.local میشه.
KDC روی Domain Controller درخواست AS-REQ رو میگیره و به کاربر یک TGT میده.
وقتی Ali روی فایل سرور \\fileserver1\share کلیک میکنه، سیستم عامل بهطور خودکار
درخواست TGS-REQ میفرسته و Service Ticket فایل سرور رو دریافت میکنه.
فایل سرور بلیط رو بررسی میکنه و اگر درست باشه، دسترسی به فولدر داده میشه.
اگر در این حالت از Wireshark با فیلتر kerberos استفاده کنیم، میتونیم بستههای AS-REQ، TGS-REQ و AP-REQ رو در شبکه ببینیم.
۳.۶. نکته امنیتی مهم
رمز عبور کاربر هیچوقت مستقیماً در شبکه ارسال نمیشه.
همه چیز بر اساس بلیطهای رمزنگاریشده و کلیدهای موقت (Session Key) انجام میشه.
حتی اگر کسی بستهها رو شنود کنه، نمیتونه به راحتی از اونها استفاده کنه، چون اعتبار بلیطها محدود و رمزنگاریشده است.
مایکروسافت از ویندوز 2000 به بعد Kerberos رو بهطور پیشفرض در Active Directory Domain Services (AD DS) پیادهسازی کرده. یعنی هر وقت شما وارد دامین میشید یا به یک سرویس شبکه وصل میشید، پشتصحنه Kerberos داره کار میکنه.
۴.۱. ابزارها و دستورات کلیدی
۱. klist
این ابزار برای مشاهده و مدیریت بلیطهای Kerberos در کلاینت استفاده میشه.
نمایش بلیطها:
klist tickets
پاک کردن همه بلیطها:
klist purge
مثال: وقتی کاربر لاگین میکنه و klist tickets رو میزنه، باید یک TGT و احتمالا چند Service Ticket ببینه.
۲. setspn
ابزار مدیریت Service Principal Name (SPN) است. هر سرویس Kerberos باید یک SPN داشته باشه تا KDC بتونه اون رو شناسایی کنه.
نمایش SPNهای یک حساب سرویس:
setspn -L SQLService
اضافه کردن یک SPN جدید:
setspn -A MSSQLSvc/sqlserver.corp.local:1433 SQLService
۳. Event Viewer
وقتی Kerberos عمل میکنه یا شکست میخوره، لاگهای مربوط به اون توی Event Viewer ذخیره میشن. این لاگها خیلی برای عیبیابی مهمن.
Event ID 4768 → درخواست TGT
Event ID 4769 → درخواست Service Ticket
Event ID 4771 → شکست در احراز هویت Kerberos
۴. Wireshark
یکی از بهترین ابزارها برای دیدن بستههای Kerberos در شبکه است. با فیلتر kerberos میتونی تبادلهای AS-REQ، TGS-REQ و AP-REQ رو به صورت زنده ببینی.
مثال:
وقتی کاربر وارد دامین میشه، اولین پکت Kerberos که میبینی یک AS-REQ هست که از کلاینت به Domain Controller ارسال شده.
۵. PowerShell
PowerShell هم دستوراتی برای مدیریت Kerberos و Active Directory داره.
نمایش SPNهای یک کاربر:
Get-ADUser -Identity user1 -Properties ServicePrincipalName
نمایش تنظیمات Kerberos در دامنه:
Get-ADDomain | fl kerberos
۴.۲. سناریوی عملی: بررسی بلیطها در لاگین
۱. کاربر Ali وارد سیستم عضو دامین میشه.
۲. پشتصحنه یک AS-REQ ارسال و یک TGT صادر میشه.
۳. دستور klist tickets نشون میده که TGT برای krbtgt/corp.local صادر شده.
۴. وقتی Ali به فایل سرور میره، یک TGS-REQ ارسال میشه و بلیط جدید برای cifs/fileserver.corp.local صادر میشه.
۵. Event Viewer روی Domain Controller، Event ID 4769 رو لاگ میکنه (یعنی صدور Service Ticket).
۶. با Wireshark میتونیم این پکتها رو ببینیم.
۴.۳. مشکلات رایج در پیادهسازی Kerberos
اشتباه بودن SPN: اگر SPN درست ست نشده باشه، کاربرها با خطای Kerberos Error (KRB_AP_ERR_MODIFIED) مواجه میشن.
اختلاف ساعت (Time Skew): Kerberos به همگامسازی ساعت حساسه. اگر ساعت کلاینت و سرور بیش از ۵ دقیقه اختلاف داشته باشه، احراز هویت شکست میخوره. (برای همین باید از NTP استفاده کرد).
بلیطهای قدیمی: بعضی وقتها باید بلیطها رو با klist purge پاک کرد تا دوباره صادر بشن.
۴.۴. نکته مهم برای متخصصها
ابزارهایی مثل Mimikatz یا Rubeus هم میتونن بلیطهای Kerberos رو لیست، استخراج یا تزریق کنن (در تست نفوذ یا حملات). بنابراین در فاز امنیتی باید بدونید که مهاجمها هم از همین مکانیسمها سوءاستفاده میکنن.
Kerberos در تئوری امن طراحی شده، ولی در عمل، ضعفهای پیادهسازی یا خطاهای مدیریتی باعث میشن مهاجمها بتونن اون رو هدف قرار بدن.
۵.۱. Pass-the-Ticket (PTT)
ایده: مهاجم یک Ticket معتبر Kerberos (TGT یا Service Ticket) رو از حافظه کلاینت میدزده و روی سیستم خودش تزریق میکنه.
ابزار: Mimikatz (دستور kerberos::ptt).
سناریو: فرض کن مهاجم به سیستم کاربر دسترسی داره. با Mimikatz بلیط رو dump میکنه و روی سیستم خودش وارد میکنه → حالا میتونه مثل اون کاربر به منابع وصل بشه.
۵.۲. Kerberoasting
ایده: گرفتن Service Ticketهای مربوط به Service Accountها و تلاش برای کرک کردن اونها به صورت آفلاین.
چرا کار میکنه؟ چون Service Ticket با کلید سرویس (مشتقشده از رمز سرویساکانت) رمز میشه. اگر رمز ضعیف باشه، قابل کرک کردنه.
ابزار: Rubeus، Mimikatz، Impacket.
سناریو: مهاجم دستور زیر رو میزنه و بلیطها رو میگیره:
Rubeus kerberoast
بعد Hash رو ذخیره و با ابزارهایی مثل Hashcat یا John کرک میکنه.
۵.۳. Overpass-the-Hash (Pass-the-Key)
ایده: استفاده از هش رمز (NTLM hash) برای درخواست مستقیم TGT از KDC.
نتیجه: بدون نیاز به رمز عبور واقعی، مهاجم میتونه خودش رو به KDC معرفی کنه.
ابزار: Mimikatz → sekurlsa::pth.
۵.۴. Golden Ticket Attack
ایده: مهاجم با داشتن Hash حساب krbtgt (حساب سرویس اصلی Kerberos در دامنه) میتونه TGT جعلی تولید کنه.
نتیجه: دسترسی کامل و دائمی به کل دامنه!
ابزار: Mimikatz → kerberos::golden.
ویژگی: چون TGT توسط مهاجم ساخته میشه، میتونه هر یوزر/دسترسی رو داخلش تعریف کنه.
۵.۵. Silver Ticket Attack
ایده: مهاجم Service Ticket جعلی برای یک سرویس خاص تولید میکنه (بدون نیاز به KDC).
نتیجه: مهاجم میتونه فقط به اون سرویس دسترسی پیدا کنه، ولی شناسایی این حمله سختتر از Golden Ticket هست چون KDC درگیر نمیشه.
ابزار: Mimikatz → kerberos::golden /ticket:... (با پارامترهای مخصوص سرویس).
۵.۶. AS-REP Roasting
ایده: بعضی اکانتها طوری تنظیم شدن که به رمز قوی نیاز ندارن یا “pre-authentication” براشون غیرفعاله.
نتیجه: مهاجم میتونه درخواست AS-REQ بده و پاسخی (AS-REP) دریافت کنه که شامل هش رمز کاربره → بعد اون رو آفلاین کرک کنه.
۵.۷. نکات امنیتی و چالشهای رایج
بلیطها مدت اعتبار دارن، اما اگر طولانی باشه (مثلاً ۱۰ ساعت یا بیشتر)، مهاجم فرصت زیادی برای سوءاستفاده داره.
بسیاری از سازمانها Service Accountها رو با رمزهای ساده و بدون تغییر دورهای نگه میدارن → این بزرگترین درگاه حمله برای Kerberoasting هست.
Kerberos به زمان حساسه (۵ دقیقه اختلاف ساعت میتونه باعث خطا بشه). مهاجمها بعضی وقتها از این نقطه ضعف برای اختلال استفاده میکنن.
۵.۸. نشانههای حمله در لاگها
تعداد زیاد Event ID 4769 در مدت کوتاه (نشانه Kerberoasting).
درخواستهای TGT غیرعادی (Event ID 4768).
دسترسیهای غیرمعمول به سرویسها با Service Ticketهای جعلی.
فعالیت غیرعادی ابزارهایی مثل Rubeus/Mimikatz در Endpoint Detection.
۶.۱. مدیریت حسابها (Accounts Management)
استفاده از gMSA (Group Managed Service Accounts): این نوع حسابها رمز عبور رو بهطور خودکار و منظم تغییر میدن، پس Kerberoasting سختتر میشه.
رمزهای پیچیده و طولانی برای Service Accountها: رمز باید حداقل ۲۵ کاراکتر باشه و دورهای تغییر کنه.
تفکیک حسابهای کاربری و ادمین: هر کاربر نباید با همان حساب روزمره، کارهای مدیریتی انجام بده. برای ادمینها حساب جداگانه در نظر بگیرید.
۶.۲. تنظیمات Kerberos و بلیطها
کاهش عمر بلیطها (Ticket Lifetime): بهصورت پیشفرض TGT حدود ۱۰ ساعت اعتبار داره. بهتره در محیطهای حساس این زمان کاهش پیدا کنه (مثلاً ۴ ساعت).
تنظیم Renewal Policy: بلیطها نباید بیش از چند روز قابل تمدید باشن.
فعالسازی Kerberos Armoring (FAST): مکانیزمی برای رمزنگاری بیشتر در فرآیند AS-REQ/AS-REP که جلوی حملاتی مثل AS-REP Roasting رو میگیره.
۶.۳. مانیتورینگ و لاگبرداری
Event Viewer: بررسی Event IDهای کلیدی مثل 4768، 4769، 4771 و 4776.
SIEM Integration: جمعآوری لاگهای Kerberos در SIEM برای تشخیص رفتار مشکوک (مثل Kerberoasting).
تشخیص الگوهای غیرعادی: تعداد زیاد درخواست Service Ticket در زمان کوتاه میتونه نشونه حمله باشه.
۶.۴. همگامسازی زمان (Time Synchronization)
Kerberos به زمان حساسه. اگر اختلاف ساعت بین کلاینت و سرور بیشتر از ۵ دقیقه باشه، احراز هویت شکست میخوره.
استفاده از NTP (Network Time Protocol) برای همگامسازی همه سیستمها.
پایش منظم اختلاف زمان بین Domain Controllerها.
۶.۵. بهروزرسانی و Patch Management
همه Domain Controllerها و کلاینتها باید مرتب آپدیت بشن.
مایکروسافت چندین بار Patchهای مهمی برای Kerberos منتشر کرده که جلوی حملات رو گرفته.
۶.۶. Principle of Least Privilege (کمترین سطح دسترسی)
هر کاربر یا سرویس باید فقط به همون چیزی که نیاز داره دسترسی داشته باشه.
بهخصوص Service Accountها نباید عضو گروههای پرقدرت مثل Domain Admin باشن.
۶.۷. دفاع در برابر حملات خاص
Pass-the-Ticket: استفاده از Credential Guard در ویندوز ۱۰ و بالاتر + مانیتورینگ لاگها.
Kerberoasting: استفاده از gMSA و رمزهای طولانی برای سرویساکانتها.
Golden Ticket: تغییر دورهای رمز حساب krbtgt (حداقل دوبار پشت سر هم تا Hashهای قدیمی باطل بشن).
AS-REP Roasting: اطمینان از اینکه برای همه اکانتها گزینه Pre-authentication Required فعال باشه.
۶.۸. آموزش و فرهنگ امنیتی
مدیرهای شبکه باید با مفاهیم Kerberos و حملات رایج آشنا باشن.
تیم SOC باید بتونه الگوهای غیرعادی در ترافیک Kerberos رو تشخیص بده.
تست نفوذ داخلی (Red Team) میتونه کمک کنه تا نقاط ضعف قبل از مهاجم واقعی کشف بشن.
۷.۱. مرور مطالب
ما از پایهترین مفاهیم شروع کردیم:
در بخش ۱ دیدیم Kerberos چرا ایجاد شد و چه تفاوتی با پروتکلهای قدیمی مثل NTLM داره.
در بخش ۲ معماری اون رو بررسی کردیم: KDC، AS، TGS، Ticket، Session Key.
در بخش ۳ قدمبهقدم فرآیند احراز هویت (AS-REQ، TGS-REQ، AP-REQ) رو مرور کردیم.
در بخش ۴ ابزارهای عملی مثل klist، setspn، Event Viewer و Wireshark رو شناختیم.
در بخش ۵ حملات معروف مثل Pass-the-Ticket، Golden Ticket و Kerberoasting رو توضیح دادیم.
در بخش ۶ یاد گرفتیم چطور با Best Practices امنیتی از Kerberos محافظت کنیم: gMSA، Kerberos Armoring، مانیتورینگ لاگها، همگامسازی زمان و …
۷.۲. نکات کلیدی
Kerberos پایه و اساس احراز هویت در Active Directory است.
رمز عبور هیچوقت مستقیم در شبکه ارسال نمیشود. همهچیز با بلیطها (Tickets) و کلیدهای رمزنگاری انجام میشود.
بلیطها عمر محدودی دارند، پس مدیریت صحیح آنها حیاتی است.
مهاجمها از ابزارهایی مثل Mimikatz و Rubeus برای سوءاستفاده استفاده میکنند.
دفاع موثر شامل ترکیب تنظیمات درست، مانیتورینگ، بهروزرسانی مداوم و فرهنگ امنیتی است.
۷.۳. منابع تکمیلی
۱. RFC 4120: The Kerberos Network Authentication Service (V5)
Microsoft Docs – Kerberos Authentication Overview
Windows Internals, Part 1 & 2 (Mark Russinovich, David Solomon, Alex Ionescu)
توضیح عمیق درباره سازوکار داخلی ویندوز و Kerberos.
SANS SEC505 و SEC560 Training
دورههای تخصصی امنیت شبکه و تست نفوذ.
وبلاگ Harmj0y (Will Schroeder)
یکی از بهترین منابع برای یادگیری حملات Kerberos و تکنیکهای Red Team.
کتاب Active Directory Security
منبع تخصصی برای امنیت Kerberos در سازمانها.
Kerberos فقط یک پروتکل نیست؛ قلب امنیت در اکوسیستم ویندوز و Active Directory است. هر مدیر شبکه، متخصص امنیت یا تست نفوذگر باید درک عمیقی از اون داشته باشه، چون هم ابزار اصلی برای ایمنسازی سیستمهاست و هم هدف محبوب مهاجمها.
**حمید رضا اسفندیاری _ کارشناس شبکه و فناوری اطلاعات**

